שירותי ענן לעסקים: מדריך מקיף להחלטה נכונה
סטארטאפ תל אביבי הכפיל את מספר המשתמשים בתוך שישה שבועות, ואז גילה שהשרת היחיד שלו לא עומד בעומס. באותו זמן, חברת Enterprise בתחום הפיננסים החזיקה חדר שרתים מתוחזק היטב, אבל מנהליה התלבטו אם להעביר לענן עומסים רגישים, בלי לפגוע בשליטה, באבטחה ובציות.
אלה לא שני סיפורים שונים. מדובר בשני קצוות של אותה החלטה: צמיחה מהירה מול דרישות רגולציה, אבטחה ושליטה. לכן השאלה הנכונה אינה אם לעבור לענן, אלא איזה שילוב של ענן ציבורי, ענן פרטי ורכיבים מקומיים מתאים לכל מערכת, לכל סוג נתון ולכל שלב עסקי.
תוכן עניינים
- למה עסקים בישראל מתלבטים על מעבר לענן דווקא עכשיו
- מה זה שירותי ענן בשלוש שכבות IaaS PaaS ו-SaaS
- מודלי פריסה ציבורי פרטי והיברידי
- יתרונות וחסרונות אמיתיים כולל עלויות נסתרות
- אבטחת מידע ועמידה ברגולציה ישראלית
- איך לבחור ספק ענן שמתאים לסוג העסק שלכם
- תהליך מעבר לענן צעד אחר צעד
- שאלות מפתח לפני שמחליטים וסיכום החלטה
למה עסקים בישראל מתלבטים על מעבר לענן דווקא עכשיו
שירותי ענן לעסקים כבר אינם פתרון ששייך רק לחברות טכנולוגיה. מערכות SaaS, אפליקציות Web ומובייל, כלי AI, אוטומציות עסקיות ופלטפורמות נתונים הפכו את התשתית לבחירה אסטרטגית שמשפיעה ישירות על קצב הפיתוח ועל היכולת לגדול.
בישראל, הדילמה מקבלת משקל מיוחד. דוח ממשלתי לשנת 2024 מצא כי המגזר הממשלתי דיווח על עלות שנתית של פרויקטים בהיקף 873.5 מיליון ש״ח, 526 פרויקטים ו־6,629 עובדי מחשוב. באותו דוח הודגש המעבר לענן כחלק מקידום מהפכת הנתונים, אך שירותי ענן היו כ־3% מהפעילות החשבונאית בשנת 2023, לעומת כ־10% במגזר הממשלתי בעולם. הפער מצביע על שוק מקומי שעדיין מרחיב את האימוץ, במיוחד בסביבות שבהן אבטחה, תאימות ויעילות תפעולית הן תנאי בסיס. דוח התקשוב הממשלתי לשנת 2024
השוק גדל, אבל ההחלטה אינה אוטומטית
הערכת שוק עדכנית צופה כי שוק המחשוב בענן בישראל יגיע ל־3.67 מיליארד דולר ב־2025, ויגדל ל־8.65 מיליארד דולר עד 2030, בקצב צמיחה שנתי ממוצע של 18.71%. זו תחזית, לא הבטחה, אבל היא ממחישה את כיוון השוק. הערכת שוק המחשוב בענן בישראל
הקמת אזור Google Cloud בישראל צפויה, לפי מסמך כלכלי שהוזכר בהערכת השוק, לתרום מצטבר 7.6 מיליארד דולר לתמ״ג בין 2022 ל־2030, ולתמוך ביצירת 21,200 משרות בשנת 2030 בלבד. תשתית מקומית משנה את החישוב עבור חברות שמפעילות מערכות SaaS, AI ומערכות ליבה, אך היא לא מבטלת את הצורך בתכנון ארכיטקטוני.
הנקודה החשובה היא שאין מסלול אחד שמתאים לכולם. סטארטאפ שמפתח MVP צריך מהירות וגמישות. בנק או גוף בריאות צריך להוכיח שליטה בנתונים, הרשאות, הצפנה ותהליך יציאה. חברה בצמיחה עשויה לבחור מודל היברידי, שבו המערכות הקריטיות נשארות מקומית ועומסי פיתוח, אנליטיקה או AI עוברים לענן.
מה זה שירותי ענן בשלוש שכבות IaaS PaaS ו-SaaS
הדרך הפשוטה להבין את מודלי הענן היא לחשוב על מגורים ואוכל. IaaS דומה לשכירת דירה ריקה. הספק מספק את הבניין, החשמל והתשתיות הבסיסיות, אבל אתם צריכים להביא רהיטים, להתקין מערכת הפעלה, לנהל בסיסי נתונים ולהפעיל את הקוד.
חברת SaaS שבונה מוצר על AWS עשויה לבחור ב־IaaS כאשר היא צריכה שליטה עמוקה ברשת, במכונות הווירטואליות, באחסון ובשכבות האבטחה. המחיר הוא אחריות תפעולית רחבה יותר. צוות הפיתוח צריך להבין תשתיות, גיבויים, ניטור, הרשאות והתאוששות מאסון.
PaaS דומה לחדר במלון. סביבת הריצה, חלק מהתחזוקה והשירותים התפעוליים כבר מוכנים. הצוות מתמקד בקוד ובלוגיקה העסקית, במקום בניהול כל שרת בנפרד. סטארטאפ שמריץ שירות Node.js או Python על Render או Heroku עשוי להעדיף את המודל הזה כדי לקצר את הדרך מ־commit למערכת עובדת.
החיסרון הוא שליטה מוגבלת יותר. כשהמוצר גדל, דרישות הביצועים, האבטחה והאינטגרציה עשויות להפוך את סביבת ה־PaaS למגבילה או יקרה יותר. לכן כדאי להחליט מראש אילו שכבות חייבות להישאר ניידות.
SaaS הוא כמו ארוחה מוכנה שמגיעה לדלת. אתם משתמשים באפליקציה שלמה, בלי לנהל את התשתית שמתחתיה. Wix לאתר, Zendesk לתמיכה, Office 365 לעבודה משרדית ו־Salesforce לניהול קשרי לקוחות הם דוגמאות למודל הזה.
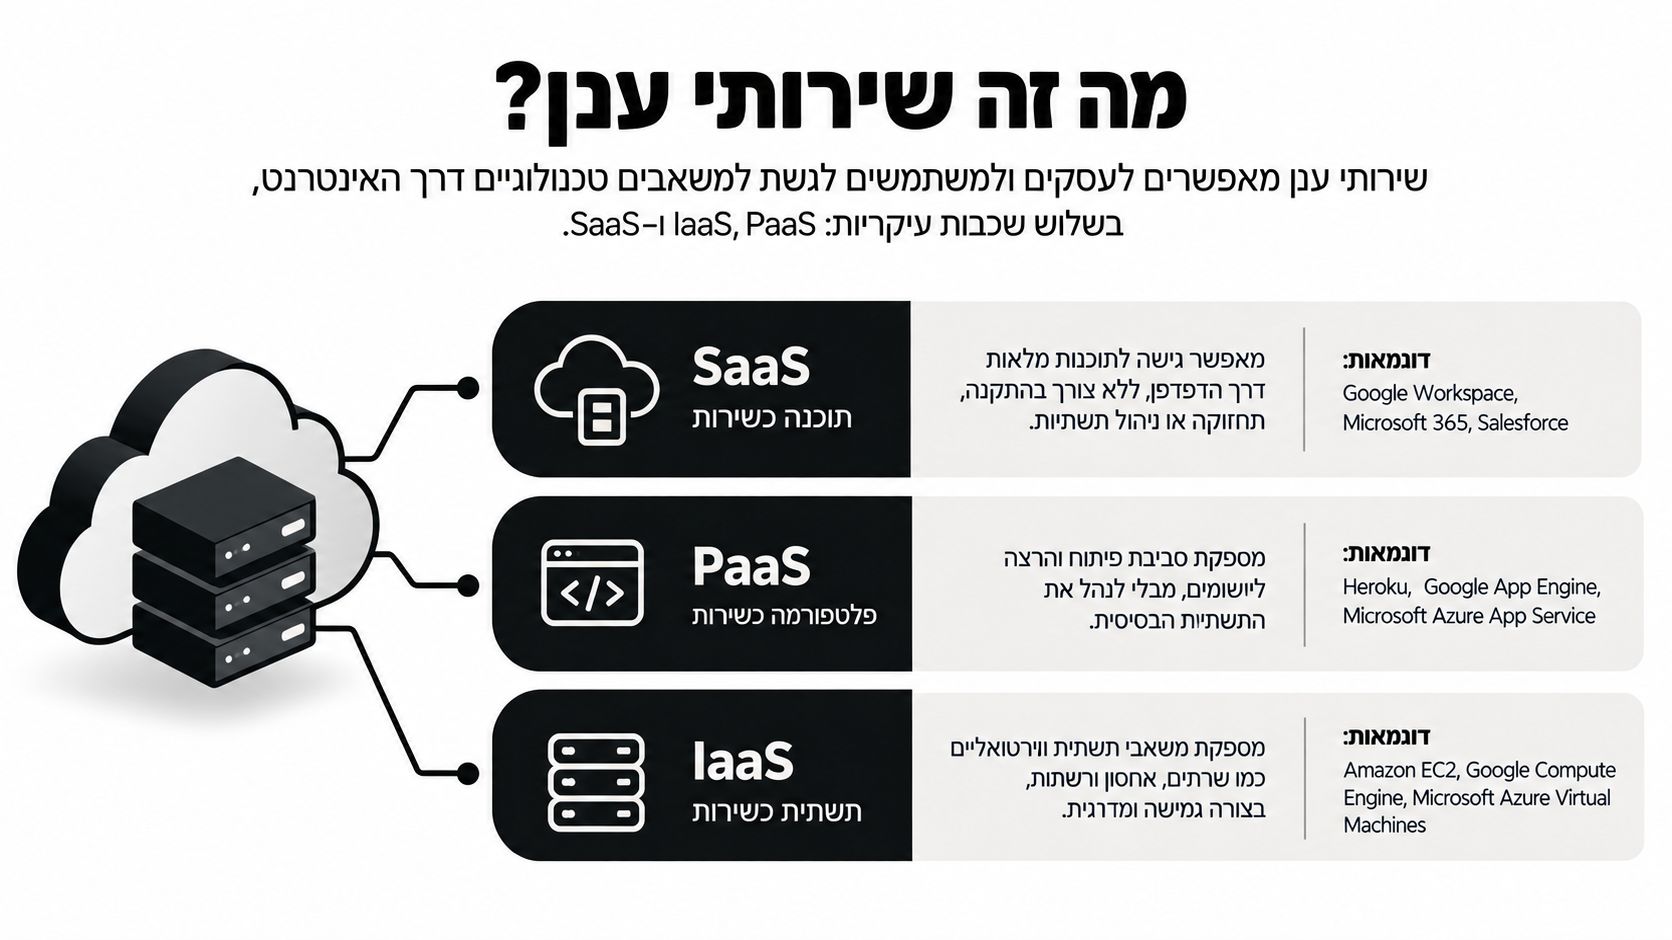
איך לבחור את השכבה הנכונה
| שכבה | מה אתם מקבלים | מי מנהל את רוב העבודה | מתאימה במיוחד ל |
|---|---|---|---|
| IaaS | שרתים, אחסון ורשת | צוות ה־IT והפיתוח | מערכות שדורשות שליטה וגמישות |
| PaaS | סביבת פיתוח והרצה מוכנה | הספק מנהל חלק גדול מהתשתית | צוותים שרוצים מהירות |
| SaaS | מוצר שלם לשימוש | הספק מנהל את המוצר והתשתית | עסקים שרוצים יכולת עסקית מוכנה |
הבחירה אינה חייבת להיות אחידה. ארגון יכול להשתמש ב־SaaS לניהול שירות, ב־PaaS למוצר חדש וב־IaaS למערכת ליבה שדורשת שליטה. זו לרוב החלטה טובה יותר ממעבר גורף למודל אחד.
מודלי פריסה ציבורי פרטי והיברידי
ענן ציבורי מספק משאבים על גבי תשתית משותפת, עם בידוד לוגי בין לקוחות. AWS, Azure ו־Google Cloud מציעות אקוסיסטם רחב, שירותי AI, מסדי נתונים, ניטור וכלי DevOps. בישראל קיימות גם תשתיות ענן מקומיות וספקים שמציעים שירותים מנוהלים בסביבה מקומית.
היתרון המרכזי הוא גמישות. אפשר להקים סביבה במהירות, להרחיב אותה כאשר עומס המשתמשים גדל ולשלב שירותים חדשים בלי לרכוש חומרה. החיסרון הוא תלות בספק, מורכבות תמחור וצורך לנהל נכון זהויות, הרשאות, רשתות והצפנה.
ענן פרטי מעניק שליטה רבה יותר בתשתית ובמיקום הנתונים. הוא מתאים לארגונים עם דרישות אבטחה או רגולציה כבדות, אך הוא מחייב השקעה בתפעול, תחזוקה, חומרה, שרידות וכוח אדם. הוא לא בהכרח זול יותר, במיוחד כאשר הארגון צריך זמינות גבוהה והתאוששות מאסון.
ענן היברידי משלב ענן ציבורי, ענן פרטי ורכיבים מקומיים. תרחיש נפוץ הוא שמירת נתוני לקוחות במערכת מקומית, תוך הרצת אנליטיקה, עומסי AI או סביבות פיתוח בענן ציבורי. בנקים, חברות ביטחוניות וגופי בריאות בישראל עשויים להחזיק רכיבים מקומיים משמעותיים, גם כאשר חלקים אחרים של הפעילות כבר עברו לענן.
| קריטריון | ענן ציבורי | ענן פרטי | ענן היברידי |
|---|---|---|---|
| שליטה בתשתית | מוגבלת יחסית | גבוהה | משתנה לפי רכיב |
| גמישות | גבוהה | בינונית | גבוהה, אך מורכבת |
| תפעול | חלקו אצל הספק | באחריות הארגון או ספק מנוהל | מתחלק בין כמה סביבות |
| התאמה לרגולציה | תלויה באזור ובבקרות | נוחה יותר במקרים מסוימים | מאפשרת הפרדה בין סוגי נתונים |
| סיכון מרכזי | נעילת ספק ועלויות משתנות | עלות תפעולית ומורכבות | אינטגרציה, רשת וניהול כפול |
השאלה המכריעה: אילו נתונים יכולים לצאת מהארגון, ואילו נתונים חייבים להישאר בסביבה מקומית?
בפועל, מודל היברידי הוא לעיתים קרובות נקודת הפתיחה, לא היעד הסופי. לאחר שמודדים ביצועים, עלויות וסיכונים, אפשר להעביר רכיבים נוספים או להחזירם פנימה. תכנון טוב משאיר את שתי האפשרויות פתוחות.
יתרונות וחסרונות אמיתיים כולל עלויות נסתרות
ענן מקצר את הדרך מרעיון למוצר עובד. צוות קטן יכול להקים סביבה, לחבר בסיס נתונים, להפעיל pipeline ולשלב שירותי AI בלי להקים חדר שרתים. עבור MVP או מוצר SaaS בתחילת דרכו, הגמישות הזו עשויה להיות חשובה יותר מאופטימיזציה מוחלטת של התשתית.
אבל החשבון לא מסתכם במחיר המכונה. העברת נתונים החוצה, שנקראת egress, עלולה להפוך לרכיב משמעותי בעומסי data transfer כבדים. גם קריאות API, פעולות read ו־write באחסון, ניטור, גיבוי, DR, אבטחה ותמיכה מצטברים במהירות.
מה צריך להכניס לחישוב
| מרכיב | יתרון | חיסרון / עלות נסתרת | רלוונטיות |
|---|---|---|---|
| גמישות | הרחבת משאבים לפי צורך | חשבון משתנה ללא בקרה | גבוהה לסטארטאפ ול־Scale-up |
| זמינות | שירותים מנוהלים ושרידות | צריך לבדוק מה באמת כלול ב־SLA | גבוהה לכל עסק |
| Time-to-Market | הקמה מהירה של סביבות | תשתית מהירה לא מחליפה ארכיטקטורה | גבוהה ל־MVP |
| egress | נגישות למידע ממערכות שונות | תשלום על תעבורת נתונים החוצה | גבוהה למוצרי נתונים ו־AI |
| Reserved מול On-Demand | חיסכון אפשרי בעומסים יציבים | התחייבות שעלולה לא להתאים לצמיחה | גבוהה ל־Enterprise |
| FinOps | שליטה שוטפת בצריכה | דורש תהליך, כלים ואחריות מוגדרת | גבוהה לארגונים צומחים |
| נעילת ספק | אקוסיסטם ושירותים מתקדמים | מעבר לספק אחר עלול להיות מורכב | גבוהה לכל מערכת ליבה |
מודל Reserved עשוי להתאים לעומס יציב, בעוד On-Demand מתאים יותר לצריכה משתנה או ל־Pilot. אין סיבה להתחייב מוקדם לפני שמבינים את דפוס השימוש. צוות שמפתח מערכת AI צריך להביא בחשבון אחסון מודלים, תעבורת נתונים ומשאבי חישוב, ולא רק את זמן הריצה.
השוק הישראלי ממחיש עד כמה SaaS כבר מרכזי. הערכת שוק מציינת כי שוק ה־SaaS בישראל הגיע לכ־1.8 מיליארד דולר ב־2026, וכי SaaS מהווה 65% מהוצאות התוכנה. מדד נוסף מציין הוצאה ממוצעת של ארגון על מנויי SaaS בהיקף של כ־42,000 דולר בשנה. הנתונים מופיעים בסקירת שוק שירותי הענן וה־SaaS בישראל.
לסטארטאפ, ענן ציבורי ו־PaaS יכולים לחסוך זמן. לעסק קטן או בינוני, SaaS מנוהל עשוי להיות הבחירה היעילה ביותר. לארגון Enterprise, השאלה היא בדרך כלל לא רק מה המחיר, אלא מי מפעיל את הסביבה, איך משחזרים אותה, ומה קורה כאשר צריך לצאת מהספק. לקריאה על פיתוח וטכנולוגיה, אפשר לעיין גם בבלוג של מיסטרביט.
אבטחת מידע ועמידה ברגולציה ישראלית
המעבר לענן לא מעביר את האחריות המשפטית לספק. לפי תקנות הגנת הפרטיות, אבטחת מידע, תשע״ז-2017, יש לסווג מאגרי מידע לרמות אבטחה בסיסית, בינונית וגבוהה, והחובה חלה גם כאשר המאגר מתארח בענן. בפועל, הארגון צריך להתאים בקרות, תיעוד והרשאות לרמת הסיווג, ולא להסתפק בבדיקה היכן נמצא השרת. מדריך הגנת הפרטיות בישראל
קיימת גם חובת רישום מאגרי מידע במקרים הרלוונטיים. העברת מידע לפלטפורמת ענן לא מבטלת את חובת הניהול והציות של המאגר, ולכן יש לבצע בדיקה משפטית ותפעולית לפני שינוי הארכיטקטורה. סקירה משפטית של חובות מאגרי מידע בענן
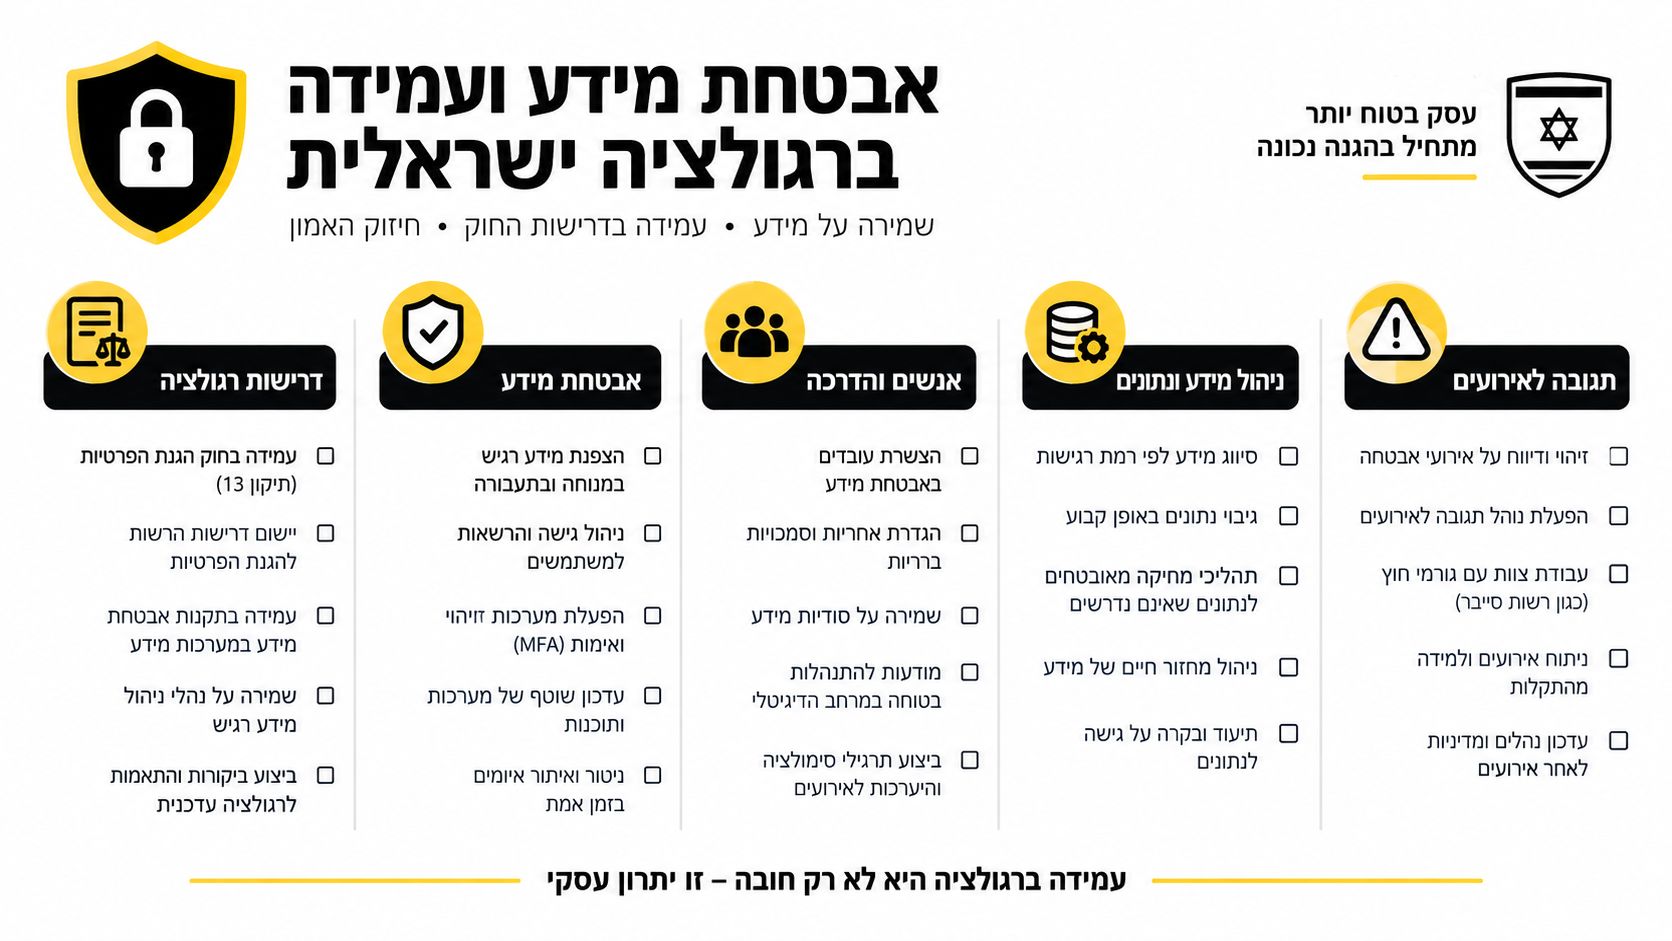
מה לבדוק לפני חתימה
ארגונים פיננסיים צריכים להוסיף שכבת בדיקה מחמירה יותר. הוראות הפיקוח של בנק ישראל קובעות שבנק רשאי להשתמש בענן כאשר הנתונים מאוחסנים בישראל או כאשר הספק מספק הגנה נאותה לפי דירקטיבת הגנת המידע האירופית. ההוראות דורשות גם להצפין מידע שנשלח אל הענן וממנו, ובמערכת מולטי־טננט להצפין גם את האחסון עצמו. הוראות בנק ישראל בנושא שירותי ענן
ההתקשרות חייבת להיות חוזית ותפעולית, לא רק טכנולוגית. בנק ישראל דורש אפשרות ביקורת אצל הספק, זכות לסיום התקשרות ומחיקת נתונים שאינה מאפשרת שחזור לאחר סיום השירות. הסבר על דרישות ההתקשרות של בנק ישראל עם ספק ענן
בבחירת ספק בדקו:
- Data Residency: האם אפשר להגביל אחסון נתונים לישראל.
- מפתחות הצפנה: האם קיימת תמיכה ב־customer-managed encryption keys.
- הגבלת שירותים: האם ניתן להגדיר service restrictions.
- Shared Responsibility: מי אחראי על התשתית, מערכת ההפעלה, הקוד והנתונים.
- ראיות לבקרה: בקשו תיעוד, דוחות ביקורת והסמכות רלוונטיות כגון ISO 27001, SOC 2 או SOC 3, בהתאם לדרישות העסק.
- יכולת יציאה: ודאו מראש איך מייצאים נתונים, מי מוחק אותם ומה מתועד.
Google Cloud מציינת שבאזור הענן בישראל אפשר לשלב data residency, Assured Workloads, customer-managed encryption keys ו־service restrictions. עבור מערכות שמטפלות במידע רגיש, היכולות האלה מסייעות לבנות בקרת מיקום והצפנה כחלק מהארכיטקטורה. יכולות Assured Workloads באזור Google Cloud בישראל
איך לבחור ספק ענן שמתאים לסוג העסק שלכם
בחירת ספק ענן מתחילה בדפוס השימוש ובסיכון העסקי, לא באורך קטלוג השירותים. בדקו את סוג הנתונים, יכולת הצוות, דרישות הלקוחות והמחיר שתוכלו לשלוט בו לאורך זמן. מעבר לענן ציבורי אינו חובה. לעיתים פתרון היברידי נותן איזון טוב יותר בין גמישות, שליטה ורגולציה ישראלית.
סטארטאפ עם צוות קטן שמפתח MVP צריך PaaS פשוט, pipeline נוח, תיעוד טוב ועלות צפויה. חברת SaaS גלובלית תצטרך אקוסיסטם רחב יותר, Multi-Cloud או Multi-Region, מסדי נתונים מנוהלים, תשתית AI ותכנון שמצמצם תלות בספק יחיד.
קריטריונים שמבדילים בין ספקים
התאמת האזור: בדקו אילו שירותים זמינים באזור הישראלי או האירופי, מהי השהיית התקשורת ומהן מגבלות האחסון. נוכחות בישראל לבדה אינה מספיקה.
תמיכה מקומית: תמיכה בעברית ובשעות מקומיות מסייעת בזמן תקלה. היא אינה מחליפה runbooks, ניטור, הרשאות מוגדרות ובעלות פנימית על המערכת.
מודל הצריכה: מוצר עם burst חד דורש גמישות. מערכת Enterprise עם עומס יציב עשויה להתאים להתחייבות תמחור, אך החליטו רק לאחר שנאספו נתוני שימוש אמינים.
ניידות: Docker, Terraform, APIs סטנדרטיים ותכנון נתונים נכון מקלים על מעבר. שירות ייחודי של ספק יכול להיות כדאי, אך תעדו את עלות היציאה ואת החלופה האפשרית.
שירותים מנוהלים: ספק מקומי יכול לנהל רשתות, גיבויים, ניטור ואבטחה. הגדירו מי מחזיק בהרשאות, מה כלול בהסכם ומה נשאר באחריותכם. שירותי פיתוח וייעוץ טכנולוגי לעסקים יכולים להשלים פערי ידע, בלי לוותר על העברת הידע לצוות.
התאמה משפטית: בחוזה בדקו אחריות, מחיקת נתונים, ביקורת, סודיות וזכויות יציאה. כאשר נדרשת בחינה משפטית, אפשר להיעזר בעורך דין מקרקעין גלעד בר, בהתאם לתחום הרלוונטי.
ביצועים אינם מסתכמים במיקום הדאטה
מדידות CloudPing מצאו שאזור AWS il-central-1 נמדד עם השהיה של כ־67.83ms מתל אביב, בעוד שנתיבים אירופיים קרובים נמדדו סביב 50.52–54.86ms. נתוני מדידת השהיה בין אזורי ענן
המשמעות אינה שאירופה עדיפה תמיד. עבור SaaS עם קריאות API רבות או עומסים אינטראקטיביים, מדדו RTT, תלות בין שירותים, cache מקומי וזמן תגובה מקצה לקצה. בחרו לפי בדיקות של המוצר, לא לפי קרבה גיאוגרפית בלבד.
בפרויקטי פיתוח תוכנה, AI Transformation או Agentic AI הגדירו מראש מי אחראי על הארכיטקטורה, האבטחה והתחזוקה. CTO as a Service או Team Extension מתאימים לארגון שחסר מומחה פנימי, בתנאי שהידע נשאר בחברה ולא אצל ספק יחיד.
תהליך מעבר לענן צעד אחר צעד
מעבר מוצלח מתחיל בתהליך מדורג. Lift-and-shift מהיר מעביר את המערכת לענן, אך עלול להעביר איתה חוב טכני, צווארי בקבוק ועלויות מיותרות. לכן צריך להחליט כבר בהתחלה אילו מערכות נכון להעביר, אילו להשאיר מקומית ואיפה פתרון היברידי משרת את העסק טוב יותר.
שלב ראשון, Assessment
ממפים מערכות, בסיסי נתונים, אינטגרציות, משתמשים, תלויות רשת ודרישות רגולטוריות. לכל מערכת מתעדים קריטיות, חלון השבתה מותר, דרישות ביצועים ויכולת שחזור.
מתחילים מהיעד העסקי, לא מהתשתית. האם רוצים לקצר זמן השקה, לתמוך בגידול, לצמצם תחזוקת חומרה, לשפר DR או להפעיל AI? בלי יעד מדיד, הפרויקט הופך להעברת שרתים.
שלב שני, Architecture ובחירת אזורים
מחליטים אילו רכיבים עוברים, אילו נשארים מקומית ואיך הם מתקשרים. תכנון ארכיטקטורת ענן צריך לכלול רשת, זהויות, הצפנה, גיבוי, ניטור, הרשאות ו־DR. אפשר להיעזר בשירותי תכנון וייעוץ טכנולוגי לעסקים, בתנאי שהארכיטקטורה והידע נשארים מתועדים בתוך החברה.
דרישת Data Residency חייבת להופיע בתרשים הארכיטקטורה ובחוזה. בחירת Region לפי מחיר בלבד היא טעות. בדקו זמינות שירותים, השהיה, תעבורת נתונים, דרישות לקוחות ויכולת להפעיל עומסים קריטיים בזמן אירוע. אם הרגולציה או הלקוחות מחייבים תשתית מקומית, פתרון היברידי עשוי להיות הבחירה הנכונה, גם כשהענן הציבורי זול יותר.
שלב שלישי, Pilot
בוחרים workload שאינו קריטי, אך מייצג את המורכבות בפועל. שירות פנימי, סביבת בדיקות או רכיב אנליטיקה יחשפו בעיות הרשאות, תצורה ועלויות בלי לסכן את המוצר המרכזי.
כלל עבודה: פיילוט טוב בודק גם שחזור ויציאה, לא רק עלייה ראשונית לאוויר.
שלב רביעי, Cutover
מגדירים חלון מעבר, בדיקות עומסים, rollback, תקשורת למשתמשים ואנשי קשר בזמן האירוע. כותבים runbook שאדם נוסף מסוגל לבצע, במקום להסתמך על זיכרון של מפתח יחיד.
שלב חמישי, Optimization
אחרי המעבר בוחנים משאבים, אחסון, egress, גיבויים, הרשאות וחשבוניות. מטמיעים FinOps, תגיות, תקציבים והתראות. בודקים גם אילו רכיבים מצדיקים refactor במקום להישאר בהעתק של on-premise.
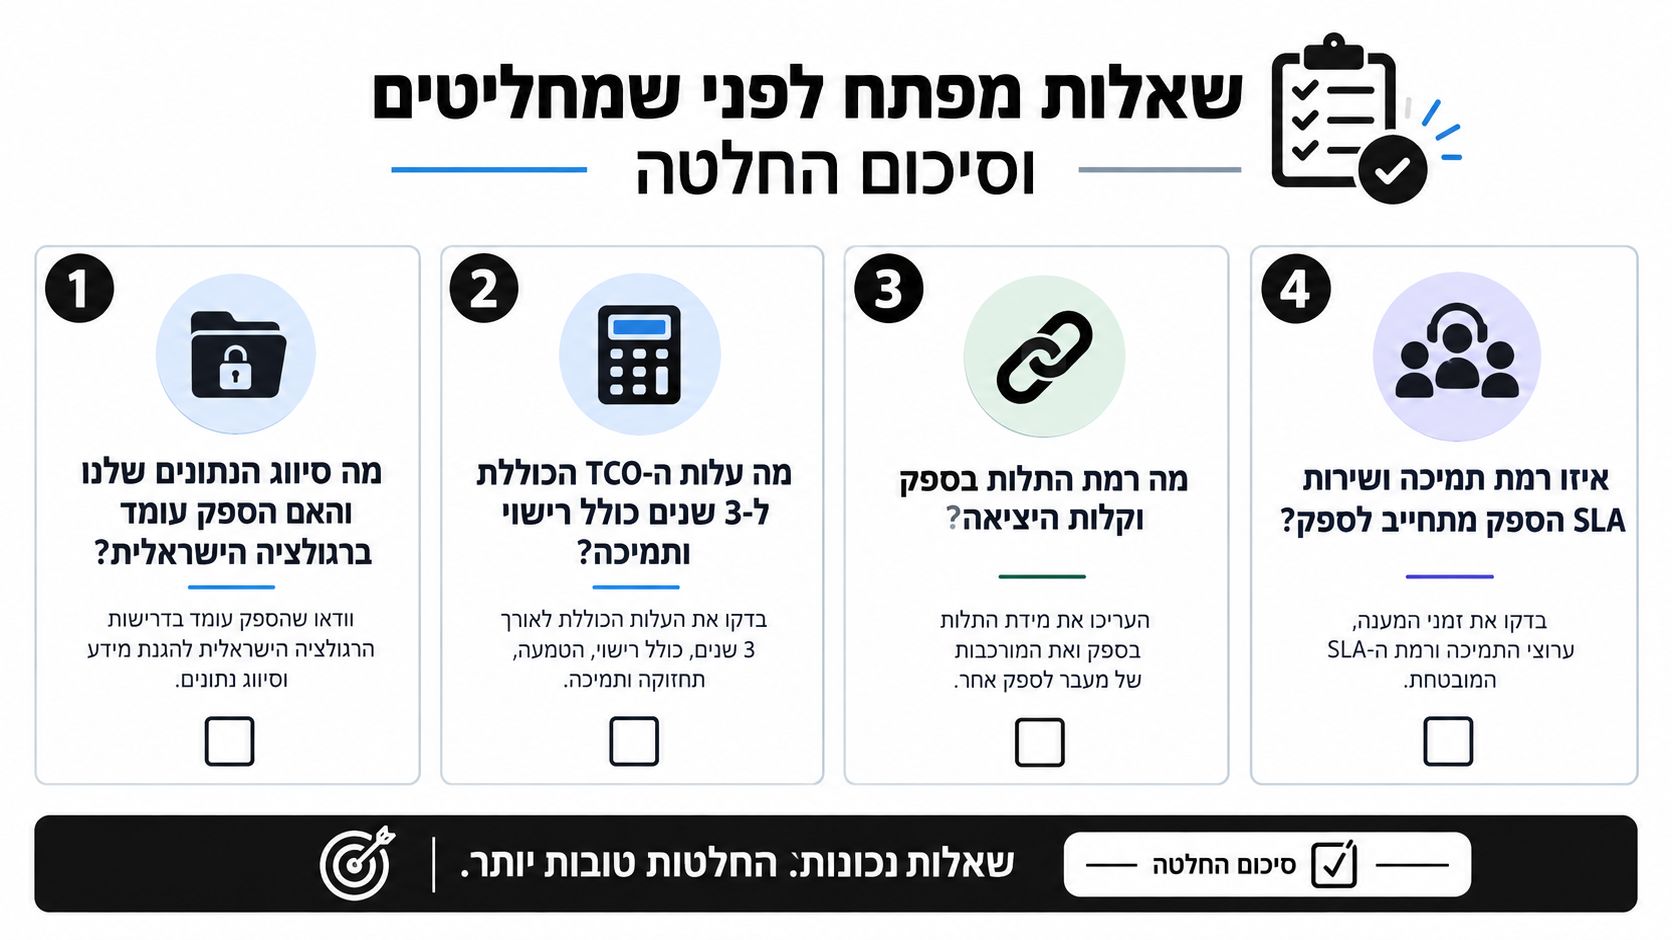
מודדים הצלחה לפי זמן השקה, זמינות, זמן התאוששות, עלות למשתמש, תקלות וזמן תגובה. מתעדים מדדים לפני המעבר ולאחר כל שלב. מספר השרתים שעברו אינו מדד לטרנספורמציה.
שאלות מפתח לפני שמחליטים וסיכום החלטה
לפני חתימה על חוזה או התחלת מעבר, הנה ארבע שאלות שמנהלים צריכים לענות עליהן בכתב.
מה סיווג הנתונים
מגדירים אילו נתונים אישיים, פיננסיים, רפואיים או מסחריים קיימים במערכת. לאחר מכן בודקים אם הספק מאפשר מיקום, הצפנה, הרשאות, תיעוד ובקרות שתואמים לסיווג. בחירה בענן ציבורי אינה פסולה, אבל היא דורשת הוכחות ובקרות מתאימות.
מהו ה־TCO המלא
לא מסתכלים רק על מחיר המכונות או על המנוי החודשי. מחשבים אחסון, egress, ניטור, גיבוי, DR, אבטחה, רישיונות, תמיכה, פיתוח, תחזוקה וזמן צוות. עבור מערכת יציבה, משווים גם את העלות הכוללת של הפעלה מקומית, כולל חומרה, חשמל, תחזוקה וכוח אדם.
כמה קל לצאת
מגדירים Exit Plan לפני שמתחילים. אילו נתונים אפשר לייצא, באיזה פורמט, כמה זמן נדרש למעבר, אילו שירותים ייחודיים לספק ידרשו החלפה, ומי מאשר מחיקה סופית. הוראות בנק ישראל ממחישות מדוע מחיקת נתונים וזכות סיום צריכות להופיע בהסכם ולא להישאר כהבטחה בעל פה.
מי יפעיל את המערכת
ענן אינו שירות ללא תפעול. גם עם שירותים מנוהלים צריך בעלים פנימי לאבטחה, עלויות, שינויים, הרשאות ואירועים. צוות קטן יכול להיעזר בשותף חיצוני, אך עליו לשמור תיעוד, הרשאות מבוקרות ויכולת קבלת החלטות עצמאית.
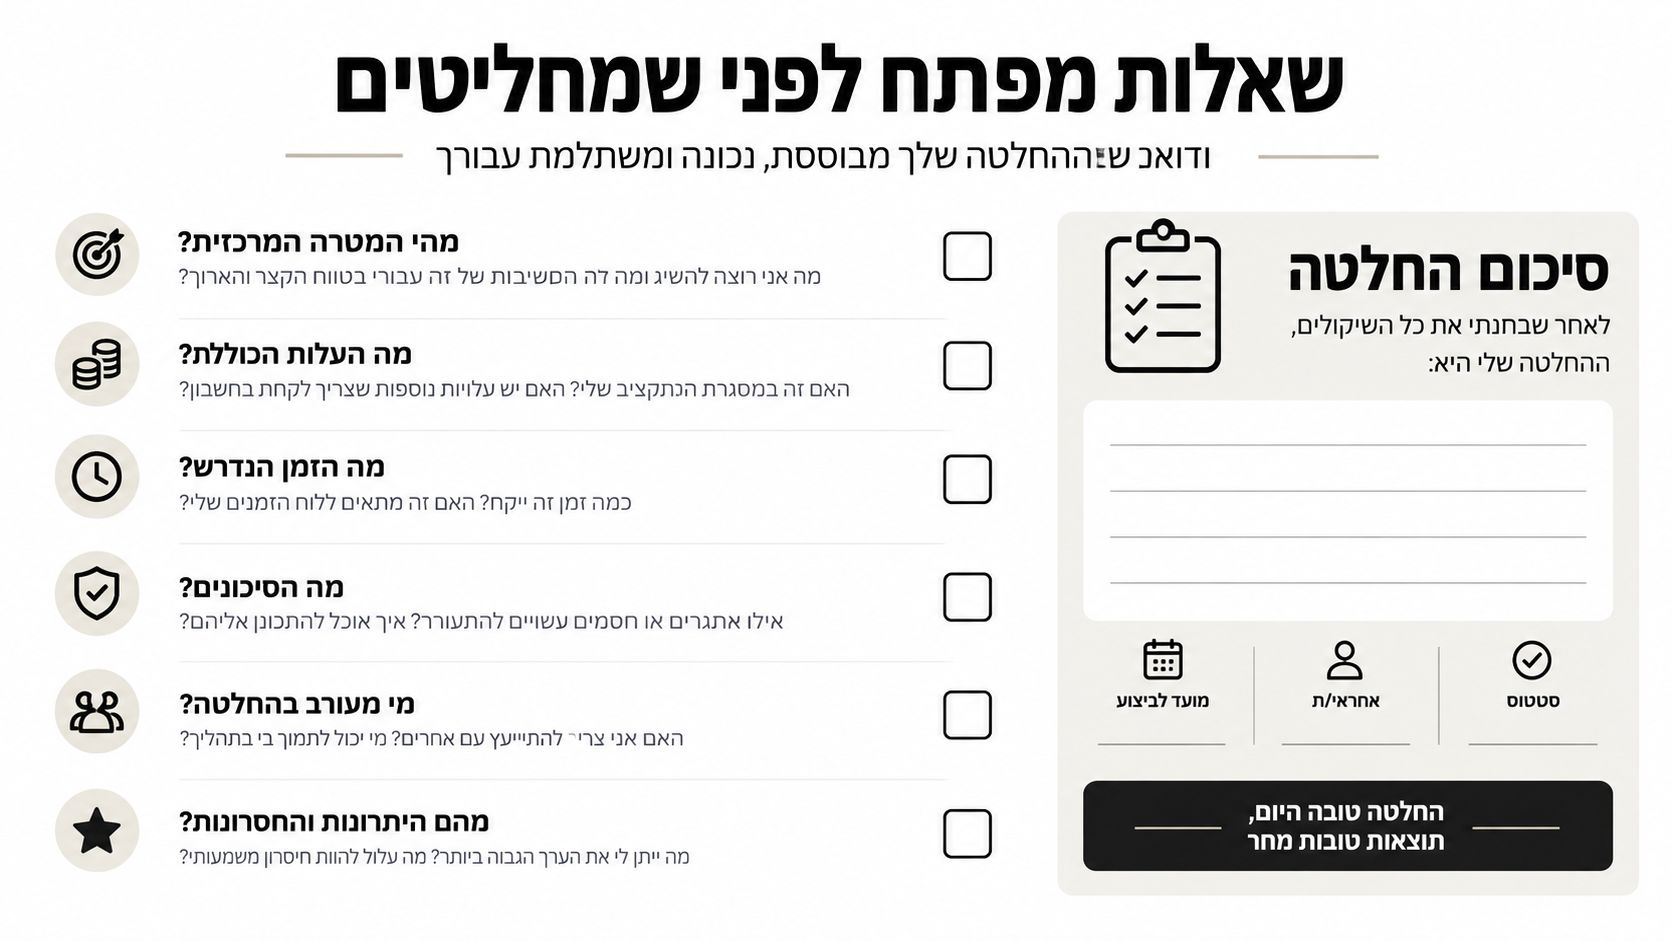
ההמלצה שלי ברורה: ענן הוא כלי אסטרטגי, לא יעד בפני עצמו. סטארטאפ בתחילת הדרך יכול להעדיף PaaS ו־SaaS כדי להתקדם מהר. ארגון עם נתונים רגישים עשוי לבחור Hybrid Cloud. מערכת קריטית עם דרישות סוברניות עשויה להשאיר רכיבים מקומיים, גם אם סביבם משתמשים בשירותי AWS, Azure או GCP.
אין צורך לקבל החלטה כוללת על כל הארגון ביום אחד. התחילו ממיפוי, בחרו מערכת מתאימה לפיילוט, מדדו עלות וביצועים, ורק אז הרחיבו את המעבר.
מיסטרביט מסייעת לסטארטאפים ולארגונים לתכנן ארכיטקטורת ענן, לפתח מערכות SaaS, Web ומובייל, להטמיע פתרונות AI ולחזק צוותי פיתוח באמצעות Team Extension ו־CTO as a Service. אם אתם מתלבטים בין ענן ציבורי, פרטי או היברידי, בקרו באתר מיסטרביט וקבעו שיחה מקצועית לבחינת המערכת, העלויות ותכנית המעבר שלכם.