בדיקות תוכנה אוטומטיות: מה אוטומציה באמת פותרת
העצה להתחיל עם Selenium ולהגדיל במהירות את כיסוי הבדיקות נשמעת אחראית. היא עלולה להיות החלטה עסקית גרועה. אם הצוות משקיע יותר זמן בתיקון בדיקות מאשר באבחון תקלות במוצר, לא קניתם ביטחון בגרסה. בניתם מערכת נוספת שדורשת תחזוקה.
בדיקות תוכנה אוטומטיות צריכות להפחית סיכון, לא לייצר מצגת כיסוי מרשימה. לפני שבוחרים כלי, צריך להחליט אילו כשלים אסור לפספס, באיזו שכבה כדאי לזהות אותם ומי יתחזק את הבדיקות כשהמוצר ישתנה.
תוכן עניינים
- למה רוב הצוותים מאמצים אוטומציה מהסיבה הלא נכונה
- ארבע שכבות של בדיקות תוכנה אוטומטיות שכל צוות צריך להכיר
- אילו בדיקות משתלם לאטמט ואילו עדיף להשאיר ידניות
- השוואת הכלים המובילים Selenium Cypress pytest ו-Playwright
- שילוב בדיקות אוטומטיות ב-CI/CD ובמסלול הפריסה
- תרחיש מהשטח סטארטאפ ישראלי שעבר לאוטומציה חכמה
- טיפים פרקטיים ומסלול יישום מומלץ
למה רוב הצוותים מאמצים אוטומציה מהסיבה הלא נכונה
אוטומציה אינה תמיד משתלמת. הסכנה אינה רק השקעה ראשונית שלא תחזור, אלא התחייבות לתחזוקה שהצוות לא הכניס לתכנון. תרחיש בדיקה שנכתב במהירות יכול להפוך להתחייבות ארוכה כשמשנים הרשאות, מחליפים ספק תשלומים או מעצבים מחדש את הממשק.
מנהלי פיתוח מתחילים לפעמים מהשאלה הקלה: איזה כלי נאמץ? השאלות העסקיות קשות יותר: מה מחיר התקלה, כמה פעמים נריץ את הבדיקה, והאם כישלון שלה יאפשר למפתח להבין מה נשבר? רישיון, תשתית הרצה וקוד בדיקות אינם תחליף לתשובות.
תקציב אינו אסטרטגיית איכות
בסקר הישראלי על שוק אוטומציית ה-QA מ-2013, שהתבסס על ראיונות עם 12 לקוחות ויועצים, העריך מומחה אחד שכ-25% מפעילות ה-QA בישראל הייתה אוטומטית, בעוד 75% מהמשיבים כבר הקצו תקציב ייעודי לאוטומציה. זהו סקר היסטורי קטן, והערכת היקף האוטומציה בו אינה מדידה מקיפה של השוק.
אי אפשר להסיק ממנו מה מצב האימוץ כיום או מדוע נוצר הפער. אפשר ללמוד ממנו שיעור ניהולי מצומצם: נכונות להשקיע ואוטומציה שעובדת בפועל הן שאלות שונות. ההמלצה שלי היא להתייחס לתקציב כאל תחילת ההחלטה, לא כהוכחה שהכיוון נכון.
בדיקה אינה נכס רק מפני שהיא אוטומטית. היא נכס כשהצוות יכול לסמוך על התוצאה ולפעול לפיה.
כיסוי קוד אינו כיסוי של העסק
נניח שמערכת SaaS מאפשרת למנהל חשבון לשנות הרשאות. אפשר לכסות את רכיבי המסך ואת פונקציות העזר, ועדיין לא לבדוק שמשתמש מארגון אחר אינו יכול לקרוא את הנתונים. מדד כיסוי קוד לבדו לא יענה על השאלה הזאת.
לפני אישור השקעה, דרשו מהצוות להגדיר:
- הסיכון המוגן: איזה נזק ללקוח או לעסק הבדיקה אמורה למנוע.
- התגובה לכישלון: מי מקבל את ההתראה, ואיך הוא יבחין בין תקלה במוצר לבעיה בסביבה.
- האחריות לתחזוקה: מי מעדכן את הבדיקה כאשר הדרישה העסקית משתנה.
בפיתוח MVP, אל תבנו מראש מערך שמניח שהמוצר והמסכים כבר התייצבו. הגנו על ההתחייבויות שכבר נתתם ללקוחות, והשאירו מקום ללמידה מוצרית. בחברה בצמיחה, לעומת זאת, כדאי לבחון כיצד בדיקות תומכות בשינויים רוחביים בלי לחייב בדיקה ידנית של כל לקוח ותצורה.
השאלה הנכונה אינה אם לאמץ אוטומציה. השאלה היא איפה היא משתלמת, ואילו חלקים בתהליך עדיין דורשים שיקול דעת אנושי.
ארבע שכבות של בדיקות תוכנה אוטומטיות שכל צוות צריך להכיר
במוצר לניהול מנויים, תקלה בחישוב חיוב ותקלה בהשלמת רכישה אינן אותה בעיה. כדאי לבדוק אותן בנפרד, גם אם המשתמש פוגש את שתיהן באותו מסך. החלוקה לשכבות מאפשרת לבחור נקודת בדיקה קרובה ככל האפשר למקור הכשל.
חשוב לדייק במונחים: יחידה, אינטגרציה ו-E2E מתארות היקפי בדיקה. רגרסיה היא מטרת בדיקה, ואפשר לבצע אותה בכל אחד מההיקפים האלה. לכן התרשים הוא מפת התמצאות, לא סדר מחייב של שלבים.
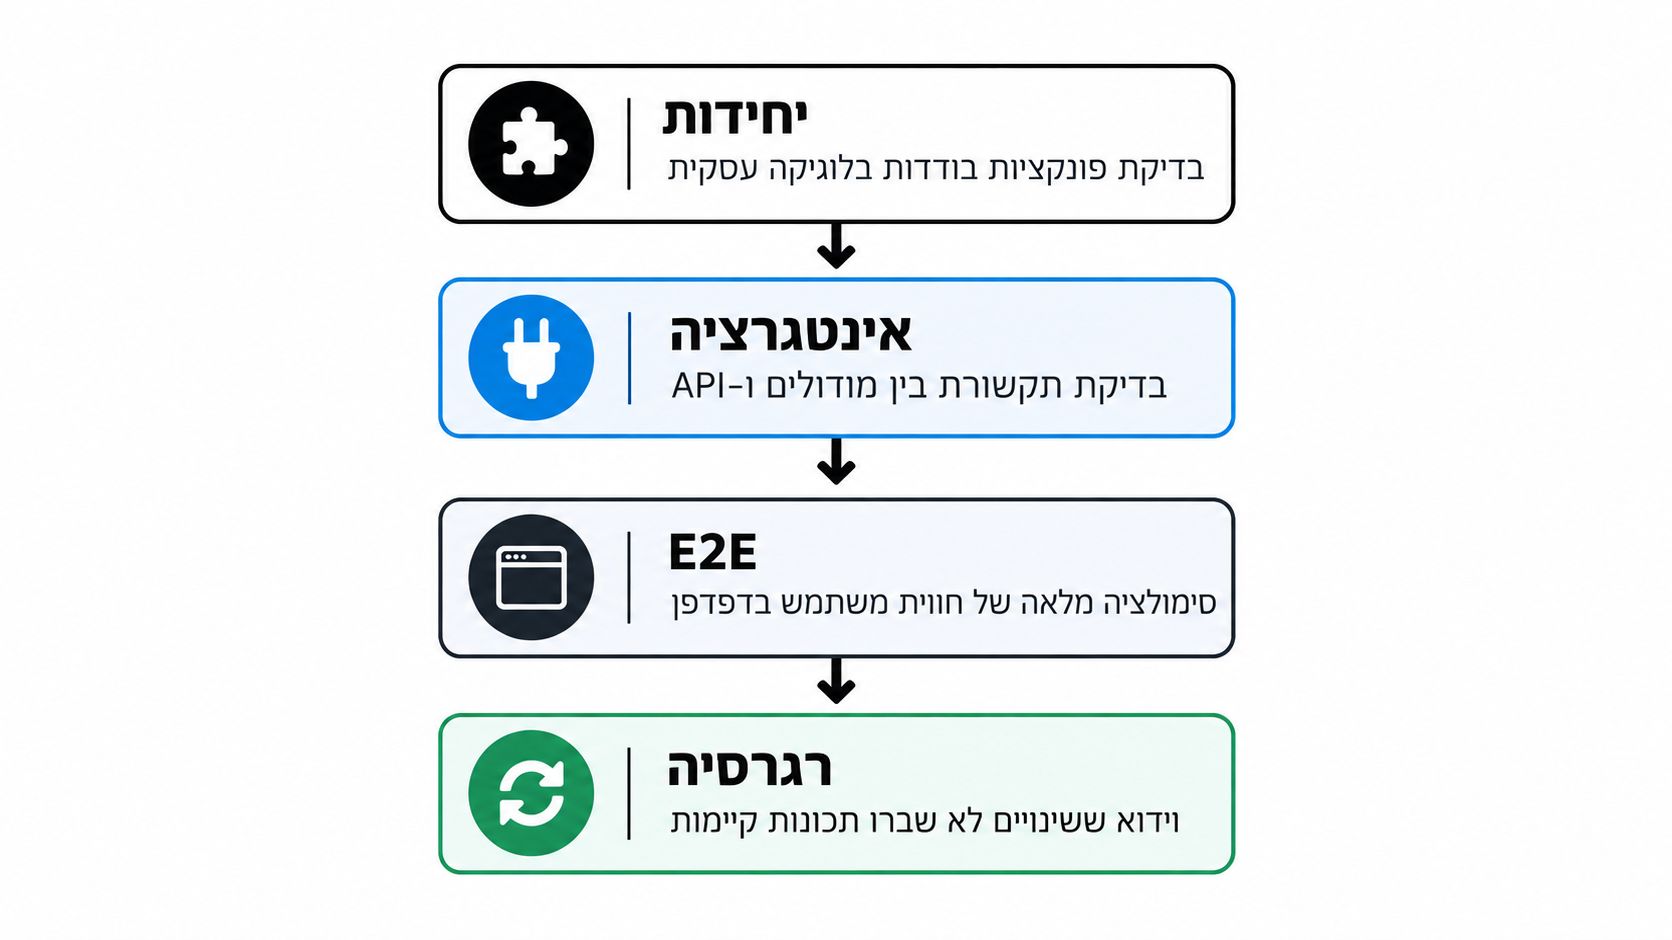
יחידה ואינטגרציה מתחילות קרוב ללוגיקה
בדיקת יחידה בוחנת התנהגות מבודדת. לדוגמה, פונקציה ב-Node.js או ב-Python שמחשבת זכאות להנחה צריכה לקבל קלט מוגדר ולהחזיר תוצאה צפויה, בלי לפתוח דפדפן ובלי לפנות לספק חיצוני. בידוד התלויות מקל להבין אם הלוגיקה עצמה שגויה.
בדיקת אינטגרציה בוחנת את החיבור. האם שירות המנויים שומר את השינוי במסד הנתונים, והאם קריאה חוזרת מחזירה את המצב הנכון? כאן צריך לבדוק גם מיפוי נתונים, עסקאות, הרשאות ושגיאות תקשורת, לפי גבולות הבדיקה שהוגדרו.
- דוגמה ליחידה: חישוב מחיר לאחר הנחה, כולל קלט חסר וכללי עיגול.
- דוגמה לאינטגרציה: יצירת מנוי דרך API ואימות הרשומה שנשמרה.
- גבול שימושי: הדמיית ספק חיצוני מאפשרת לבדוק את הקוד שלכם, אך אינה מוכיחה שהחיבור לספק האמיתי תקין.
E2E מאמתת מסלול ורגרסיה מגינה על התנהגות קיימת
בדיקת End-to-End בוחנת מסלול עסקי רחב, למשל הרשמה, בחירת מסלול והצגת המנוי הפעיל באפליקציית React. היא יכולה לזהות פער בין שכבות שכל אחת מהן עברה בדיקה בנפרד. המחיר הוא תלות רחבה יותר בנתונים, בסביבה ובשירותים נוספים.
לכן הייתי משאיר בדיקות E2E כמיעוט ממוקד, ולא משתמש בהן כדי לבדוק כל הסתעפות של חוק עסקי. אם כלל תמחור ניתן לבדיקה ישירה, אין סיבה להפעיל עבורו מסע משתמש מלא. בדיקת המסלול צריכה לוודא שהחלקים מתחברים, לא לשכפל את כל בדיקות הלוגיקה.
רגרסיה עונה על שאלה אחרת: האם שינוי חדש פגע בהתנהגות שהתחייבנו לשמר? תיקון באג בחישוב יכול להצדיק בדיקת יחידה קבועה; תקלה במעבר בין שירותים יכולה להצדיק בדיקת אינטגרציה. לא כל באג צריך להפוך לבדיקת דפדפן.
מסמך ממשלתי ישראלי בנושא שירותי בדיקות איכות תוכנה מ-2019 כלל פיתוח תסריטים אוטומטיים למערכות, מודולים, יחידות מסירה וגרסאות, לצד Selenium, Postman, MTM ו-Azure DevOps. מבחינה ניהולית, זו מסגרת שימושית: להגדיר בדיקות כחלק מתוצרי הפיתוח והמסירה, ולא כפרויקט נפרד שמחכה לסיום הפיצ'ר.
אילו בדיקות משתלם לאטמט ואילו עדיף להשאיר ידניות
בדיקת חישוב מס יציב היא מועמדת טובה לאוטומציה. בדיקה של חוויית הרשמה שמנהל המוצר עדיין משנה בעקבות שיחות עם משתמשים דורשת החלטה אחרת. החשיבות העסקית יכולה להיות גבוהה בשני המקרים, אבל רמת הוודאות לגבי ההתנהגות הרצויה שונה.
הדיווח על התעסוקה בהייטק הישראלי מציין שמספר המועסקים קפא מאז 2022 וב-2024 ירד בכ-5,000 עובדים. הנתון אינו מוכיח שאוטומציה תחסוך כוח אדם. הוא כן מחזק את הצורך לבחון לאן מופנות שעות ההנדסה, במקום להניח שכל בדיקה אוטומטית היא חיסכון.
מסגרת החלטה לפי סיכון ותחזוקה
לפני כתיבת תרחיש, בחנו את מחיר הכשל, תדירות ההרצה, קצב השינוי והיכולת להגדיר תוצאה חד-משמעית. תדירות שימוש גבוהה מצדיקה בחינה רצינית, אבל גם תהליך נדיר עלול להצדיק אוטומציה אם כישלון בו מסוכן במיוחד.
| מצב | החלטה מומלצת | הנימוק |
|---|---|---|
| כלל עסקי יציב עם מחיר כשל גבוה | לאטמט קרוב ללוגיקה | אפשר לאמת הרבה מצבים בלי תלות בממשק |
| חיבור קבוע בין שירותים | לבדוק API וחוזים | חשוב לזהות שינוי לא תואם בגבול בין המערכות |
| מסך שמשתנה במהלך גילוי מוצר | לבחור כיסוי מצומצם | אין טעם לקבע כל החלטת עיצוב זמנית |
| בדיקה חד-פעמית לפני הסבה | לחשב עלות מול שימוש חוזר | ייתכן שתסריט זמני או בדיקה ידנית יספיקו |
| חקירת התנהגות לא צפויה | להשאיר מקום לבדיקה אנושית | הבודק עדיין מגלה אילו שאלות צריך לשאול |
תדירות שינוי גבוהה אינה הוראה לוותר על אוטומציה. לפעמים היא סיבה לשנות ארכיטקטורת תוכנה: להוציא חוקים עסקיים מרכיבי UI, להגדיר ממשק ברור ולהפוך את הליבה לניתנת לבדיקה. כך אפשר לשנות מסכים בלי לכתוב מחדש את כל מערך האימות.
מתי להימנע מאוטומציה
אל תכתבו תוצאה צפויה לפני שיש הסכמה מוצרית מה אמור לקרות. בדיקה שמקבעת הנחה שגויה תספק ביטחון שגוי, גם אם היא יציבה לחלוטין. בדיקות חקרניות ובחינת שימושיות צריכות להישאר חלק מהעבודה, במיוחד בפיתוח תוכנה בהתאמה אישית ובתהליכים עסקיים חדשים.
כלל החלטה: אם אינכם יודעים להסביר איזו החלטת שחרור תשתנה בעקבות תוצאת הבדיקה, עצרו לפני שמממשים אותה.
מדדו את ההשקעה באמצעות סימנים שאפשר לפעול לפיהם:
- תקלות לפני ייצור: עקבו אילו כשלים משמעותיים התגלו ובאיזו שכבה, תוך התחשבות בהיקף השינויים.
- זמן משוב: מדדו כמה זמן עובר מהשינוי עד שהמפתח מקבל אבחון שימושי.
- אי-יציבות: הפרידו כישלונות לא עקביים, המכונים flaky tests, מתקלות מוצר ותשתית.
- עלות תחזוקה: תעדו זמן תיקון, חקירה ועדכון של הבדיקות.
ההשוואה העסקית אינה בין אוטומציה לאפס עבודה. היא בין עלות כתיבה, הרצה ותחזוקה לבין עלות הבדיקה הידנית והסיכון שנותר בכל חלופה.
השוואת הכלים המובילים Selenium Cypress pytest ו-Playwright
לא הייתי מחליף מערכת Selenium שעובדת היטב רק כדי לאמץ כלי חדש. גם לא הייתי בוחר בה אוטומטית למוצר Web חדש מפני שהצוות מכיר את השם. החלפת כלי היא פרויקט הנדסי, וצריך להצדיק אותה באמצעות בעיה מוגדרת.
ההשוואה הבאה אינה תחרות בין מוצרים זהים. pytest הוא מסגרת בדיקות כללית בפייתון, בעוד שהדיון ב-Selenium, Cypress ו-Playwright מתמקד בעיקר בבדיקות Web. בחירה נכונה יכולה לכלול כלים שונים בשכבות שונות.
השוואת כלי בדיקות תוכנה אוטומטיות מובילים
| כלי | שכבת בדיקה עיקרית | חוזק מרכזי | מגבלה מרכזית |
|---|---|---|---|
| Selenium | UI ו-E2E בדפדפן | גמישות בשפות וחיבור לתשתיות WebDriver | דורש תכנון של סנכרון, תשתיות ואבחון |
| Cypress | E2E ובדיקות רכיבי Web | סביבת עבודה נוחה לפיתוח וחקירת בדיקות JavaScript | צריך לבחון התאמה למעברים ולגבולות הדפדפן בתרחיש שלכם |
| pytest | יחידה, API ואינטגרציה | fixtures ופרמטריזציה לארגון תרחישים בפייתון | אינו מפעיל דפדפן בפני עצמו |
| Playwright | E2E ובדיקות API | כלי אוטומציה ואבחון המשולבים סביב בדיקות דפדפן | עדיין מחייב תחזוקת נתונים, סביבות ותרחישים |
הבחירה המסחרית תלויה בנכסים שכבר יש לכם
Selenium מתאים לבחינה רצינית כשכבר קיימים ידע, תשתית הרצה ושילוב ארגוני סביבו. בדקו את הדפדפנים והגרסאות הנדרשים בפועל, ולא הבטחה כללית לתאימות. אם הבעיה נובעת מנתוני בדיקה משותפים או מתלות בסביבה לא יציבה, הגירה לבדה לא תפתור אותה.
למוצר SaaS ב-React, Angular או Vue, הייתי בוחן Cypress ו-Playwright על מסלול אמיתי מתוך המוצר. ב-Cypress בחנו במיוחד את חוויית הכתיבה והדיבוג של הצוות. ב-Playwright בחנו את התאמת כלי האבחון, ניהול ההקשרים ומטריצת הדפדפנים לצרכים שלכם.
במערכת Python, pytest עם requests יכול לשמש לבדיקות API ואינטגרציה, לא רק ליחידות. בצד שרת של Node.js, אפשר לבחון supertest לצד מסגרת הבדיקות של הפרויקט. אין הצדקה להכניס שפת תכנות נוספת רק כדי לסמן שימוש בכלי מוכר.
- מהירות הרצה: השוו אותו תרחיש ואותם תנאי סביבה, לא דוגמאות הדגמה שונות.
- מקביליות ו-CI: בדקו בידוד נתונים, משאבי runners ועלויות שירותים נלווים.
- תחזוקה וקהילה: בחנו תיעוד, יכולת גיוס, תהליך עדכון והזמן הנדרש להבין כישלון.
בפיתוח אפליקציות Web ומובייל, אל תערבבו בין בדיקת אתר בתצוגת מובייל לבין בדיקת אפליקציה Native. אמולציה בדפדפן אינה תחליף לבדיקת יכולות מכשיר, הרשאות מערכת והתנהגות האפליקציה במכשיר עצמו.
ההמלצה שלי לפרויקט חדש היא לבחור כלי לאחר ניסוי מצומצם עם הקריטריונים האלה. אל תבחרו לפי אורך הבדיקה הקצרה ביותר; בחרו לפי היכולת של הצוות לתחזק ולאבחן אותה.
שילוב בדיקות אוטומטיות ב-CI/CD ובמסלול הפריסה
בדיקה שרצה רק כאשר מישהו נזכר להפעיל אותה אינה מנגנון שחרור אמין. צריך לקבוע מתי היא רצה, מול איזה build, ומה קורה כשהיא נכשלת. הרצה אוטומטית בלי מדיניות תגובה מעבירה את ההחלטה לשיחה לחוצה לפני פריסה.
התרשים מציג מסלול אפשרי, לא שרשרת שחייבים להריץ בטור. בדיקות שאינן תלויות זו בזו יכולות לרוץ במקביל, ובדיקות חוזה יכולות להתבצע מוקדם יותר בהתאם למבנה המערכת.
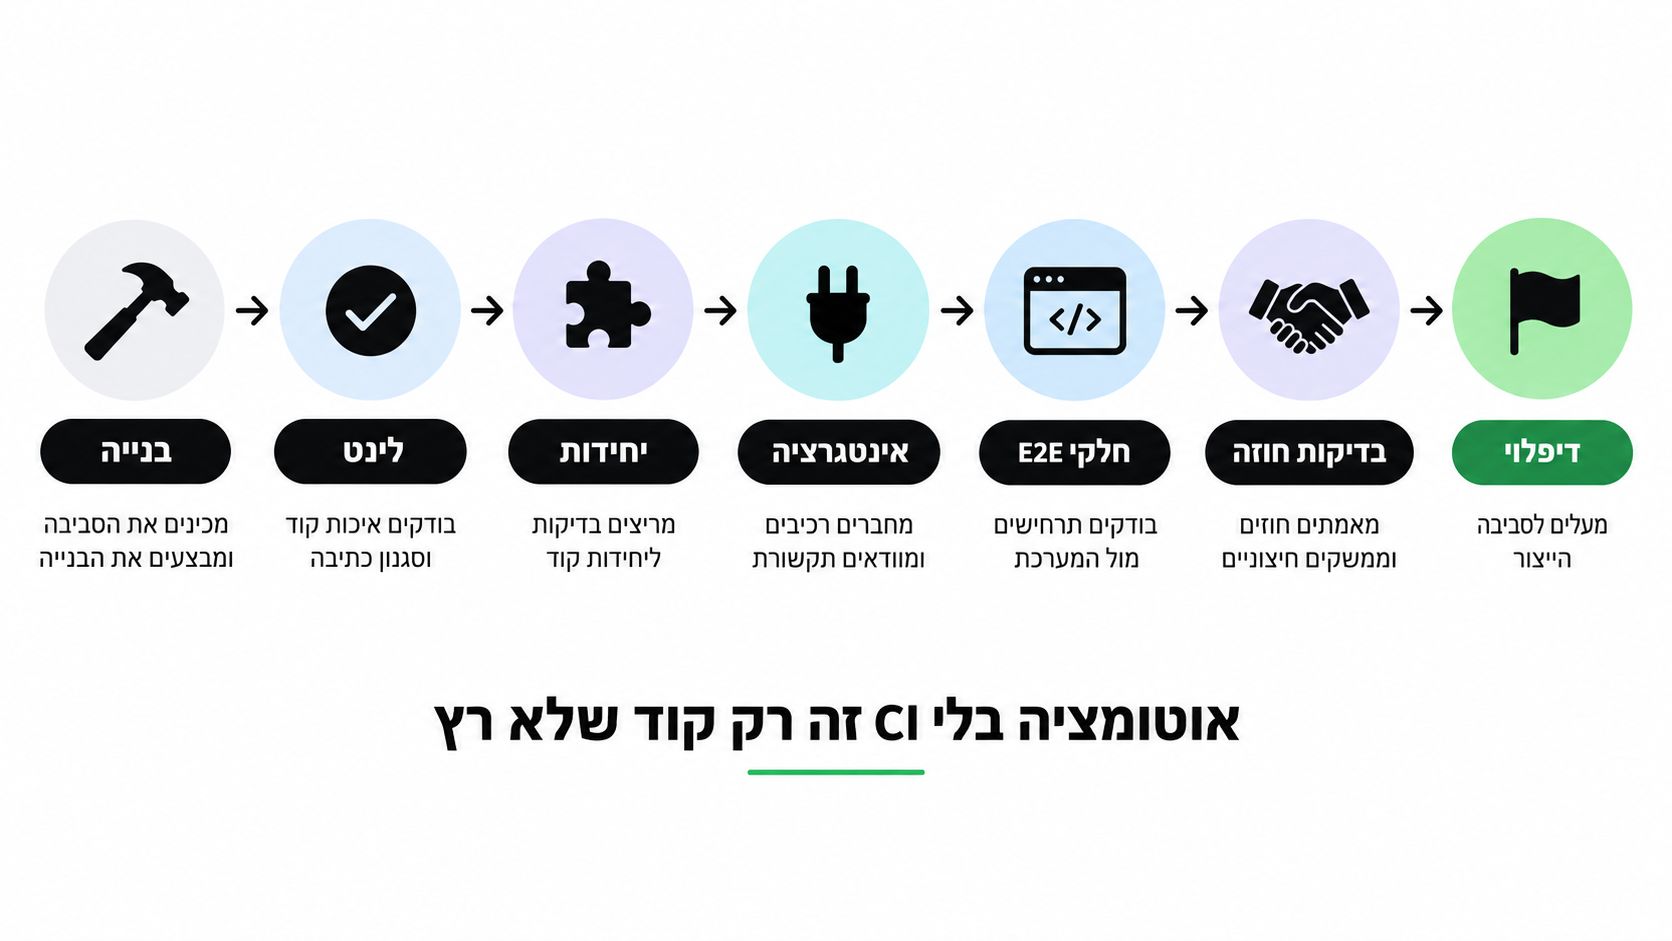
מסלול שמייצר החלטת שחרור
בהצעת שינוי, התחילו מ-build, lint ובדיקות יחידה. צרפו בדיקות אינטגרציה מול סביבה נשלטת, contract tests בממשקים הרלוונטיים ומסלולי E2E קריטיים. בדיקות רחבות או תלויות סביבה יכולות לרוץ במסלול נוסף, בתנאי שמוגדר כיצד התוצאה משפיעה על השחרור.
ב-AWS, Azure או GCP, ודאו שהבדיקות בוחנות גם את התצורה שנפרסת, ולא רק את הקוד המקומי. הרשאות, משתני סביבה ומיגרציות נתונים דורשים אימות משלהם. לצורכי סקיילביליות, הגדירו בנפרד בדיקות עומס עם קריטריונים מוסכמים, ולא רק בדיקה פונקציונלית עם יותר בקשות.
אבטחה ואמינות הן חלק מהשער
המסמך הממשלתי בנושא מענה לאבטחת מידע מתאר ציפייה לפיתוח מאובטח הכולל כלים אוטומטיים לבדיקת הגנת הקוד, Code Review, בדיקות קלט ופלט וטיפול בפגיעויות חמורות לפני הפצת גרסאות. ההמלצה המעשית היא לתרגם זאת למדיניות, לא לרשימת סורקים מותקנים.
- בדיקות קוד ותלויות: שלבו SAST, ניתוח רכיבי צד שלישי באמצעות SCA וסריקת סודות; הגדירו מי בודק כל ממצא.
- בדיקות מול מערכת פועלת: השתמשו ב-DAST ובבדיקות הרשאות כדי לבחון חשיפה והתנהגות בפועל.
- בדיקות אמינות: אמתו timeout, ניסיונות חוזרים, מניעת פעולה כפולה, כשל ספק ויכולת rollback.
חסמו פריסה כאשר בדיקה קריטית נכשלת או כאשר זוהתה חולשה חמורה ורלוונטית לפי המדיניות. הבחינו בין false positive לבין חולשה שניתנת לניצול, ובחנו חשיפה ואמצעי הגנה קיימים. חריג צריך בעלים, נימוק ומועד לבחינה מחדש; אין להפוך כפתור עקיפה לפתרון קבוע.
למוצרי AI צריך להגדיר גם גבולות פעולה
ב-AI Transformation ובאוטומציות עסקיות, בדקו בנפרד את הקוד העוטף ואת התנהגות המודל. המלצתי היא להחזיק מערך דוגמאות מייצג, קריטריוני קבלה, בדיקות חשיפת מידע וניטור לאחר פריסה. תשובה מנוסחת היטב אינה בהכרח תשובה נכונה.
ב-Agentic AI, ודאו שהסוכן אינו מקבל הרשאות רחבות מהנדרש ושפעולה רגישה מחייבת אישור מתאים. בדקו גם שימוש שגוי בכלים, הזרקת הוראות וכשל של שירות חיצוני. תוצאה סבירה של המודל אינה מספיקה אם הוא ביצע בדרך פעולה עסקית אסורה.
תרחיש מהשטח סטארטאפ ישראלי שעבר לאוטומציה חכמה
זהו תרחיש המחשה היפותטי, לא סיפור לקוח מתועד ולא תיאור של תוצאות שנמדדו. נבחן סטארטאפ ישראלי בשלב Seed, עם מערכת SaaS ב-React ו-Node.js, צוות פיתוח קטן וללא תפקיד QA ייעודי.
בתחילת הדרך המפתחים בדקו ידנית הרשמה, חיוב והרשאות. לקראת הרחבת המוצר הם העבירו את המסלולים ל-Selenium, ובהמשך הוסיפו דרך הדפדפן גם וריאציות רבות של כללים עסקיים. כשהמוצר השתנה, הם נדרשו לברר בכל כישלון אם השתנתה הדרישה, נשברה הבדיקה או התגלתה תקלה.
האבחון מתחיל לפני החלפת הכלי
בתרחיש הזה, מנהל הפיתוח לא מאשר מיד הגירה. הוא מבקש למיין את הכישלונות ולזהות אילו בדיקות מאמתות לוגיקה, אילו בוחנות חיבור ואילו באמת זקוקות לדפדפן. ההבחנה חשובה: שינוי כלי ללא שינוי גבולות הבדיקה היה משמר חלק מהבעיה.
הצוות מחליט על חלוקה חדשה:
- כללים עסקיים: בדיקות Jest לחישובי מנויים והרשאות ברמת השירות.
- חיבורי שרת: בדיקות supertest לבקשות, תגובות ומצבי שגיאה.
- ממשקים בין שירותים: Pact לבדיקות חוזה, בהתאם ליכולת לתחזק את הסכמות משני הצדדים.
- מסלולי משתמש: Playwright לתרחישים נבחרים שבהם הדפדפן הוא חלק מהסיכון.
במקביל הוא מוסיף ל-CI סריקת סודות, SAST ובדיקת תלויות. הוא לא מוחק מיד את כל בדיקות Selenium, אלא משאיר בדיקות מועילות עד שיש כיסוי חלופי מאומת. כך המעבר עצמו אינו יוצר שטח לא בדוק.
הצלחה נבחנת אחרי המעבר
אי אפשר לייחס לתרחיש הזה קיצור זמן ריצה או ירידה מדודה באי-יציבות. אלה תוצאות שצריך למדוד בפרויקט אמיתי. מנהל הפיתוח יבחן אם הצוות מבין כישלונות מהר יותר, אם נשמרו ההגנות העסקיות ואם התחזוקה מצדיקה את ההשקעה.
החלפת Selenium ב-Playwright אינה אסטרטגיית בדיקות. חלוקת אחריות נכונה בין השכבות יכולה להיות אסטרטגיה.
גם החלטה להישאר עם Selenium יכולה להיות נכונה באותו תרחיש. ההכרעה צריכה לנבוע מהאבחון, לא מרצון לחדש את רשימת הטכנולוגיות.
טיפים פרקטיים ומסלול יישום מומלץ
אל תפתחו פרויקט אוטומציה עם יעד של כתיבת כמה שיותר בדיקות. התחילו ממפת הסיכונים ומהיכולת של הצוות להגיב לתוצאה. אחרי בחירת הבדיקות, שפרו את תשתית ההרצה כדי שהכישלונות יהיו שימושיים ולא רק גלויים.
הפעולות בתרשים מתאימות כנקודת פתיחה, אך אינן מחליפות החלטה לפי המוצר והארכיטקטורה שלו.
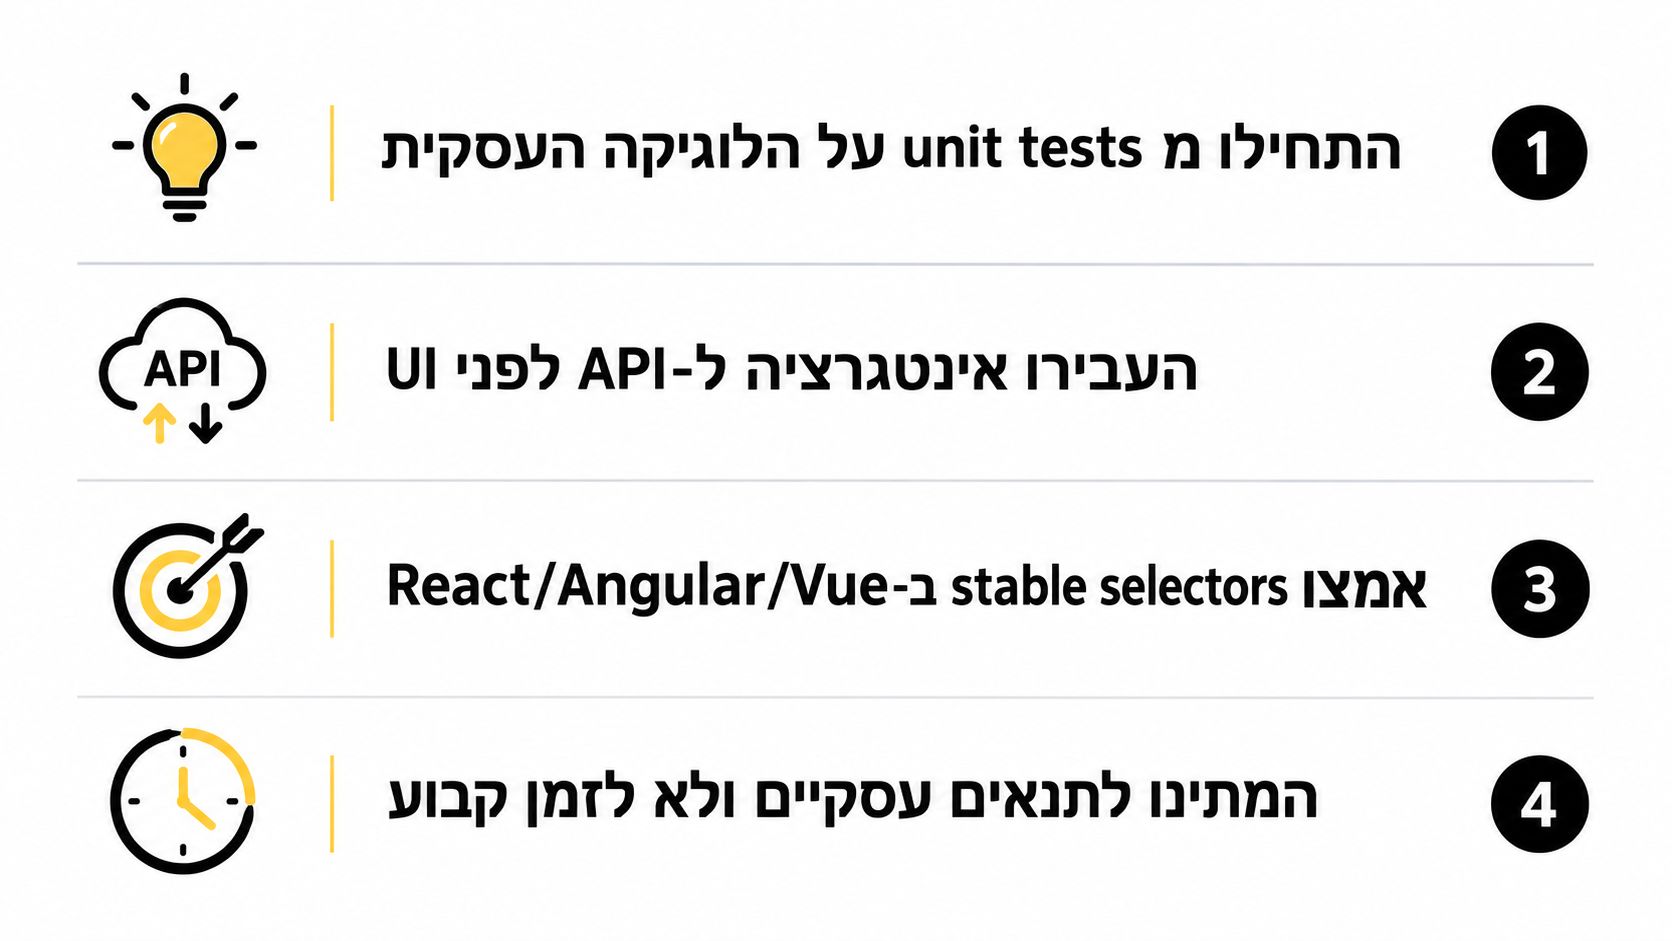
הפכו כל כישלון לאירוע שניתן לחקור
ב-React, Angular ו-Vue, הגדירו selectors יציבים באמצעות מזהים ייעודיים או מאפיינים סמנטיים מתאימים. אל תקשרו בדיקה למבנה DOM מקרי או למחלקת עיצוב. המתינו לתנאי עסקי או למצב רכיב מוגדר, במקום לזמן sleep קבוע.
- מקביליות מבוקרת: הגבילו הרצות לפי CPU, זיכרון, חיבורים ומכסת דפדפנים; ודאו שהבדיקות אינן מתחרות על אותם נתונים.
- ראיות לכישלון: שמרו צילום מסך, trace ולוג רשת היכן שהכלי מאפשר זאת, לצד גרסת build והודעות שגיאה.
- ניסיון חוזר מוגבל: השתמשו ב-retry לצורכי אבחון בהתאם למדיניות, לא כדי להעלים חוסר יציבות.
- מידע מוגן: הסירו סודות ונתוני לקוחות מתוצרי האבחון לפני שמירתם ושיתופם.
קבעו בעלות ולא רק תשתית
מסמכי רכש ישראליים בתחום הבדיקות מגדירים בדיקות UI אוטומטיות ב-Selenium כיכולת נפרדת, לצד תוכנית בדיקות, ביצוע בידי בודק שאינו מפתח וסביבת בדיקות ייעודית. ההמלצה שלי אינה להעתיק כל מבנה ארגוני, אלא לשמור על תכנון וביקורת עצמאית גם כאשר המפתחים כותבים את הבדיקות.
בהרחבת צוות באמצעות Team Extension, הגדירו אחריות לעדכון הבדיקות כחלק מבעלות על הפיצ'ר. אם נעזרים ב-CTO as a Service או ביועץ ארכיטקטורה, בקשו גם מודל תפעולי: מי מאשר חריגים, מי מטפל בבדיקה מבודדת ומתי מסירים בדיקה שכבר אינה מועילה.
החלטה טובה בסוף התהליך אינה חייבת להיות אימוץ Selenium, דילוג עליו או החלפתו. היא צריכה להיות תוכנית שהצוות מסוגל לבצע, לתחזק ולהצדיק עסקית. העדיפו מערך ממוקד שאפשר לסמוך עליו על פני מערך מרשים שהמפתחים למדו להתעלם ממנו.
מיסטרביט מציעה ייעוץ טכנולוגי, פיתוח תוכנה ופתרונות AI, לצד חיזוק צוותי פיתוח באמצעות Team Extension. אם אתם מתלבטים היכן להשקיע באוטומציה ואילו בדיקות באמת צריכות להשפיע על שחרור גרסה, היכנסו למיסטרביט לשיחה על אסטרטגיית בדיקות שמתאימה למוצר, לצוות ולתקציב שלכם.