מחשוב ענן ב-2026: מה לבחור ומתי זה יקר
העצה הנפוצה ביותר על מחשוב ענן, “מעבירים הכול לענן וחוסכים כסף”, משאירה בחוץ את מה שנשבר אחרי ההשקה: הרשאות שלא הוגדרו, חשבון בלי בעלים, נתונים באזור הלא נכון ועלויות שגדלות בלי שאיש שם לב. הענן לא מבטל את העבודה התשתיתית. הוא משנה מי מפעיל אותה, איך משלמים עליה ומי אחראי לתוצאות.
ליזם או ל־VP R&D, הבחירה הנכונה אינה ספק אחד שמתאים לכולם. היא מתחילה בשלב המוצר, בסוג המידע וביכולת של הצוות לנהל את המערכת לאורך זמן. הנה דרך מעשית לחשוב על מחשוב ענן, על המחיר שלו ועל הפשרות בין מהירות, שליטה, ריבונות מידע ותחזוקה.
תוכן עניינים
- מה קונים במחשוב ענן ומי אחראי על מה
- איפה הנתונים יושבים כשאזור נופל
- ארכיטקטורת ענן למוצר שגדל
- עלויות ענן לפי שלב המוצר
- אבטחה וציות לפרטיות בישראל
- איך בוחרים את הצעד הבא ואיך זה נראה במוצר
מה קונים במחשוב ענן ומי אחראי על מה
מחשוב ענן הוא צריכת מחשוב, אחסון ותוכנה לפי צורך אצל ספק, במקום לקנות שרתים ולתחזק חדר שרתים. זה דומה לחשמל מהרשת לעומת גנרטור בחצר: משלמים על מה שדולק, אבל עדיין אחראים למה שחיברתם לשקע.
| מודל | מה הארגון מנהל | מה הספק מנהל | מתאים במיוחד ל | סיכון עיקרי |
|---|---|---|---|---|
| תשתית מקומית | שרתים, רשת, מערכת הפעלה, אפליקציה ונתונים | כמעט דבר | עומס יציב ודרישת בידוד קיצונית | ניצול נמוך ותחזוקה כבדה |
| IaaS | מערכת הפעלה, runtime, אפליקציה ונתונים | מכונות וירטואליות, אחסון בסיסי ורשת | lift-and-shift ושליטה מלאה | תצורה שגויה וחשבון בלי בעלים |
| PaaS | אפליקציה, קונפיגורציה ונתונים | runtime, scale ותיקוני פלטפורמה | צוות קטן, Web ו־API | נעילה בשירותי הפלטפורמה |
| SaaS | משתמשים, הרשאות ותהליכי עבודה | כל המוצר עד התשתית | כלי מדף כמו CRM ודוא״ל | מעט שליטה בנתונים ובהתאמה |
ב־IaaS, הארגון שוכר מכונות וירטואליות, דיסקים ורשת, אבל מתקין ומתחזק את מערכת ההפעלה, סביבת הריצה והאפליקציה. זה מאפשר להעביר מערכת קיימת לענן בלי לכתוב אותה מחדש, או לשמור על שליטה טכנית רחבה. המחיר הוא אחריות תפעולית: אם אף אחד לא מנהל עדכונים, הרשאות, גיבויים ותצורה, הגמישות הופכת למשטח טעויות.
ב־PaaS, הספק מנהל יותר מהתשתית ואת סביבת הריצה, והצוות מתמקד בקוד, בקונפיגורציה ובנתונים. זה יכול להתאים לצוות קטן שמפתח API ב־Node.js או Python וממשק ב־React. מקבלים דרך מהירה לפריסה ולהתרחבות, אבל עלולים להיקשר לשירותים מנוהלים שאין להם תחליף זהה אצל ספק אחר.
ב־SaaS, כמו מערכת CRM או דוא״ל, קונים מוצר מוגמר ומנהלים בעיקר משתמשים, הרשאות ותהליכי עבודה. זה חוסך בנייה ותחזוקה, אבל משאיר פחות שליטה באופן שבו המוצר שומר מידע ומאפשר התאמות. FaaS וקונטיינרים מנוהלים נמצאים על הרצף שבין IaaS ל־PaaS. הם לא מודל רביעי שמחליף את שלושת המודלים האלה.
בשנת 2020, 57.31% מהעסקים בישראל רכשו שירותי מחשוב ענן, לעומת 37.52% במדינות הייחוס המובילות ו־30.0% במדינות בעלות ביצועים נמוכים יותר, לפי מדדי הדיגיטל המשותפים של הלשכה המרכזית לסטטיסטיקה ומיזם ישראל דיגיטלית, בדוח ה־ICT הממשלתי לשנת 2024. הנתון מתייחס לרכישת שירותי ענן, ולא מלמד אם עסק משתמש בשירות אחסון בסיסי או מפעיל מערכת מורכבת. לכן השאלה העסקית אינה רק אם להשתמש בענן, אלא איזה מודל מתאים למוצר ולצוות שיתחזק אותו.
איפה הנתונים יושבים כשאזור נופל
בחירת IaaS, PaaS או SaaS לא קובעת היכן הנתונים נשמרים. מודל השירות ומודל הפריסה הם החלטות נפרדות. אפשר להריץ שירות ציבורי אצל AWS, Azure או GCP, להפעיל ענן פרטי בתשתית הארגון, או לבחור פריסה היברידית שבה חלק מהעומס נשאר מקומי בגלל מערכת ישנה או דרישת בידוד.
במסגרת נימבוס, AWS ו־Google Cloud נבחרו כספקיות ענן ציבורי מרכזיות, וכל אחת מקימה אזור ענן בישראל. אזור מקומי יכול לסייע בצמצום השהיה למשתמשים בישראל ולתמוך בדרישות Data Residency, אבל מיקום הנתונים אינו תחליף לאבטחה או לתכנון התאוששות מאסון. גם Azure יכול להתאים למוצר שאינו קשור לנימבוס, אך יש להפעיל עליו את אותם מבחנים של מיקום, שחזור והרשאות.
| תרחיש | עיבוד עיקרי | שכפול והתאוששות | מה בודקים לפני כן |
|---|---|---|---|
| MVP לשוק ישראלי | אזור אחד, עדיף בישראל אם השירות קיים שם | גיבוי בתוך האזור, בלי Multi-Region | תקציב, השהיה וזמן שחזור |
| SaaS ללקוח מפוקח | נתוני לקוח באזור ישראלי | רק רכיבים שהדין מתיר להוציא | סוג מידע, חוזה ו־Data Residency |
| המשכיות בסגנון נימבוס | AWS או Google בישראל | AWS: אירלנד או פרנקפורט. Google Cloud: הולנד או פרנקפורט | האם המידע מותר מחוץ לישראל ומה עלות היציאה |
| עומס AI | מודלים ו־GPU בנפרד ממאגר הלקוחות | מטא־דאטה ותורים במדיניות אחרת מנתונים רגישים | תעבורה, embeddings וזכות יציאה |
מסמכי נימבוס מפרטים אזורי המשכיות מחוץ לישראל: עבור AWS באירלנד ובפרנקפורט, ועבור Google Cloud בהולנד ובפרנקפורט. מסמכי ההליך של נימבוס ממחישים את הפשרה: אזור נוסף עשוי להגן מפני תקלה אזורית, אבל שכפול מחוץ לישראל מתאים רק אם סוג המידע, החוזה והדרישות החלות עליו מאפשרים זאת.
לפני שבוחרים Multi-Region, הגדירו RPO, כלומר כמה מידע אפשר להרשות לעצמכם לאבד, ו־RTO, כלומר כמה זמן מותר למערכת להיות מושבתת. בדקו גם את עלות העברת הנתונים ואת התנהגות המוצר כשהקשר בין האזורים נקטע. למשל, מערכת SaaS יכולה לשמור נתוני לקוחות רגישים באזור ישראלי, בעוד שמטא־דאטה, תורים, לוגים ומודלים מנוהלים במדיניות מיקום נפרדת.
כלל מעשי: אם הלקוח הוא גוף ציבורי, ארגון מפוקח או מי שדורש שהמידע יישאר בישראל, קבלו את החלטת האזור כבר בשלב ה־MVP. שינוי מיקום אחסון ומנגנון שכפול אחרי ההשקה עלול לדרוש מעבר נתונים, בדיקות ואישור מחדש של תהליכים.
ארכיטקטורת ענן למוצר שגדל
טעות נפוצה היא לפתוח חשבון ענן אחד, להכניס אליו סביבת פיתוח ופרודקשן, ואז לגלות אחרי ההשקה שאין בעלים ברור לתקציב או להרשאות. הפתרון אינו לבנות מראש ארגון תשתיות מורכב. הוא להתחיל ב־Landing Zone רזה: מבנה חשבונות והרשאות שמגדיר גבולות לפני שהשימוש גדל.
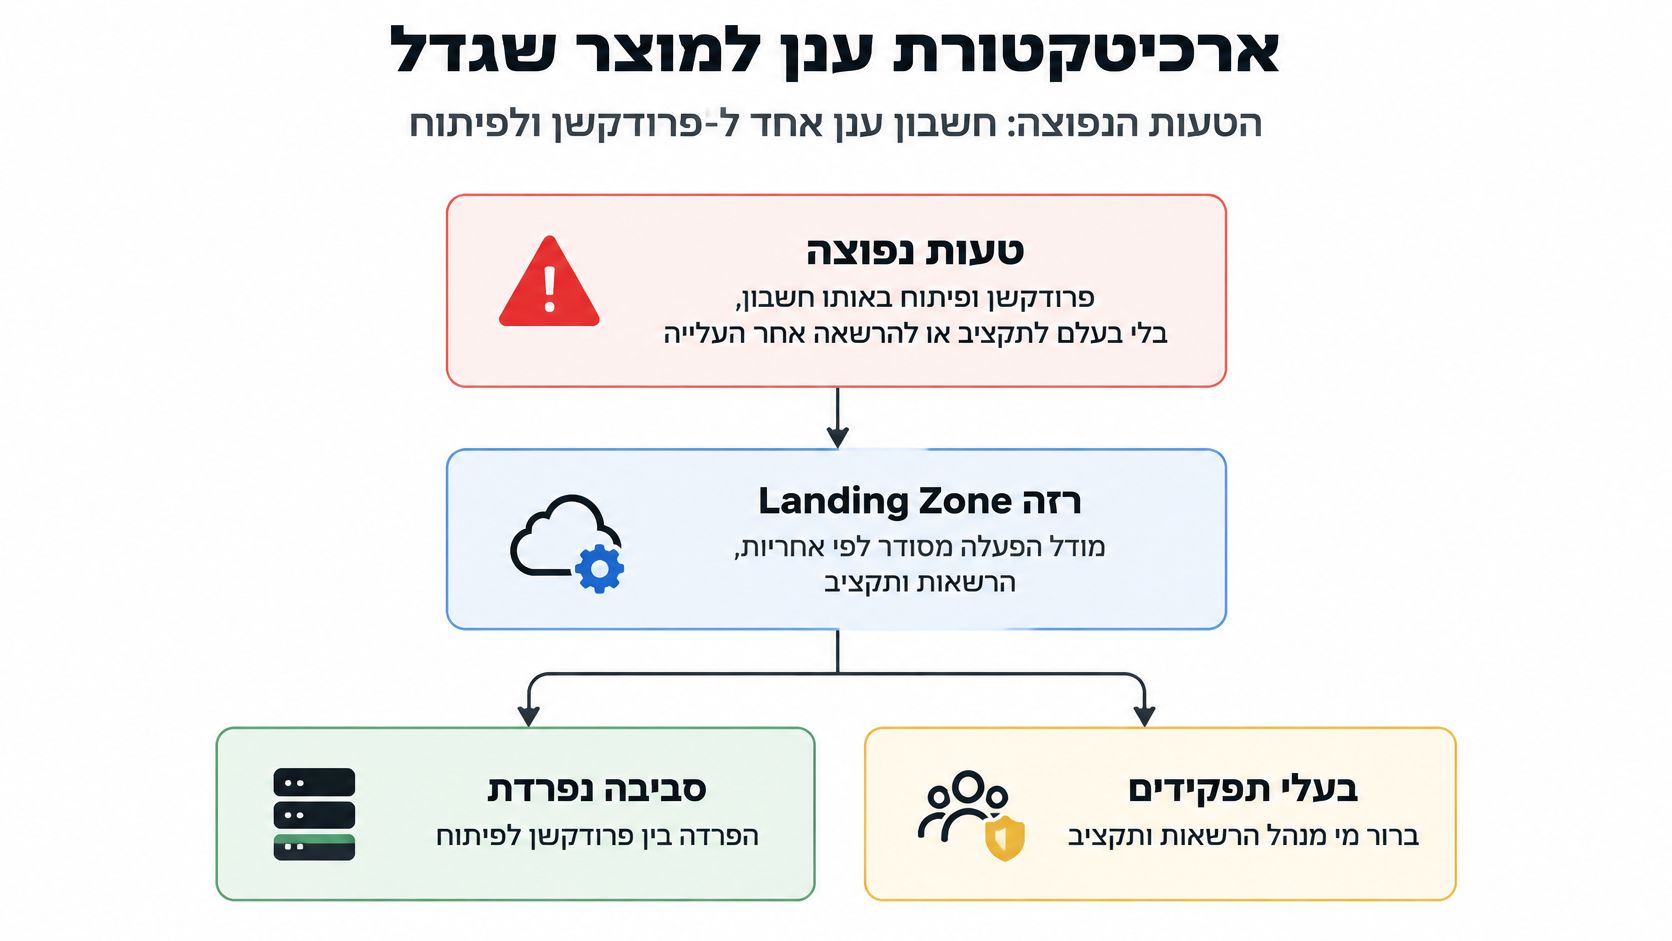
נימבוס בנוי סביב מחזור החיים של שירות הענן, כולל מדיניות, שירותי הגירה, ניטור ואופטימיזציה, FinOps ומרכז מצוינות ממשלתי. תיאור פרויקט נימבוס מדגיש עיקרון שימושי גם לסטארטאפ: ענן הוא מודל הפעלה, לא רק אוסף שרתים. במוצר צעיר, אפשר ליישם את העיקרון בלי להקים צוות CCoE:
- הפרידו סביבות: צרו חשבונות או פרויקטים נפרדים לפיתוח, בדיקות ופרודקשן. כך מפתח לא יוכל למחוק בטעות נתון ייצור בזמן ניסוי.
- צמצמו הרשאות: תנו לכל אדם ושירות את המינימום הדרוש, והשתמשו במנהל סודות במקום לשמור מפתחות בקוד.
- הצמידו בעלות למשאבים: תייגו לפי מוצר וסביבה, הגדירו תקציב והתראות, וקבעו מי בודק את החריגות.
- הגדירו מדדי שירות: בחרו מדד SLO אחד או שניים, למשל זמינות תהליך הכניסה וזמן תגובה של ה־API, והחליטו מה עושים כשהמדד חורג.
ל־MVP, מונולית או מודולר מונולית על PaaS בדרך כלל פשוטים יותר לתפעול ממיקרו־שירותים. אפשר לבנות ממשק ב־React, Angular או Vue ו־API ב־Node.js או Python, בלי לפצל כל יכולת לשירות נפרד. העבירו קבצים לאחסון אובייקטים, שמרו נתונים מחוץ לשרת האפליקציה, והריצו עבודות כבדות דרך תור במקום להשאיר בקשת HTTP פתוחה.
פצלו שירות רק כשיש גבול שמצדיק את העלות: צוות אחר שצריך לפרוס עצמאית, מחזור שחרור שונה, או עומס שדורש הגדלה נפרדת. מיקרו־שירותים לפני שיש צורך כזה מוסיפים רשת, ניטור, הרשאות ותקלות תקשורת לטיפול היומיומי.
ל־AI ולאוטומציות עסקיות, כולל Agentic AI, הגדירו תקרת הוצאה, תור משימות והרשאות מצומצמות. סוכן שקורא מסמכים יכול לקבל הרשאת קריאה לתיקייה ייעודית, אך לא מפתחות שמאפשרים לו לשנות או למחוק את כל מסד הנתונים. פעולות הרסניות צריכות לעבור אישור אנושי. התחילו גם עם תשתית כקוד, כדי שתוכלו לשחזר סביבה בלי לבנות אותה ידנית מחדש.
דחו Multi-Region, service mesh ופלטפורמת נתונים נפרדת עד שעומס או דרישת לקוח מצדיקים אותם. אם אין עדיין מדד או כאב עסקי שמסבירים למה צריך רכיב, כנראה שהעלות התפעולית שלו תגיע לפני הערך.
עלויות ענן לפי שלב המוצר
ענן לא מבטיח חיסכון. הוא ממיר חלק מעלות הציוד להוצאה משתנה, וההוצאה הזאת נעשית יקרה כשאין לה בעלים. החשבון עשוי לכלול מחשוב, אחסון, יציאת נתונים, NAT וכתובות, לוגים ו־observability, שכפול בין אזורים, גיבוי, התאוששות מאסון, תמיכה ו־GPU או קריאות מודל.
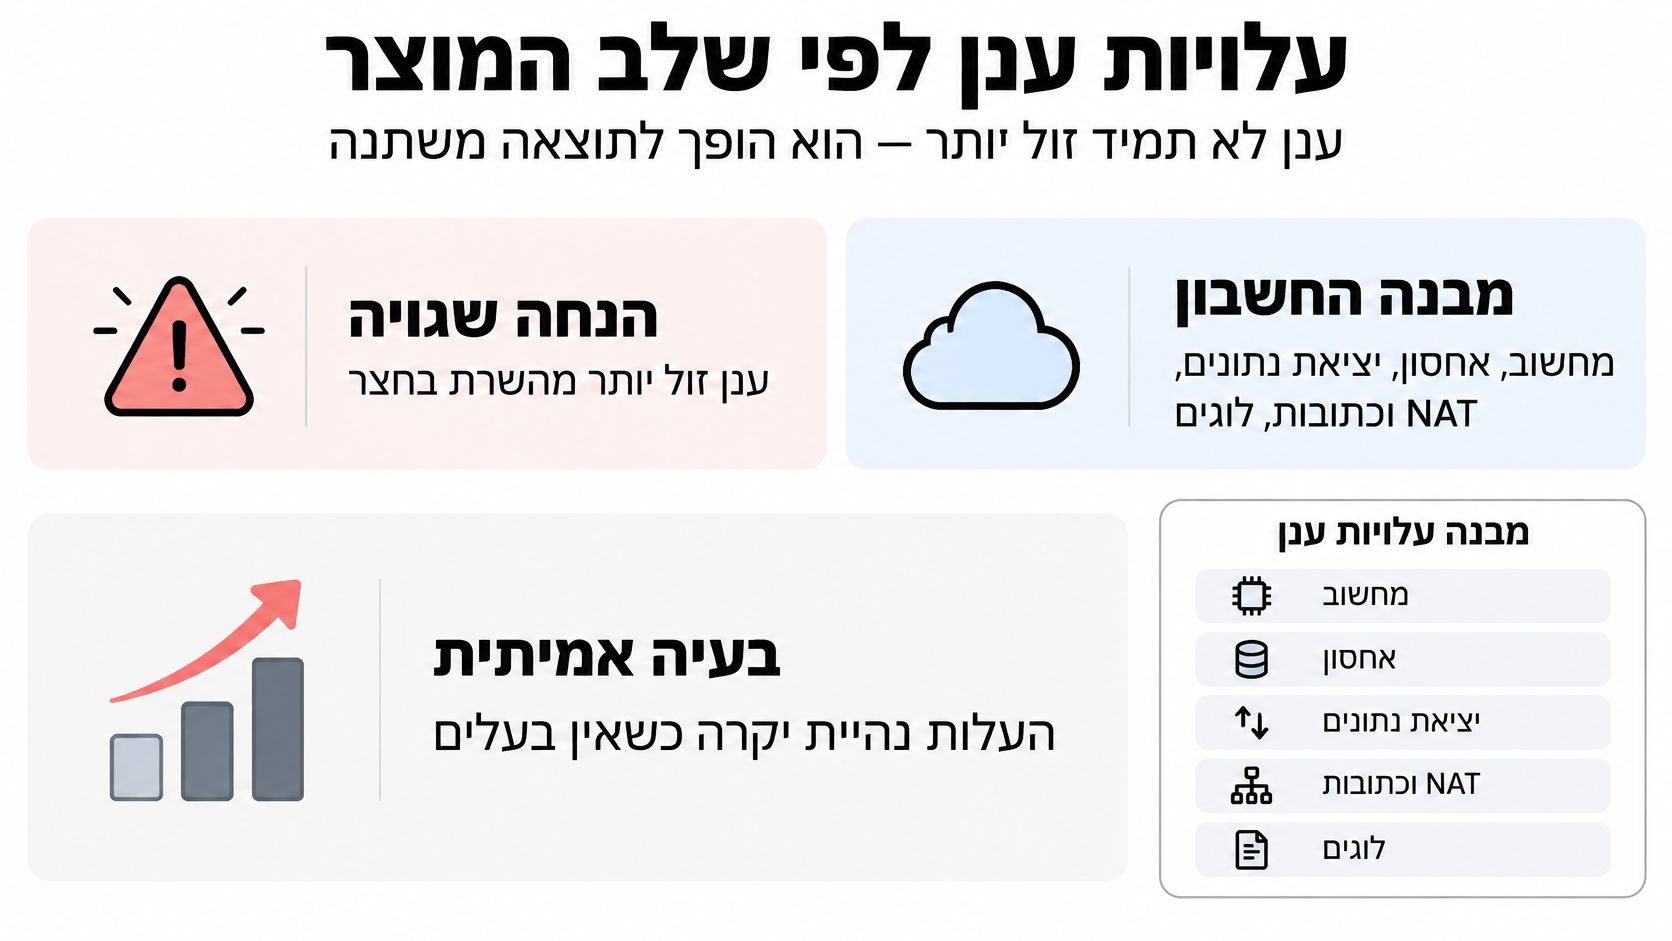
| שלב | מנוע העלות העיקרי | מה נועלים מראש | טעות נפוצה |
|---|---|---|---|
| MVP | סביבות פיתוח דלוקות ומסד קטן שרץ תמיד | תקציב, תיוג וכיבוי סביבות | חשבון אחד בלי בעלים |
| SaaS בצמיחה | יציאת נתונים, לוגים ושכפול | תקרה לכל סביבה ודגימת לוגים | observability בלי סינון |
| Enterprise | DR, תמיכה, רישיונות והרצה כפולה מול האתר הישן | baseline ואז הנחה מחויבת | lift-and-shift בלי כיבוי ישן |
| עומס AI | GPU, embeddings וקריאות מודל | תקרת עלות, תור ו־batch | סוכן בלי מדיניות הוצאה |
בשלב MVP, סביבת פיתוח שנשארת דלוקה בלילה או מסד קטן שפועל ללא צורך יכולים להכביד יותר מהאפליקציה עצמה. לפני התחייבות לשימוש מוזל, התחילו בתקציב, בתיוג משאבים ובכיבוי אוטומטי של סביבות שאינן נדרשות כל הזמן. עדיין אין לכם בסיס שימוש יציב שעל פיו אפשר לבחור התחייבות בביטחון.
ב־SaaS שצומח, הוצאות שלא נראות כמו “שרתים” עלולות לתפוח: תעבורה יוצאת, לוגים, שכפול וגיבויים. שמרו על לוגים שימושיים, אבל סננו אירועים רועשים וקבעו מדיניות שמירה. בפרויקט Enterprise, העברת מערכת לענן בלי לכבות את התשתית הישנה יוצרת תקופה שבה משלמים פעמיים, ובנוסף נושאים בעלויות תמיכה וצוות.
בעומס AI, אל תאפשרו לסוכן או לתהליך רקע לייצר הוצאות בלי גבול. השתמשו בתור, בעיבוד batch ובתקרת שימוש, והפרידו ניסויים מסביבת פרודקשן. השאלה הנכונה אינה איזה ספק זול יותר, אלא איזו ארכיטקטורה שומרת על הוצאה צפויה גם כשהשימוש גדל. גם תוכניות מעבר לענן בהיקף לאומי משלבות FinOps, והמעבר עצמו אינו פותר תלות בספק או את עלות יציאת הנתונים, כפי שעולה מאסטרטגיית הסייבר הלאומית.
קבעו בעלים אחד לחשבון, תקרה לכל סביבה, ובדקו מדי חודש את השירותים היקרים ביותר. שקלו הנחת התחייבות רק אחרי שיש תקופת שימוש יציבה שמאפשרת לבנות baseline. במקביל, העריכו כמה יעלה להוציא את נפח הנתונים הצפוי, סמנו שירותים מנוהלים שאין להם תחליף ישיר אצל ספק אחר, ובצעו תרגיל יציאה כדי לוודא שהמעבר אפשרי בפועל.
אבטחה וציות לפרטיות בישראל
השאלה אינה אם הענן מאובטח. השאלה היא מי אחראי על כל שכבה, ואיך הארגון יכול להוכיח ציות במקרה של אירוע או ביקורת. במודל האחריות המשותפת, הספק מאבטח את תשתית הענן, והלקוח אחראי, בין היתר, לזהויות, להרשאות, לתצורת השירות, לאפליקציה ולנתונים.
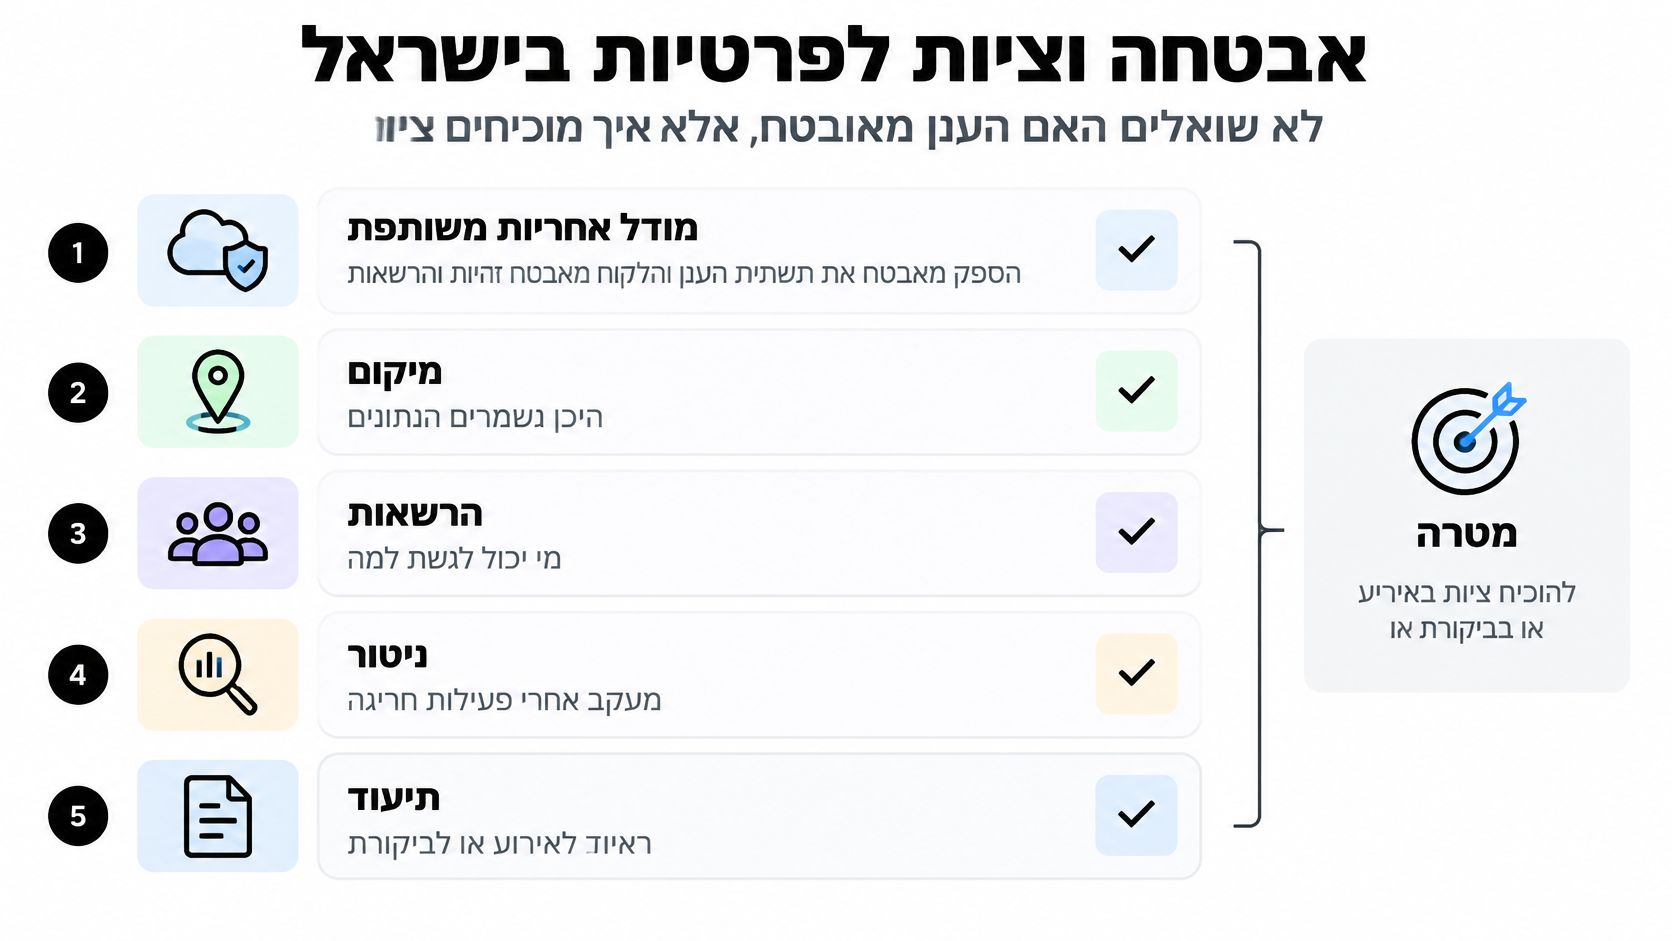
מיקום מידע בישראל אינו מבטיח כשלעצמו שאיש אינו יכול לגשת אליו. גם הצפנה לבדה אינה מספיקה אם מפתחות נשמרים במקום הלא נכון או אם לכל מפתח יש הרשאת מנהל. בנו את הבקרות לפי סוג המידע: ציבורי, עסקי, אישי או רגיש. לכל סוג הגדירו מי ניגש אליו, היכן הוא נשמר, מתי מוחקים אותו, איך משחזרים אותו ומי מספק שירותי משנה.
| תחום | מה להגדיר ולתעד |
|---|---|
| הצפנה | הצפנה במנוחה ובמעבר, וניהול מפתחות נפרד כשנדרש |
| הפרדה | גבולות בין workloads וסביבות, וגישה פרטית למסדי נתונים |
| ניטור | Audit מלא להרשאות, גישה ושינויים חשובים |
| שחזור | גיבוי שאינו ניתן לשינוי ותהליך שחזור שנבדק |
| ספקים | מיקום המאגר, הסכם ספק משנה ותנאי עיבוד המידע |
יש להבחין בין חובה משפטית לבין המלצת אבטחה. הדרישה המשפטית תלויה בסוג המידע, בתפקיד הארגון ובהקשר שבו הוא מעבד אותו. בקרות כגון הפרדת סביבות או גיבוי בלתי ניתן לשינוי הן צעדים ארכיטקטוניים חשובים, אך אין להציג כל המלצת אבטחה כחובה מפורשת בדין.
לאחר כניסת תיקון 13 לחוק הגנת הפרטיות לתוקף באוגוסט 2025, מבקר המדינה מציין כי הפרות מסוימות של תקנות אבטחת המידע עלולות לחשוף ארגון לעיצומים של 20,000 עד 320,000 ש״ח לכל מאגר מידע. הטווח מתייחס להפרות מסוימות, ולא לעיצום אוטומטי על כל תקלה. הוא ממחיש למה חשוב להחזיק תיעוד שמראה כיצד הארגון ניהל גישה, מיקום מידע, ספקי משנה ואירועים, כפי שמתואר בתמצית דוח מבקר המדינה על אבטחת מידע.
אם מתגלה דליפה, צמצמו תחילה את הסיכון: הקפיאו או החליפו מפתח שנחשף, בררו מה היקף הגישה, תעדו את האירוע ופעלו לפי חובות הדיווח החלות. לאחר מכן שחזרו מגיבוי נקי, ובחנו איך התרחשה החשיפה כדי למנוע את חזרתה. בביקורת, שמרו בהישג יד מדיניות הרשאות, לוגי גישה, מיקום המאגרים, הסכמי ספקי משנה ותיעוד של תרגיל שחזור.
איך בוחרים את הצעד הבא ואיך זה נראה במוצר
לפני שבוחרים ספק או מתחילים הגירה, ענו על חמש שאלות לפי הסדר:
- איזה מידע המוצר שומר? בדקו אם מותר להעביר אותו אל מחוץ לישראל ולמי מותר לעבד אותו.
- מי יתחזק את המערכת? העריכו מה הצוות הקיים יוכל לתפעל בחצי השנה הקרובה, לא רק ביום ההשקה.
- איך מתנהג העומס? הבחינו בין שימוש צפוי לבין קפיצות, ובדקו אם מוצר AI מוסיף עיבוד GPU או קריאות מודל.
- מי בעל התקציב? תנו לאדם מסוים אחריות לראות חריגה ולפעול לפיה.
- מה חייב לעבוד אחרי לקוח גדול? הגדירו צרכים של שחזור, הרשאות וזמן תגובה לפני שהלקוח מכתיב אותם בזמן לחץ.
התשובות מובילות למסלולים שונים, ולא למתכון אחיד:
- MVP לשוק הישראלי: התחילו ב־PaaS ובאזור אחד. כבו את סביבת הפיתוח כשאינה בשימוש, ואל תוסיפו Multi-Region לפני שיש צורך ברור. כך הצוות יכול לבדוק אם המשתמשים רוצים לשלם על המוצר, במקום להשקיע מוקדם בתשתית מורכבת.
- SaaS בצמיחה מול לקוח עסקי: הפרידו חשבונות וסביבות, תייגו משאבים, ובדקו שחזור בפועל מגיבוי. הפרידו נתוני לקוח מלוגים, ואם הלקוח דורש שמידע יישאר בישראל, קבעו את אזור האחסון לפני חתימת ההסכם.
- מערכת פנימית לטפסים, CRM ו־WhatsApp: השתמשו במוצרי SaaS היכן שהם ממלאים את הצורך. בנו רכיב ענן ייעודי רק לחיבור שאין לו פתרון מתאים, כי IaaS בשביל אינטגרציה אחת עלול להוסיף תחזוקה בלי לתת ערך מקביל.
- מוצר Agentic AI שקורא מסמכי לקוח: הפרידו את המודל והתור ממאגר הלקוחות. הגדירו תקרת הוצאה, הרשאת קריאה מצומצמת ונקודת אישור אנושית לפני פעולה שעלולה למחוק או לשנות מידע.
נקודת השבירה משתנה לפי המסלול: חשבון פתוח ב־MVP, לקוח שעוזב בגלל היעדר שחזור, תשתית מיותרת במערכת הפנימית, או דליפה ועלות GPU לא צפויה במוצר AI. לכן בדקו מחדש את ההחלטה כשמשתנים סוג הלקוח, היקף השימוש או גודל צוות הפיתוח. לא חייבים להגר הכול בבת אחת, אבל צריך לדעת מה עובר, מה נשאר ומה יאפשר לצאת מהבחירה אם תנאי המוצר ישתנו.
כשנדרשת החלטה על ארכיטקטורה, על פיתוח מוצר Web, מובייל, SaaS או AI, או על חיזוק צוות קיים, מיסטרביט מציעה ייעוץ טכנולוגי וארכיטקטוני לצד פיתוח תוכנה בהתאמה אישית ו־Team Extension. למיסטרביט ניסיון של למעלה מעשר שנים בפיתוח פרויקטי תוכנה מובילים, ומתכנתים שלה מוצבים בחברות להשלמת צוותי פיתוח ולעיתים גם להובלתם.
אם אתם מתכננים מעבר לענן, בונים MVP או מתמודדים עם חשבון ענן שגדל מהר מהצפוי, אפשר לבחון יחד את הארכיטקטורה, העלויות והגבולות הנדרשים למידע שלכם. בקרו במיסטרביט לשיחת ייעוץ על פיתוח תוכנה, פתרונות AI או חיזוק צוות הפיתוח.