Low code: מתי להשתמש בו, מגבלות והשלכות
מנהלת תפעול בחברה בת כמאה עובדים צריכה להקים טופס להחזרי הוצאות, להעביר כל בקשה בין שלושה מנהלים ולחבר את התהליך לתוכנת הנהלת החשבונות. צוות הפיתוח עמוס, והיא לא רוצה להמתין שלושה שבועות רק כדי לבדוק אם התהליך החדש בכלל עובד. פלטפורמת low code יכולה להעמיד פתרון ראשוני במהירות, אבל השאלה החשובה אינה רק כמה זמן ייקח לבנות אותו. צריך לדעת גם מי יתחזק את המערכת, מה יקרה כשהתהליך ישתנה, וכמה קשה יהיה לצאת מהפלטפורמה אם היא תהפוך לחלק מרכזי במוצר או בארגון.
Low code אינו קסם שמחליף ארכיטקטורה, אבטחה או עבודת פיתוח. הוא דרך לבנות חלקים מסוימים באמצעות ממשקים חזותיים ורכיבים מוכנים, ולכתוב קוד ידנית במקום שבו הכלים אינם מספיקים. כשההתאמה טובה, הוא מקצר את הדרך מתהליך עסקי עובד ליישום שימושי. כשהיא גרועה, הדמו המהיר הופך למערכת שקשה לבדוק, לשנות ולהעביר.
תוכן עניינים
- איפה low code חוסך זמן ואיפה הוא מסבך
- מה נמצא מתחת למסך של פלטפורמת low code
- שלוש קטגוריות של כלים ומה כל אחת מכסה
- מה נכנס לפלטפורמה ומה נשאר בקוד מלא
- אבטחה ופרטיות לפני שבונים על פלטפורמה
- שלושה תרחישים מהשטח, מהממשל ועד הסטארטאפ
- איך מחליטים ומה עושים לפני שמתחייבים לפלטפורמה
איפה low code חוסך זמן ואיפה הוא מסבך
בתרחיש של טופס הוצאות, הפלטפורמה יכולה לספק מסכים, כללי אישור וחיבור למערכת הנהלת החשבונות בלי להקים כל רכיב מאפס. היתרון ברור כשהתהליך סטנדרטי והדרישות מוכרות. הסיכון מתחיל כשהבקשות העסקיות משתנות לעיתים קרובות, הנתונים רגישים, או שהיישום מבצע חישובים שאיש לא יודע לאמת.
| מקרה שימוש | התאמה ל-low code | הסיבה המרכזית |
|---|---|---|
| טופס בקשות פנימי או זרימת אישורים בין מחלקות | גבוהה | תהליך סטנדרטי עם הרשאות בסיסיות |
| פורטל לקוחות קטן או ניהול CRM בשלב ראשון | בינונית | מתאים להתחלה, אך דורש תכנון נתונים ויכולת ייצוא מראש |
| אוטומציה שמחברת שירותים קיימים | גבוהה | החיבורים מובנים והשינויים תכופים |
| MVP לאימות ביקוש | גבוהה | מהירות הדגמה חשובה יותר מקוד מושלם |
| מנוע תמחור או חישוב עם לוגיקה מורכבת | נמוכה | קשה לבדוק, לגרסן ולהרחיב לאורך זמן |
| מערכת עם נתוני תשלום או דרישות ביצועים גבוהות | נמוכה | דורשת קוד ייעודי ובקרות אבטחה מחמירות |
| מוצר SaaS עם התאמות נקודתיות לכל לקוח | נמוכה עד בינונית | תלות בספק וקושי בהתאמות מורכבות |
כדי לקרוא את הטבלה, בדקו כל צורך מול שלוש שאלות. כמה צפוי שהתהליך ישתנה? תהליך אישור יציב מתאים יותר למבנה מוכן ממנוע תמחור שנדרש להשתנות בהתאם למוצרים, לקוחות ותנאים עסקיים. עד כמה המידע רגיש? יישום פנימי פשוט אינו מציב אותן דרישות כמו פורטל שמחזיק מידע אישי או נתוני תשלום. האם הלוגיקה קלה לבדיקה? ככל שקשה להסביר ולבדוק את התוצאה, כך גדל הסיכוי שצריך להשאיר את הליבה בקוד שבשליטת צוות הפיתוח.
הפיתוח המבוזר כבר אינו רק רעיון תיאורטי. מסמך של קהילת הענן הממשלתית בישראל מצטט תחזית גלובלית שלפיה עד 2026 לפחות 80% ממשתמשי כלי low code יהיו מפתחים מחוץ למחלקות IT, לעומת 60% בשנת 2021. התחזית אינה מדידה ישירה של ישראל, אך היא מדגישה את השאלה הארגונית: לא רק אם עובדים עסקיים יבנו יישומים, אלא מי יאשר אותם, יבדוק הרשאות וינהל שינויים. מסמך קהילת הענן הממשלתית על פיתוח מבוזר ו-low code מציג את השינוי כמעבר לעבודה משותפת של IT, מנהלי תהליכים ומשתמשים עסקיים, ולא כתחליף אוטומטי לארכיטקטורה מקצועית.
לצורך החלטה ראשונית, סמנו כל מקרה שלכם כך:
- ירוק: תהליך מוגדר, סיכון נמוך, ורכיבים מוכנים שמכסים את הדרישות.
- צהוב: אפשר להתחיל בפלטפורמה, אבל צריך להגדיר מראש בעלות על הנתונים, בדיקות ויכולת ייצוא.
- אדום: לוגיקה עסקית קריטית, מידע רגיש או דרישות ביצועים משמעותיות מחייבים בדיקה הנדסית לפני בחירת הכלי.
מה נמצא מתחת למסך של פלטפורמת low code
אפשר לחשוב על פלטפורמת low code כעל ערכת לגו עם לבנים מעוצבות מראש. קל להרכיב מהן מבנים נפוצים, אבל הצורה והחיבורים של הלבנים קובעים מה אפשר לבנות בלי התאמות מיוחדות.
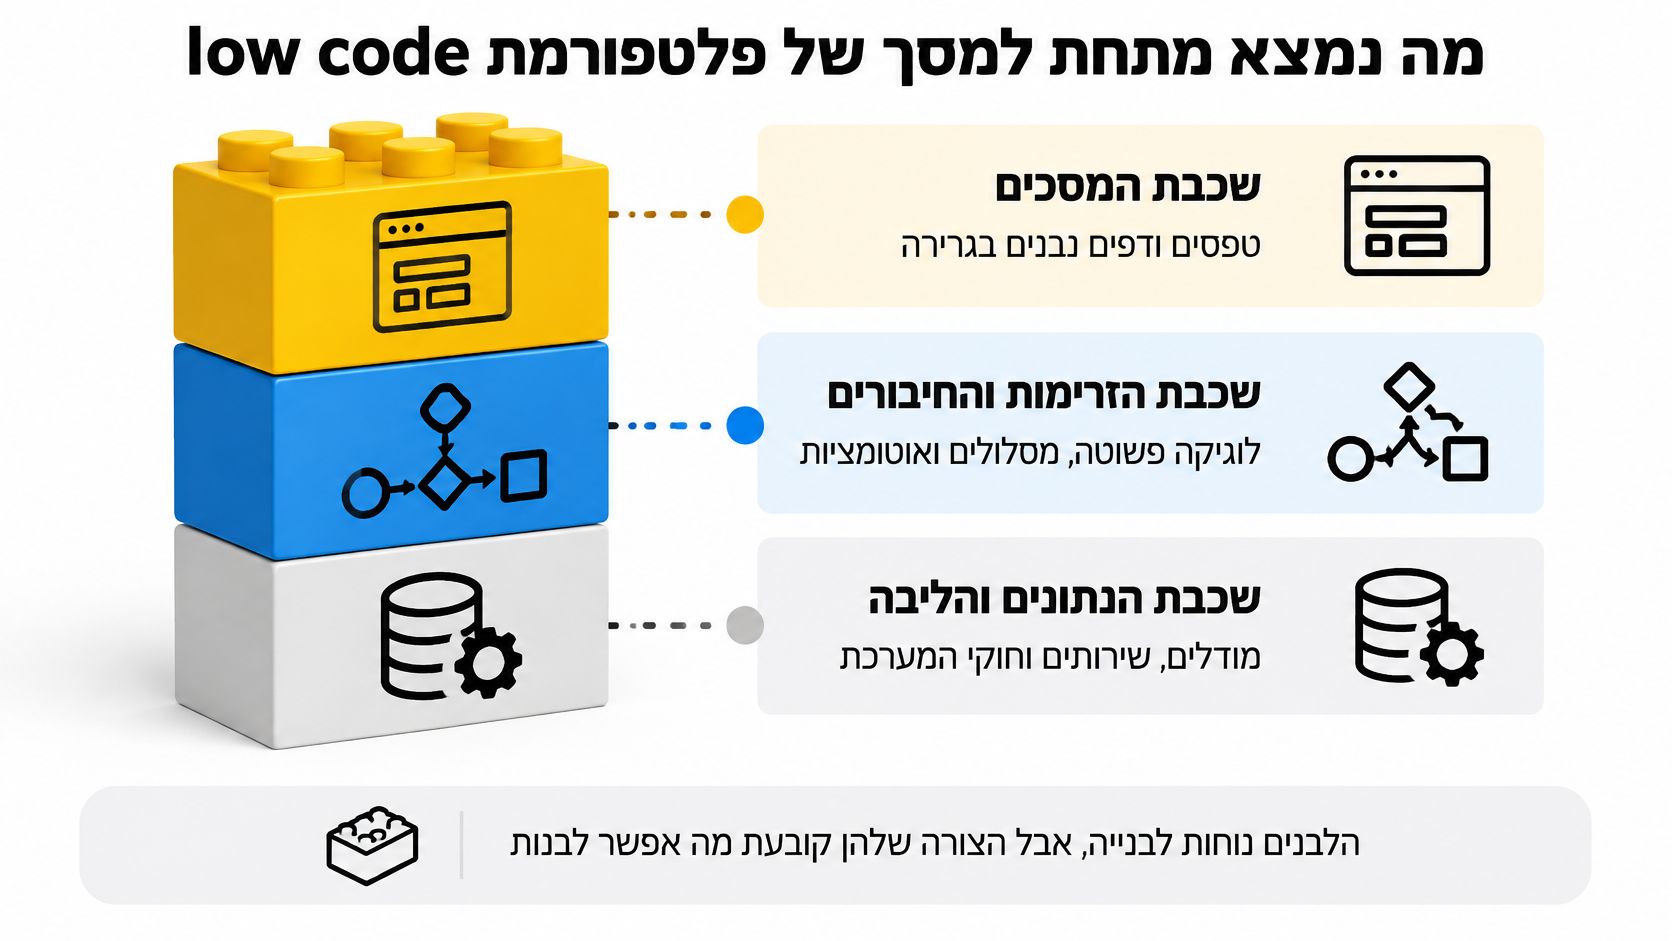
ביישום לניהול הוצאות, שכבת המסכים כוללת את טופס הבקשה, מסך המנהל וממשק להצגת סטטוס. המשתמש גורר רכיבים ומגדיר שדות, אך עדיין צריך להחליט אילו פרטים נדרשים, אילו הודעות יקבל העובד ואיך המסכים יפעלו במובייל.
שכבת הלוגיקה קובעת את מסלול האישור: בקשות מסוימות עוברות למנהל אחד, אחרות דורשות אישור נוסף, ובקשה שחסרים בה מסמכים חוזרת לעובד. הפלטפורמה עשויה לתמוך בתנאים, טריגרים וסקריפטים. ככל שהכללים מסתעפים, כך קשה יותר להבין את התהליך, לבדוק את כל המסלולים ולוודא ששינוי אחד לא שובר מסלול אחר.
שכבת הנתונים מגדירה היכן נשמרים פרטי העובד, הסכומים, הקבלות והחלטות האישור. ההרשאות בשכבה הזאת קובעות מי יכול לראות או לשנות מידע. טעות כאן יכולה לחשוף נתונים למשתמש שאמור לראות רק את הבקשות שלו.
לצד השכבות האלה יש מחברים (connectors) לשירותים חיצוניים. אם אין מחבר מוכן למערכת הנהלת החשבונות, אפשר לבנות חיבור מותאם דרך API, אך העבודה לא נעלמת: צריך לטפל באימות, במבנה הנתונים, בשגיאות ובניסיון חוזר במקרה שהמערכת החיצונית אינה זמינה.
הלבנים חוסכות זמן בהרכבה. הן לא מבטיחות שהמבנה יהיה עמיד, או שיהיה קל לפרק אותו.
גם תהליך השחרור דורש תכנון. שינוי צריך להיבדק בסביבת פיתוח, לעבור לסביבת בדיקה ורק לאחר בדיקות להגיע לייצור. בדקו איך הפלטפורמה מנהלת גרסאות, אם אפשר להשוות שינויים, ואיך מעבירים את היישום וההגדרות בין סביבות. זרימה שנראית תקינה בדמו עלולה להיכשל תחת עומס, או להיתקע כשמערכת חיצונית אינה מגיבה. בלי לוגים, ניטור והתראה ברורים, הצוות עלול לגלות את התקלה רק כשהעובדים מתלוננים.
מי שולט בכל שכבה? לעיתים משתמש עסקי עורך מסכים, מנהל פלטפורמה מאשר הרשאות, ומפתח אחראי על חיבורים וקוד מותאם. שכבת הנתונים והלוגיקה העסקית היא לרוב הקשה ביותר להעברה, מפני שהתלות בה אינה רק בעיצוב: היא כוללת את המודל, הכללים והחיבורים שמערכת אחרת תצטרך לשחזר.
שלוש קטגוריות של כלים ומה כל אחת מכסה
הגבולות בין כלי no-code, פלטפורמות low code, אוטומציה וקוד מלא אינם תמיד חדים. כלי אחד יכול לכלול בניית ממשק, ניהול נתונים ואוטומציות, בעוד שכלי אחר מתמחה רק בחיבור בין שירותים. לכן אל תסווגו פלטפורמה רק לפי השם שלה. בדקו מי אמור לבנות ולתחזק, ואילו חלקים של המערכת היא באמת מכסה.
| קטגוריה | למי היא מיועדת | מה ניתן לבנות | המגבלה המרכזית |
|---|---|---|---|
| בוני אפליקציות ללא קוד | משתמשים עסקיים ללא רקע טכני | אפליקציות פנימיות פשוטות ודפי נחיתה | לוגיקה ומודל נתונים מוגבלים |
| פלטפורמות low code לפיתוח ארגוני | צוותי IT ומפתחים עסקיים | אפליקציות ליבה, זרימות עבודה ואינטגרציות | ניהול גרסאות, בדיקות וכתיבת קוד מותאם |
| כלי אוטומציה ו-iPaaS | אנשי תהליכים וצוותי תפעול | חיבור בין מערכות וטריגרים | דיבוג מורכב כשהזרימות גדלות |
| קוד מלא עם פריימוורק מודרני | צוותי פיתוח | כל לוגיקה וכל דרישת ביצועים | עלות פיתוח ותחזוקה גבוהה יותר |
בוני אפליקציות ללא קוד מתאימים לעובדים שרוצים לפתור צורך נקודתי בלי לבנות צוות הנדסי. הם יכולים להספיק לאפליקציה פנימית פשוטה, אבל אם היא מקבלת אחריות על נתונים ותהליכים קריטיים, המגבלות במודל הנתונים ובהרשאות עשויות להפוך למכשול.
פלטפורמת low code ארגונית מתאימה יותר כשצוות IT צריך לשמור על שליטה, אך רוצה לאפשר למנהלי תהליכים לבנות חלק מהיישום. היא עשויה לספק יותר יכולות לאינטגרציה ולניהול יישומים, ועדיין לדרוש פיתוח מותאם, בדיקות ותהליך שחרור מסודר.
כלי אוטומציה ו-iPaaS מתמקדים בהעברת נתונים ובהפעלת פעולות בין שירותים. למשל, ליד חדש במערכת CRM יכול ליצור משימה במערכת ניהול הפרויקטים ולהודיע לאיש המכירות. כשהתרחיש מסתעף, כולל חריגים ותלויות, קשה יותר לאתר מאיפה הגיעה תקלה ולמי היא שייכת.
בקוד מלא, צוות יכול לבחור מסגרת כמו React, Angular או Vue לצד שירותים ב-Node.js או Python, ולבנות את הלוגיקה סביב הדרישות המדויקות. השליטה רחבה יותר, אבל גם האחריות על הפיתוח, הבדיקות, התפעול והתחזוקה נשארת אצל הצוות.
לפני בחירה, ענו על שלוש שאלות: מי יתחזק את המערכת? כמה משתמשים ותהליכים יישענו עליה? האם נדרשת לוגיקה מותאמת שאי אפשר לייצג בבטחה עם רכיבים מוכנים? כלי קטן שנבנה לצורך פשוט עלול להפוך למערכת ליבה לפני שהארגון נערך לכך. הקטגוריה הנכונה נקבעת לפי מסלול החיים של המערכת, לא לפי הדמו הראשון.
מה נכנס לפלטפורמה ומה נשאר בקוד מלא
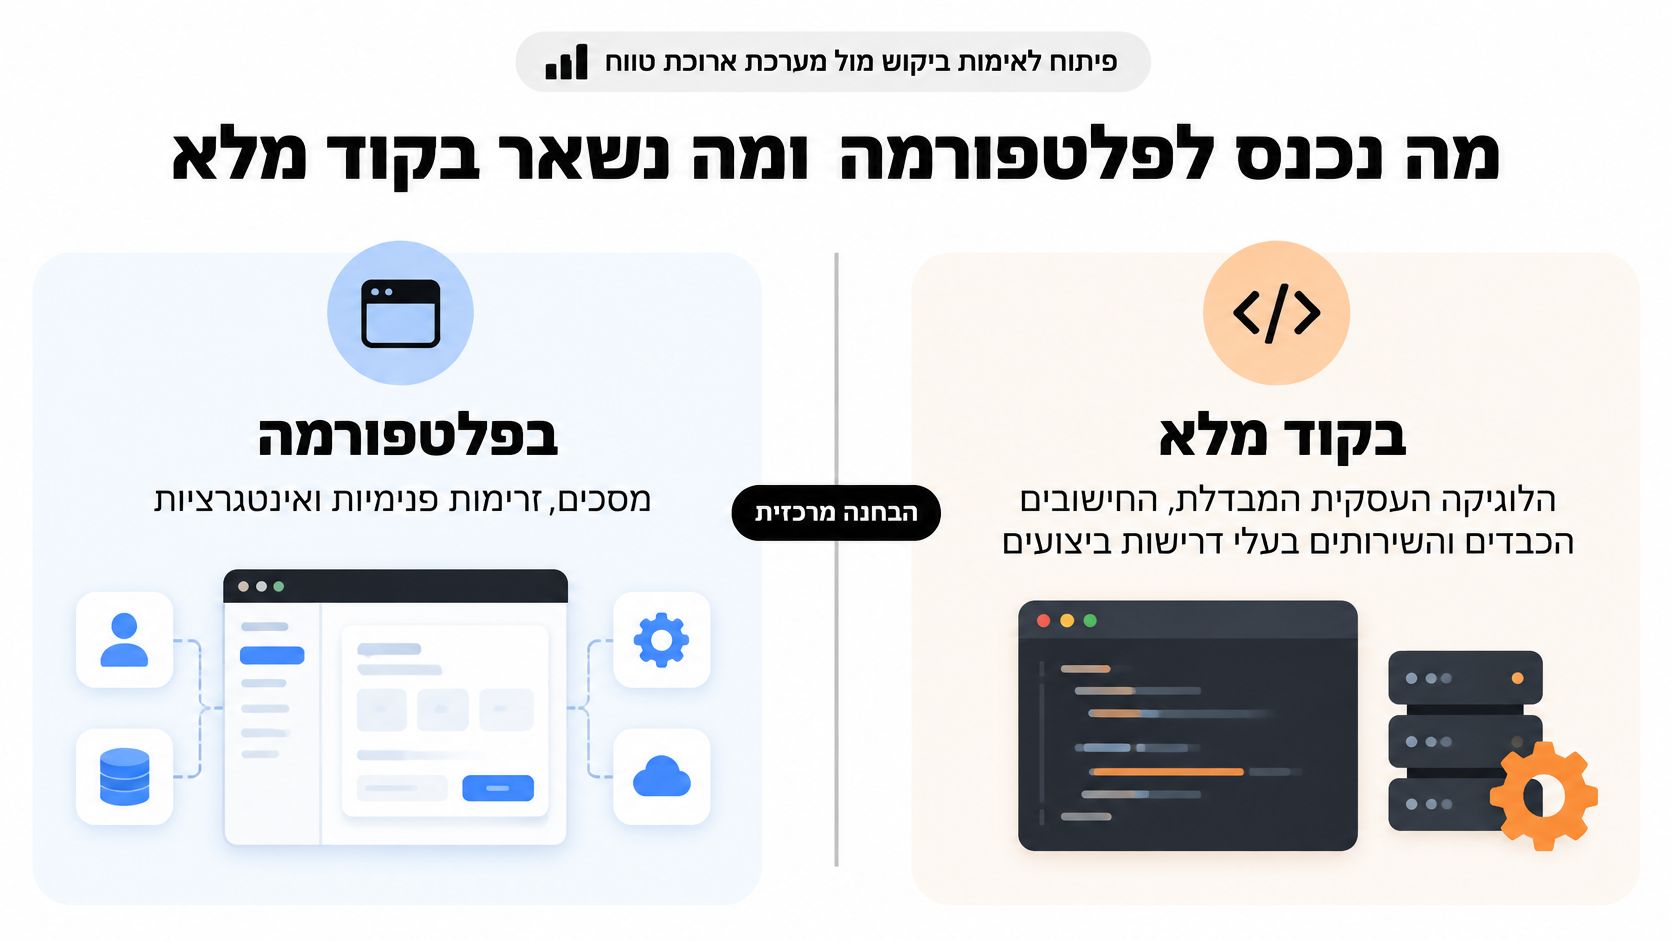
מה יעלה לפרק ולבנות מחדש בעוד 18 חודשים? זו שאלה מעשית יותר מ״כמה מהר אפשר לבנות היום?״. פלטפורמת low code יכולה להתאים לאימות ביקוש או לתהליך זמני, אבל מוצר שמשרת לקוחות ומחזיק מידע אמיתי דורש החלטה מוקדמת על נתונים, אבטחה, בדיקות, observability ויכולת יציאה. הסקירה של רשות החדשנות על שאלת המעבר מ-MVP למוצר סקיילבילי מדגישה ש-low code יכול לשרת אימות ביקוש, בעוד שהליבה המבדלת, ההרשאות, האינטגרציות ותשתיות הנתונים עשויות לדרוש קוד נשלט.
| נקודה ארכיטקטונית | הערך | הסיכון שצריך לנהל |
|---|---|---|
| בעלות על הנתונים | בסיס להמשך פיתוח ולמעבר למערכת אחרת | הנתונים והמבנה שלהם תלויים בפלטפורמה |
| יכולת ייצוא | מאפשרת לשחזר או להעביר מידע | הייצוא עשוי לא לכלול לוגיקה והגדרות |
| שכבת API עצמאית | מפרידה בין ממשקי המוצר למימוש הפנימי | דורשת תכנון ופיתוח נוסף |
| observability | עוזרת להבין מה נכשל ואיפה | ניטור חלקי מסתיר תקלות ותלותים |
שמרו בפלטפורמה מסכים, טפסים, זרימות פנימיות ואינטגרציות שאינן מגדירות את היתרון התחרותי של המוצר. השאירו בקוד מלא חישובים כבדים, מנועי תמחור, שירותים בעלי דרישות ביצועים משמעותיות ולוגיקה עסקית שמבדילה את המוצר. כשמוסיפים שכבת API עצמאית, שירותים אחרים יכולים לצרוך את היכולות בלי להיות קשורים למסכים או למימוש המסוים של הפלטפורמה.
בעלות על הנתונים אינה מסתכמת בשאלה אם אפשר להוריד קובץ. בדקו מי שולט במודל, אילו שדות נוצרים אוטומטית, ואם אפשר להוציא מידע בפורמט שהמערכת הבאה תוכל להשתמש בו. בדקו גם מה ייצוא אינו כולל: למשל, האם צריך לבנות מחדש הרשאות, כללים עסקיים או זרימות עבודה.
מפת יציאה טובה אינה תכנית מיגרציה מלאה. היא תשובה כתובה לשאלה מה חייבים לשחזר, ובאיזה סדר.
לפני גיוס Seed או כניסה ללקוחות Enterprise, חפשו סימני אזהרה: שינוי קטן דורש עבודה סביב מגבלות הפלטפורמה; צוות אינו מצליח לבדוק הרשאות ומקרי קצה; אין דרך לשחזר נתונים; או שהלקוחות דורשים חיבורים ויכולות שהמוצר אינו יכול לספק. אלה אינם בהכרח סיבה לעבור מיד לקוד מלא, אבל הם סימן שצריך לתכנן את המעבר לפני שהוא הופך לדחוף.
כללו במפה גם את הענן שבו נשמר המידע, את אפשרויות הגיבוי ואת היכולת לשחזר שירות לאחר כשל. בישראל, פרויקט Nimbus מציב את ריבונות הנתונים, השליטה בסביבת הענן והיכולת לפעול בין ספקים כשיקולים רלוונטיים גם בבחירת שירות SaaS או פלטפורמת פיתוח. אסטרטגיית הסייבר הלאומית של ישראל על סביבת הענן הממשלתית מחזקת את הצורך לתכנן הרשאות, לוגים ושימוש בנתונים כבר בתחילת הדרך.
לפני חתימה, בקשו מהספק תשובה ברורה: מה בדיוק אפשר לייצא, באיזה פורמט, ומה נשאר מאחור אם מפסיקים להשתמש בפלטפורמה?
אבטחה ופרטיות לפני שבונים על פלטפורמה
פלטפורמת low code מאפשרת לבנות מהר, ולכן קל לדחות הרשאות, בדיקות ואבטחה לשלב מאוחר יותר. זו טעות: העובדה שעובד עסקי יצר את היישום אינה מעבירה את האחריות לספק הפלטפורמה. צריך להתאים את הבקרות לסוג המידע ולסיכון של התהליך.
| רמת רגישות המידע | דרישות מינימליות לפני השקה | מקור הדרישה |
|---|---|---|
| מידע ציבורי או פנימי ללא פרטים אישיים | הרשאות לפי תפקיד ותיעוד שינויים בסיסי | המלצה מקצועית, לא דרישה חוקית |
| מידע עסקי רגיש כגון חוזים ונתוני לקוחות | RBAC ברמת משתמש ותפקיד, audit trail שאינו ניתן לשינוי, הצפנה וחיבור ל-SIEM | הנחיות שימוש בשירותי ענן של ממשלת ישראל |
| מידע אישי של לקוחות או עובדים | מיפוי מידע, בעלות ואחריות מוגדרת, ביקורת שוטפת על חיבורים והרשאות, דיווח מיידי על אירוע אבטחה | תקנות הגנת הפרטיות (אבטחת מידע), תשע״ז–2017 |
| מידע רגיש בתחומים רפואיים, פיננסיים או ממשלתיים | כל הדרישות לעיל, הפרדת סביבות פיתוח וייצור, ותנאים ארכיטקטוניים מוקדמים | הנחיות שימוש בשירותי ענן של ממשלת ישראל |
במערכת שמכילה מידע עסקי רגיש, אל תסתפקו בכך שלמשתמש יש חשבון. RBAC צריך להגביל גישה לפי תפקיד, ו-audit trail צריך לתעד מי ראה או שינה מידע. דרשו הצפנה בתעבורה ובאחסון, בדקו אם אפשר לחבר את הפלטפורמה למערכות SIEM, והפרידו בין נתוני בדיקה לנתוני ייצור. הנחיות ממשלת ישראל לשימוש בשירותי ענן כוללות גם סיווג מידע, ניהול מפתחות, גיבויים ותיעוד היסטוריית גישה, לצד בקרות ניטור כמו DLP.
כשיישום מחזיק מידע אישי, הארגון צריך למפות את המידע, לקבוע מי אחראי עליו ולבדוק באופן שוטף את החיבורים וההרשאות. תקנות הגנת הפרטיות (אבטחת מידע), תשע״ז–2017, מטילות חובות על בעל המאגר, המחזיק בו והמנהל שלו בהתאם לאחריותם. הרשות להגנת הפרטיות מדגישה כי ארגון צריך להגדיר אחריות, פיקוח, ניטור, ציות ודיווח, וכן לדווח מיידית על אירועי אבטחת מידע. הנחיות הרשות להגנת הפרטיות על התקנות הן נקודת מוצא לבדיקת האחריות, אך אינן תחליף לייעוץ משפטי המתאים לארגון.
שילוב AI מוסיף שאלות משלו. עובד יכול להזין מידע רגיש לכלי AI, לבנות אוטומציה ללא אישור או להפעיל תהליך שקשה להסביר ולבקר. רשות החדשנות הצביעה על פערים בתשתיות תוכנה לאימון מודלים, באנונימיזציה ובטכנולוגיות מגבירות פרטיות, ועל הקושי להגדיל קיבולת פיתוח בלי להרחיב שימוש לא מבוקר בנתונים. הקול הקורא של רשות החדשנות למאגד AI ממחיש מדוע בדיקת AI צריכה לכלול ממשל ופרטיות, לא רק מהירות בנייה.
מדיניות קצרה יכולה לקבוע אילו נתונים אסור להזין לכלי AI, מי מאשר אוטומציות חדשות, איך מתעדים את השימוש ב-AI ואיך בודקים את ההרשאות והתוצרים לפני פרסום.
שלושה תרחישים מהשטח, מהממשל ועד הסטארטאפ
התרחישים הבאים הם דוגמאות אופייניות, לא סיפורי לקוח מתועדים. הראשון הוא ממשלתי: ארגון שמבקש לאפשר למשרדים וליחידות שונות לבחור כלים, אך לשמור על קווים משותפים לאבטחה, לאינטגרציה ולניהול. במכרז מרכזי של ממשלת ישראל זמינים למשרדים תשעה כלי פיתוח, לצד פלטפורמת Salesforce שנבחרה כמערכת CRM מרכזית. מסמכי מערך הדיגיטל הלאומי על Salesforce ו-low code ממחישים שהבחירה עשויה להיות מדיניות רכש ותשתית ארגונית, לא רק החלטה של צוות מוצר אחד.
הלקח למנהל טכנולוגיה הוא להגדיר מראש איך מאשרים כלי, מי אחראי על יישומים שנבנו בו ומה התנאים ליציאה ממנו. ריבוי פלטפורמות עשוי להתאים לצרכים שונים, אבל בלי כללים משותפים הוא גם מקשה לנהל אינטגרציות, הרשאות ותמיכה.
תרחיש שני הוא מערכת BPM שמחברת בין ERP, CRM, שירות לקוחות, אישורים ומאגרי מידע. כאן הערך אינו רק טופס מהיר, אלא מנוע תהליכים שמחבר בין מערכות ומאפשר לארגון לנהל זרימות עבודה. התהליך הגיוני במיוחד כשחלקים רבים משתנים ברמת הנוהל, אך החישוב העסקי הקריטי נשאר בשירות קוד ייעודי שאפשר לבדוק ולתחזק בנפרד.
תרחיש שלישי הוא סטארטאפ שמעמיד MVP על פלטפורמה, מקבל משוב ממשתמשים ואז מגלה שהיישום נעשה איטי או קשה לשינוי ככל שהשימוש מתרחב. אין פירוש הדבר שהבחירה הראשונית הייתה שגויה. היא נעשית מסוכנת כשהצוות לא יודע לייצא את הנתונים, אינו יכול להחליף שכבת ממשק או API, ומגלה שהלוגיקה המבדלת קשורה לפלטפורמה באופן הדוק.
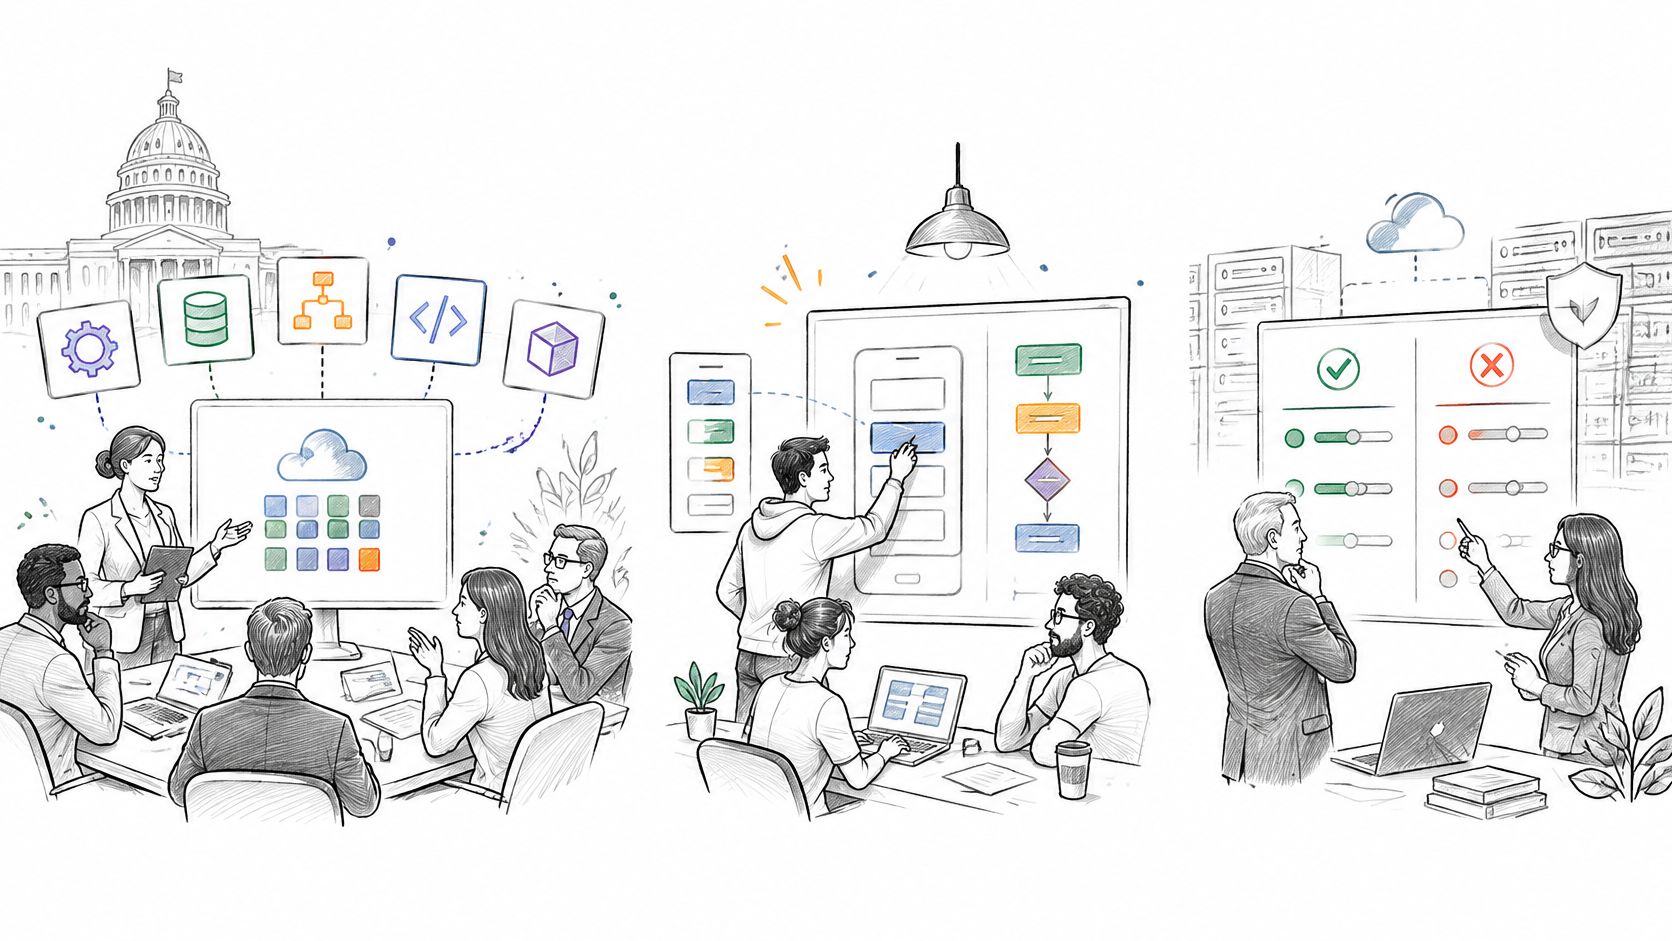
בשלושת התרחישים חוזר אותו דפוס: הפלטפורמה מקצרת את הדרך לתהליך עובד, אבל אינה מבטלת את הצורך להחליט מי הבעלים של המערכת ומה יקרה כשהדרישות ישתנו. חפשו בתכנית שלכם סימנים מוקדמים: תלות בחיבור יחיד, היעדר בעל תפקיד לתחזוקה, שימוש במידע אישי בלי בדיקת הרשאות, או יישום שהופך בהדרגה למערכת קריטית בלי שינוי בתהליך הבקרה. אם אחד מהם מופיע, עצרו לפני הרחבה והגדירו את גבולות האחריות.
איך מחליטים ומה עושים לפני שמתחייבים לפלטפורמה
בחירה טובה ב-low code נשענת על ניסוי מוגבל ועל שאלות שאפשר לבדוק, לא על דמו חלק. מסמכי מכרז ממשלתיים בישראל מתייחסים לפתרונות BPM דרך מנועי תהליכים, אינטגרציה ושיפור יכולת הארגון לנהל תהליכים, ולא רק דרך יצירת מסכים. מסמכי המכרז הממשלתי לפתרונות ניהול תהליכים עסקיים תומכים בגישה שבה בודקים את התהליך מקצה לקצה ואת הקשר שלו למערכות הקיימות.
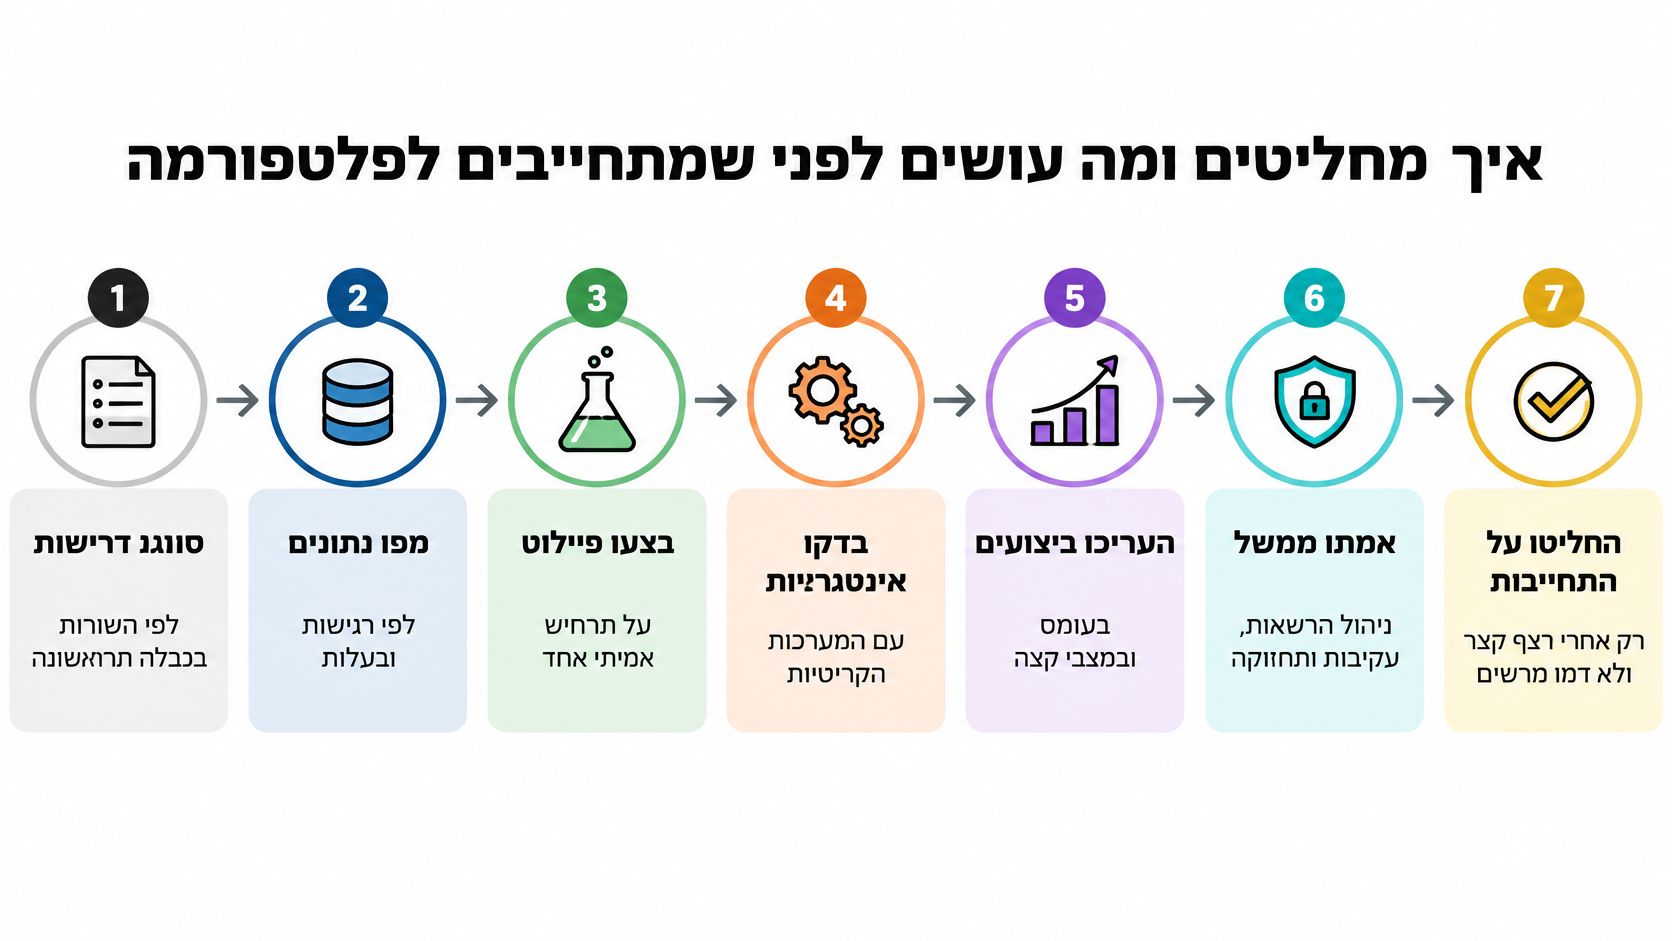
סווגו דרישות. סמנו כל רכיב כמתאים ל-low code, דורש בדיקה נוספת או מיועד לקוד מלא. התייחסו ללוגיקה, לסוג הנתונים ולתלות במערכות חיצוניות, לא רק למסכים.
מפו נתונים. רשמו אילו נתונים נכנסים ליישום, מי הבעלים שלהם, מי רשאי לראות אותם ואיפה הם נשמרים. כך תדעו אם הפלטפורמה מתאימה לדרישות האבטחה והפרטיות.
בצעו discovery קצר. בחרו תהליך אמיתי אחד והפרידו בין החלקים שמתאימים לפלטפורמה לבין הליבה העסקית שדורשת קוד מלא, בדיקות אוטומטיות ויכולת scaling. דוח ה-ICT הממשלתי לשנת 2024 ממקם יישומי low code בהקשר רחב של טרנספורמציה דיגיטלית, מעבר לענן ויכולות נתונים, ולא כתחליף עצמאי לפיתוח תוכנה. דוח ה-ICT הממשלתי לשנת 2024 יכול לסייע למסגר את השיחה הארגונית.
הגדירו מדדי בסיס. לפני הפיילוט, קבעו איך תמדדו completion rate, זמן טיפול, שיעור שגיאות, latency, עלות לפעולה ושימוש בפיצ׳רים. עקרונות שירותי הממשלה שמוצגים ב-Digital Government Outlook 2026 על ישראל מדגישים מיפוי מסע משתמש, בדיקות וניטור מתמשך. התחילו במדדים שרלוונטיים לתהליך וודאו שיש דרך לאסוף אותם.
בדקו ייצוא ותנאי יציאה. בקשו להדגים ייצוא נתונים, בדקו את אפשרויות ה-API ורשמו אילו רכיבים יהיה צריך לבנות מחדש אם תעזבו. תשובה כללית על ״תמיכה בייצוא״ אינה מספיקה בלי להבהיר מה בדיוק יוצא.
הריצו ניסוי מוגבל. בחרו תרחיש אחד, בדקו בו משתמשים מורשים ולא מורשים, כשל בחיבור חיצוני ושינוי דרישה. השוו את התוצאה למדדי הבסיס, ואל תרחיבו לפני שברור מי יפעיל ויתחזק את היישום.
בצעו ביקורת לפני ייצור. אשרו הרשאות, הפרדת סביבות, לוגים, גיבוי ושחזור, וודאו שהיישום מתועד. אם המידע רגיש, קבעו גם מי מטפל באירוע ובמי יש להתייעץ.
מעבירים רכיב לקוד מלא כשהמדדים מראים צוואר בקבוק ואין דרך סבירה לפתור אותו בפלטפורמה, או כשהלוגיקה נעשית קשה לבדיקה ולתחזוקה. זה לא מחייב להחליף את כל המערכת: אפשר להשאיר מסכים וזרימות פשוטות ב-low code ולבנות שירות עצמאי לרכיב שהפך קריטי. צוות שמבין גם ארכיטקטורה וגם פיתוח מוצר יכול לעזור להגדיר את גבולות הפיילוט, את מפת היציאה ואת סדר המעבר. מיסטרביט מסייעת בייעוץ טכנולוגי, בפיתוח תוכנה מותאם אישית ובחיזוק צוותי פיתוח; אפשר להביא לשיחה את רשימת המקרים שלכם ולבחון יחד מה מתאים לפלטפורמה ומה צריך להישאר בקוד.
אם אתם בוחנים low code ל-MVP, לאוטומציה עסקית או למערכת ארגונית, מיסטרביט יכולה לסייע בבדיקת ההתאמה, בתכנון הארכיטקטורה ובבניית רכיבים בקוד מלא כשנדרשת שליטה ארוכת טווח. צרו קשר עם רשימת התהליכים והחששות שלכם, ובחנו יחד מה כדאי לבנות בפלטפורמה, מה להשאיר בקוד ואיך להיערך ליציאה לפני שמתחייבים.