מטמיעת מערכות מידע: מדריך מעשי ליישום מוצלח
המערכת עלתה לאוויר. ההדרכה בוצעה. יש אפילו דשבורד יפה ב-Power BI או בכלי ה-BI המובנה של ה-CRM. ואז, כמה שבועות קדימה, מתחילה התמונה האמיתית: אנשי המכירות ממשיכים לנהל pipeline באקסל, התמיכה מזינה נתונים חלקית, ומנהלת התפעול כבר לא בטוחה אם אפשר לסמוך על הדוחות.
זה קורה גם בארגונים טובים, עם צוותי IT חזקים, ספקים מנוסים ותקציב סביר. הבעיה בדרך כלל לא מתחילה בקוד. היא מתחילה בפער בין מערכת שעלתה לאוויר לבין מערכת שנכנסה לעבודה היומית של האנשים שאמורים להשתמש בה.
בישראל רואים היטב את עומק האתגר הזה. השימוש בשירותים ממשלתיים מקוונים עלה מ־35% ב־2014 ל־48.7% ב־2020, ובמקביל היקף פרויקטי המחשוב והדיגיטציה במגזר הציבורי כבר כולל 526 פרויקטים מדווחים, 873.5 מיליון ש"ח עלות שנתית מדווחת, 5.7 מיליארד ש"ח פעילות פיננסית כוללת ו־6,629 עובדי מחשוב. אלו נתונים שממחישים עד כמה הטמעה, אינטגרציה ותפעול הפכו לפעילות ליבה ולא לפרויקט צדדי בלבד, לפי דוח ה-ICT הממשלתי לשנת 2024.
הנקודה החשובה היא פשוטה. הצלחה של מטמיעת מערכות מידע לא נמדדת ב-Go-Live אלא באימוץ בפועל, באיכות הנתונים ובשינוי התנהגותי יציב. אם התהליך העסקי לא השתנה, ההטמעה לא באמת הצליחה.
תוכן עניינים
- למה פרויקטי הטמעה נכשלים אחרי העלייה לאוויר
- איפיון דרישות ומיפוי צרכים עסקיים
- בחירת ארכיטקטורה וטופולוגיית ענן
- תכנון אינטגרציה ואבטחת מידע
- ניהול פרויקט ההטמעה ומנהלי סיכונים
- הדרכה, חניכה ואימוץ משתמשים
- מדידת הצלחה ותחזוקה שוטפת
למה פרויקטי הטמעה נכשלים אחרי העלייה לאוויר
מנהל דיגיטל בחברה בינונית בתל אביב יכול לחגוג בצדק על עלייה לאוויר חלקה של מערכת CRM חדשה. הנתונים הומרו, המשתמשים קיבלו הרשאות, והאינטגרציה הראשונית מול האתר והטלפוניה עובדת. שלושה חודשים אחר כך, המכירות לא השתפרו, חלק מהנציגים חזרו לעבוד עם גיליונות אקסל, והדשבורד מציג תמונה חלקית כי לא כל הפעולות נרשמות באותה שפה תפעולית.
זה דפוס שחוזר על עצמו. ברוב המקרים, הכישלון לא נובע מכך שהמערכת "לא עובדת", אלא מכך שהארגון לא שינה את אופן העבודה סביב המערכת. משתמשי קצה לא מרגישים בעלות, מנהלים לא בודקים את המדדים הנכונים, ותהליך שנשאר מחוץ למערכת תמיד ימצא דרך לחזור למייל, ל-WhatsApp או לאקסל.
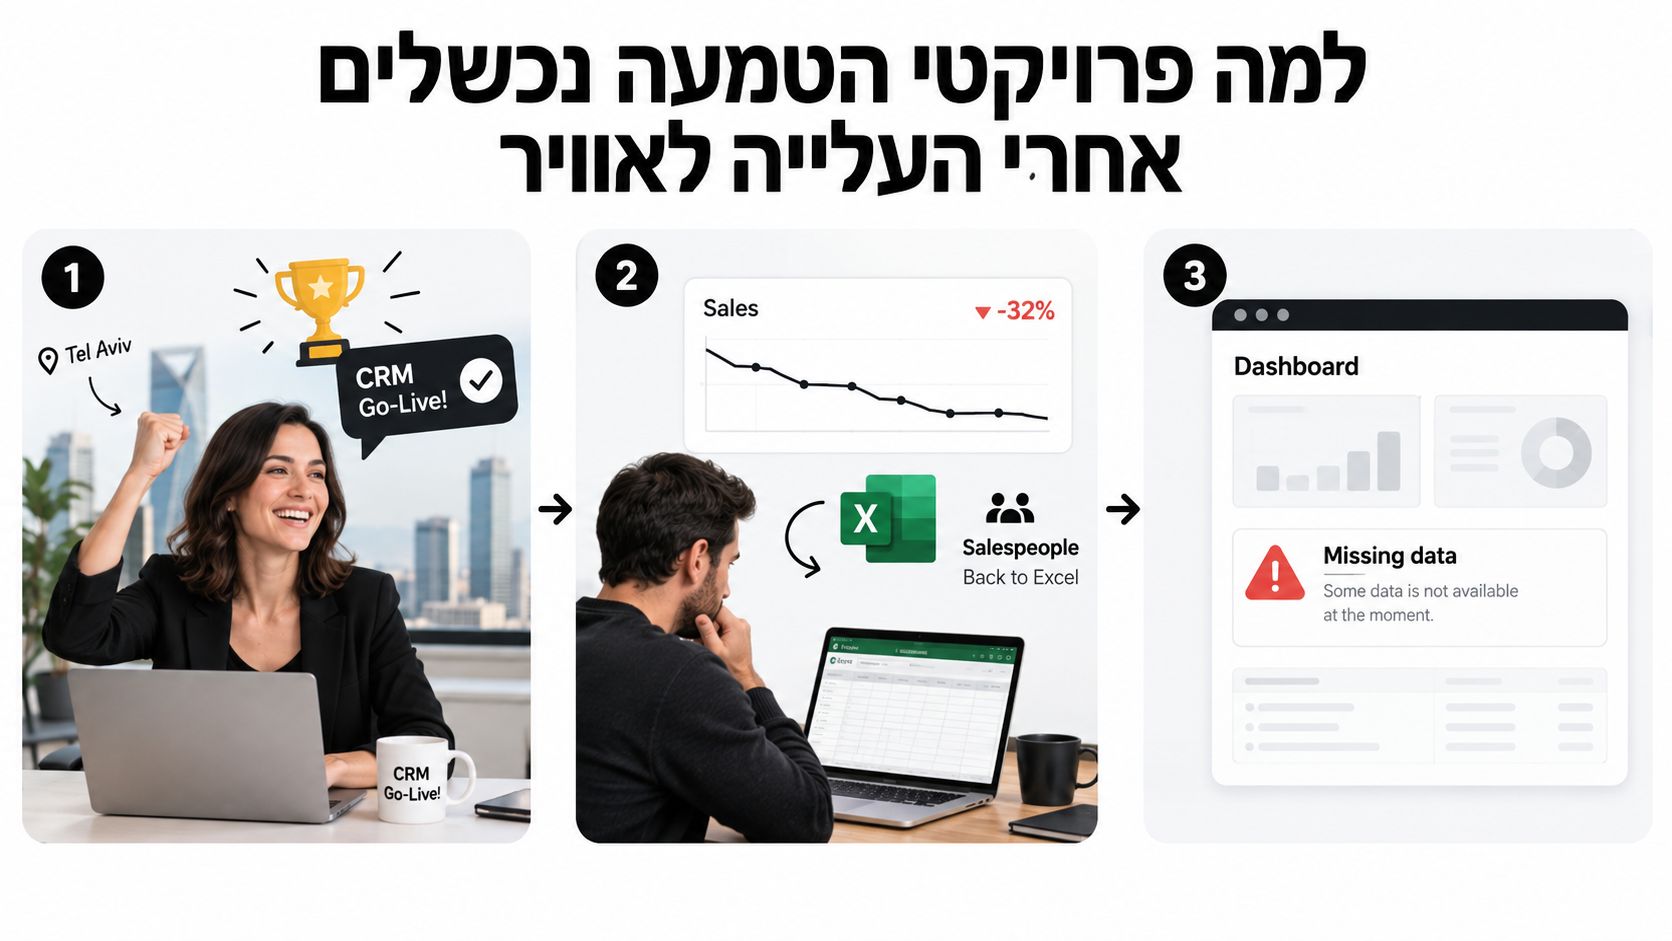
הכשלים שלא מופיעים במצגת ההשקה
יש כמה סיבות שחוזרות כמעט בכל פרויקט בעייתי:
- בעלות עמומה: אין owner עסקי אמיתי לכל מודול. יש מנהל פרויקט, אבל אין מנהל מכירות שלוקח אחריות על איכות ה-pipeline או מנהלת שירות שאחראית על SLA תפעולי.
- KPI לא מחובר לתהליך: מודדים כמה משתמשים קיבלו הדרכה, במקום למדוד כמה הזדמנויות באמת מנוהלות במערכת או כמה פניות נסגרות דרכה מקצה לקצה.
- אינטגרציה חלקית: ה-CRM קיים, אבל מערכת הפיננסים, ה-ERP או פורטל הלקוחות ממשיכים לחיות בנפרד.
- הדרכה גנרית: המשתמשים לומדים קליקים, לא תהליך עבודה.
- אין תקציב ליום שאחרי: השקיעו ברישוי, פיתוח ו-cutover, אבל לא הגדירו מי מטפל בבעיות adoption, שיפורי workflow ותחזוקה שוטפת.
כשמשתמש צריך לבחור בין "הדרך הישנה שעובדת לי" לבין מערכת חדשה שמאטה אותו, הוא לא יבחר בארכיטקטורה. הוא יבחר בהרגל.
מה כן עובד
דווקא כאן צריך להיות מאוד פרקטיים. הטמעה טובה מתחילה מוקדם מהפיתוח ומסתיימת מאוחר מההשקה. היא נשענת על איפיון חד, ארכיטקטורה שמתאימה לארגון, אינטגרציה סגורה, ניהול שינוי מסודר ומדידה שוטפת אחרי העלייה לאוויר.
במגזר הציבורי זה קריטי עוד יותר. לפי דוח מבקר המדינה על סייבר ומערכות מידע, הטמעה מוצלחת דורשת מיפוי צרכים עסקיים, הגדרת הרשאות, בדיקות אינטגרציה, בקרות אבטחה ומנגנוני ניטור רציפים. הדוח גם מדגיש שכשלי תאימות בין מערכות, תיעוד חלקי וחוסר בקרה על הרשאות הם מוקדי סיכון חוזרים, כפי שמובא ב-הפניה המקצועית המצטטת את עקרונות דוח המבקר.
איפיון דרישות ומיפוי צרכים עסקיים
שלב האיפיון הוא המקום שבו פרויקטים מצליחים או נתקעים. לא בגלל שהמסמך "יפה", אלא בגלל שהוא מכריח את הארגון להחליט מה באמת חשוב. אם אין החלטה ברורה איזה תהליך משתנה, מי המשתמש האמיתי ומה ייחשב הצלחה, גם צוות פיתוח מצוין עם React, Node.js, Python או פלטפורמת SaaS בשלה לא יפתור את הבעיה.
הדרך היעילה ביותר שאני מכיר היא לעבוד בשלוש שכבות. לא לערבב ביניהן, ולא לדלג ישר למסכים.
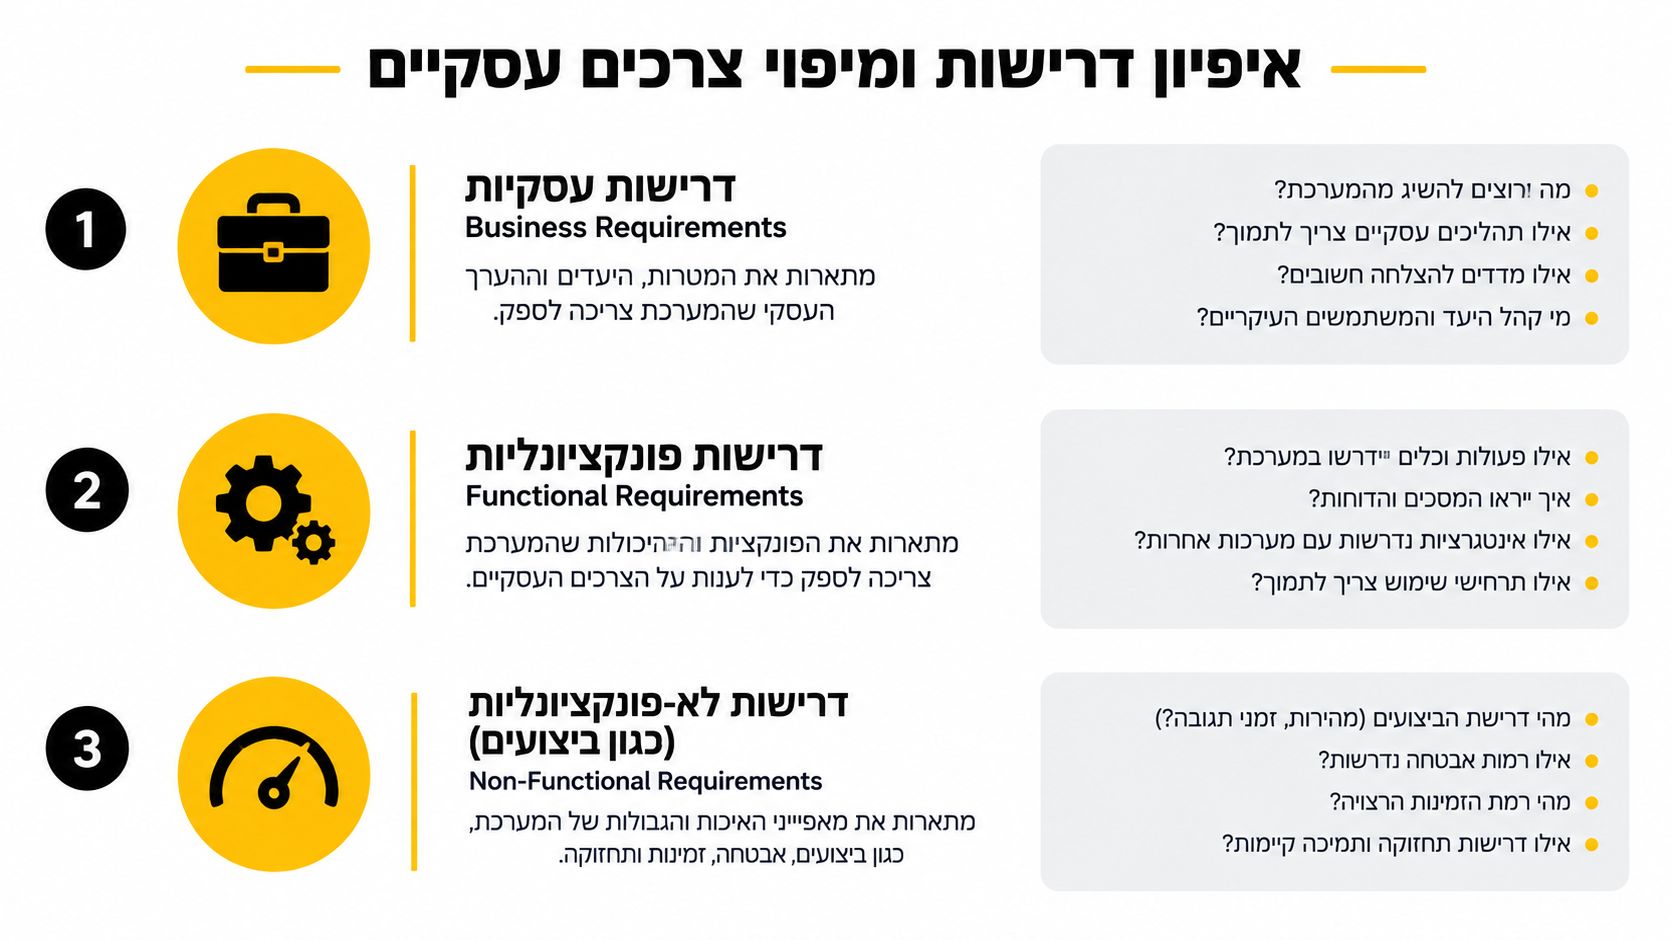
שלוש שכבות שחייבות להיפרד
דרישות עסקיות
כאן מנסחים למה הפרויקט קיים. לא "להטמיע CRM" אלא למשל לקצר את הזמן בין ליד לפנייה, לאחד תמונת לקוח, או להפסיק תלות באקסלים ידניים בין מכירות, שירות ופיננסים.
השאלות הנכונות בשלב הזה הן:
- מי המשתמש האמיתי: איש מכירות שטח, נציג תמיכה, Back Office, מנהל סניף, או בכלל לקוח קצה בפורטל self-service.
- איזה כאב יומיומי נעלם: הזנה כפולה, המתנה לאישור, טעויות בנתונים, חוסר שקיפות, או תלות באדם יחיד.
- מה ייחשב הצלחה בעוד 90 יום: יותר תהליכים שמבוצעים במערכת, פחות מעקפים, נתונים שלמים יותר, או זמני טיפול קצרים יותר.
דרישות פונקציונליות
רק אחרי שהצורך העסקי ברור עוברים ליכולות מערכת. כאן מפרטים workflows, הרשאות, מסכים, API-ים, התראות, מנועי חוקים, אינטגרציות וממשקי משתמש. זה המקום לדבר על אם נכון לבנות Web app ב-React, מודול ניהולי ב-Angular, שירותי backend ב-Node.js או Python, או לשלב אפליקציית מובייל לתהליך שטח.
דרישות לא פונקציונליות
זה החלק שמוזנח הכי הרבה, ואז חוזר ככאב יקר. NFRs כוללים ביצועים, זמינות, SLA, אבטחת מידע, audit trail, תאימות רגולטורית, גיבוי, יכולת סקייל, ותחזוקת קוד לאורך זמן. בארגונים עם AI Transformation או אוטומציות עסקיות, צריך לחשוב גם על traceability, הרשאות למודלים וגבולות אחריות בין אדם למערכת.
כלל מעשי: לפני מסמך ארכיטקטורה, כתבו BRD חד-עמודי. אם אי אפשר להסביר בעמוד אחד מה הבעיה העסקית, מוקדם מדי לבחור טכנולוגיה.
מיפוי בעלי עניין בלי פוליטיקה מיותרת
הטעות הקלאסית היא לערב רק IT וספק. בפועל, פרויקט הטמעה חי או מת לפי שיתוף מוקדם של:
- מנהלי מוצר או תהליך: הם יודעים מה אמור לקרות בשטח.
- תפעול: הם מזהים חריגים, עומסים ועקיפות.
- אבטחת מידע וסייבר: כדי למנוע "נבדוק בסוף".
- פיננסים ורכש: כדי להימנע מהפתעות ברישיונות, עלויות ענן ותמיכה.
- הנהלה עסקית: כדי שיהיה owner שמסוגל להכריע.
לפי מחקר על טרנספורמציה דיגיטלית בישראל לקראת 2030, הצלחה נמדדת פחות בעלייה לאוויר ויותר באימוץ בפועל, קיצור זמני תהליך ושיפור איכות הנתונים. לכן נכון להגדיר KPI כבר באפיון, לעקוב אחרי שימוש ולעשות איטרציות אחרי השקה, כפי שמתואר ב-סקירה המקצועית על מערכות והטמעה.
בחירת ארכיטקטורה וטופולוגיית ענן
ארכיטקטורה טובה לא אמורה להרשים בוועדת היגוי. היא אמורה לאפשר לצוות לפתח, לשחרר, לנטר ולתחזק מערכת בלי להפוך כל שינוי קטן למבצע. זה נכון בין אם בונים מערכת פנים-ארגונית, SaaS חדש, MVP מהיר, או שכבת AI מעל מערכת קיימת.
יותר מדי ארגונים בוחרים Microservices כי זה נשמע "סקיילבילי", ואז מגלים שהם קנו מורכבות שאין להם צוות להחזיק. אחרים נשארים עם Monolith למרות שכבר יש כמה דומיינים, כמה צוותים וקצב שינוי שמחייב הפרדה. אין פתרון אחד נכון. יש התאמה בין מבנה המוצר, אופי הצוות וקצב העסק.
מתי כל גישה מתאימה
- Monolith: מתאים לארגון קטן או בינוני, למוצר עם צוות אחד ממוקד, ולמקרים שבהם מהירות delivery חשובה יותר מהפרדה מושלמת.
- Microservices: מתאים כשיש כמה דומיינים עסקיים ברורים, כמה צוותים עצמאיים, ודרישה לפריסה בלתי תלויה של רכיבים.
- Serverless: מתאים לזרימות אירועים, עומסים משתנים, אינטגרציות, אוטומציות עסקיות ויציאה מהירה לשוק.
השוואת ארכיטקטורות וטופולוגיות ענן
| קריטריון | Monolith | Microservices | Serverless | On-Prem | ענן ציבורי |
|---|---|---|---|---|---|
| זמן הטמעה | קצר יחסית | ארוך יותר | קצר לשירותים ממוקדים | ארוך | לרוב מהיר יותר |
| מורכבות תפעול | נמוכה עד בינונית | גבוהה | בינונית, עם תלות בפלטפורמה | גבוהה | בינונית |
| עלות ראשונית | נמוכה יחסית | גבוהה יותר | נמוכה להתחלה | גבוהה | גמישה יותר |
| גמישות עתידית | מוגבלת יחסית | גבוהה | גבוהה בחלק מהתרחישים | תלויה בארגון | גבוהה |
| Team Topologies | צוות אחד חוצה-תחומים | צוותים לפי דומיין | צוות מוצר קטן עם DevOps חזק | צוות תשתיות פנימי | צוות מוצר עם Cloud Ops |
ענן ציבורי מול On-Prem
AWS, Azure ו-GCP הם לא רק עננים שונים. הם גם מודלים שונים של ecosystem, שירותי data, AI, זהויות, ניטור ועלויות יציאה. Azure ירגיש טבעי יותר בארגונים שכבר עמוקים ב-Microsoft. AWS מציע רוחב שירותים עצום ובשלות גבוהה. GCP חזק מאוד בפרויקטי data ו-AI, במיוחד כשבונים pipelines סביב אנליטיקה, אוטומציה או Agentic AI.
On-Prem עדיין רלוונטי כשיש מגבלות רגולציה, legacy עמוק, או תלות במערכות ליבה שלא זזות מהר. מצד שני, הוא דורש בגרות תפעולית, צוות תשתיות, ותכנון capacity הרבה יותר קשיח.
ברמה הלאומית, לישראל יש תשתית דיגיטלית חזקה. לכ־83% ממשקי הבית בישראל הייתה גישה לתשתית סיבים אופטיים נכון לסוף יוני 2023, והיעד הממשלתי הוא שכל משקי הבית יוכלו להתחבר לסיבים עד 2027. באותו מסמך צוין גם שישראל דורגה ב־2024 במקום 23 במדד הפיתוח של ממשל דיגיטלי של האו"ם ובמקום 27 ביכולת מעורבות ציבורית דיגיטלית, לפי התוכנית הדיגיטלית הלאומית של ממשלת ישראל. המשמעות הפרקטית היא שלא חסרה תשתית. האתגר נשאר ברמת ההטמעה, האינטגרציה והתפעול.
הארכיטקטורה צריכה לשרת את הצוות ואת התהליך. לא את השקף של הספק.
תכנון אינטגרציה ואבטחת מידע
הטמעה שלא סוגרת אינטגרציה היא לא הטמעה. היא עוד מערכת. ברגע שמתחילים לעבוד מול ERP, CRM, מערכת פיננסית, פורטל לקוחות, Active Directory, או API חיצוני של ספק, נחשפת המציאות: לכל מערכת יש שפה משלה, אילוצים משלה, ותזמון משלה.
לכן מתחילים ממפת מקורות נתונים. לא ממסכים. ממקורות. צריך לדעת מהו ה-system of record לכל ישות, איפה נוצרת אמת עסקית, מי מעדכן מה, ואילו תהליכים דורשים סנכרון בזמן אמת לעומת batch לילי או ארכיטקטורה event-driven.
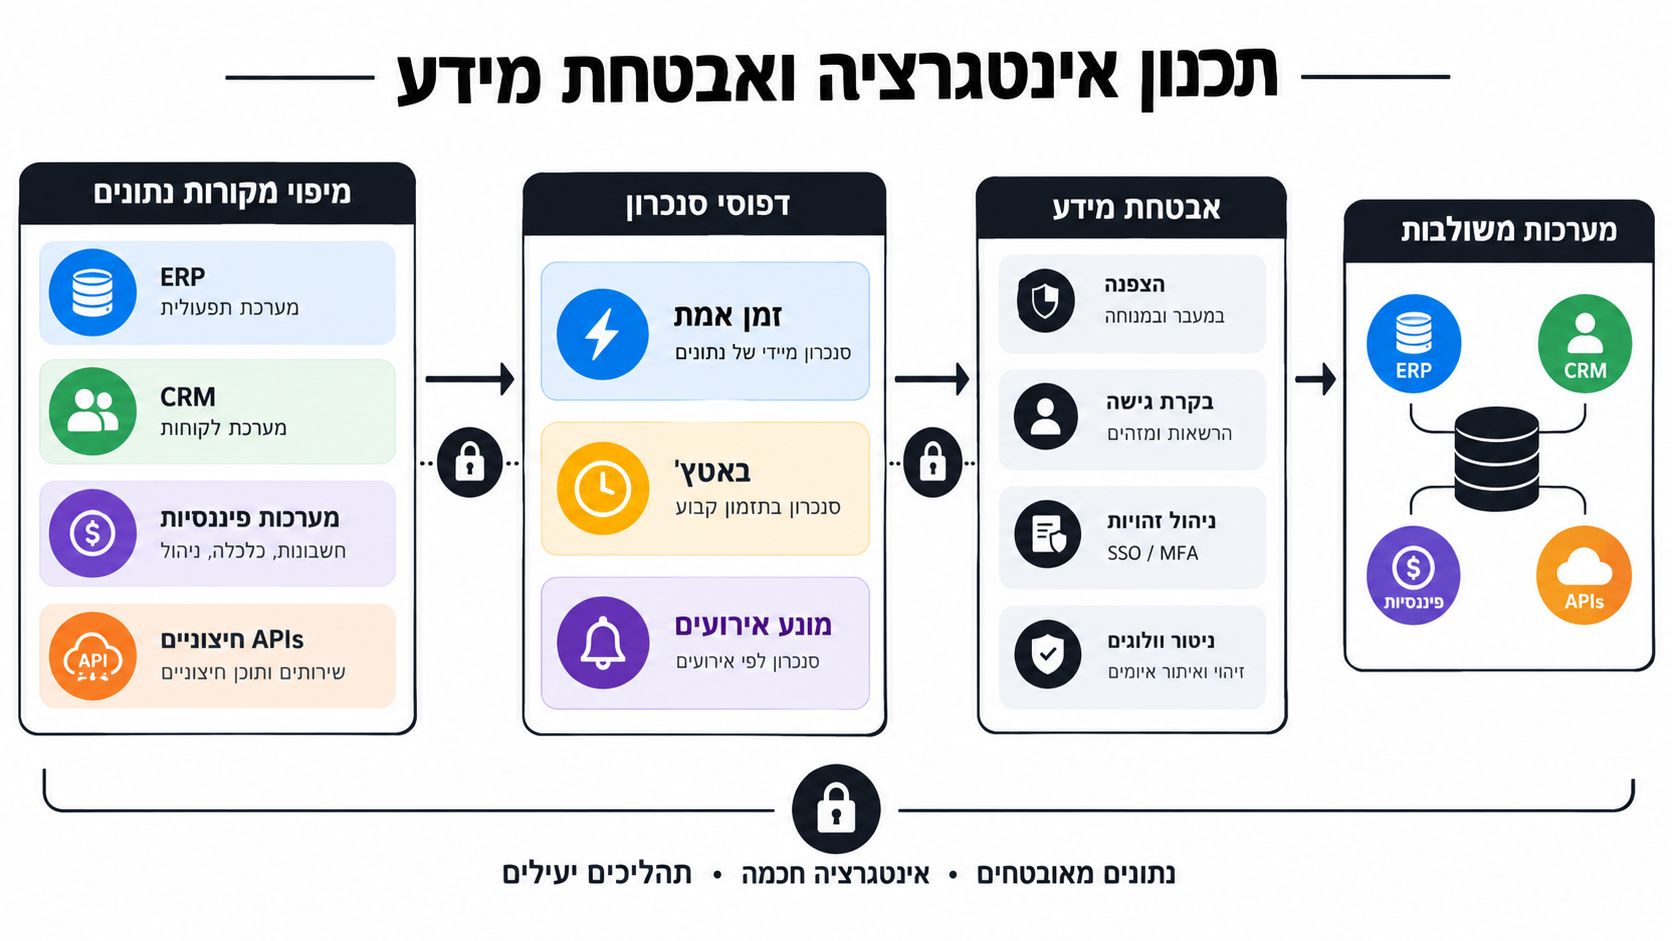
איך מתכננים אינטגרציה שלא נשברת
שלד טוב של אינטגרציה כולל:
- API Gateway: שכבת כניסה מסודרת להרשאות, rate limits, observability וניתוב.
- Middleware או message broker: לניהול תורים, retries, dead letter queues וניתוק תלות קשיחה בין מערכות.
- Idempotency: מנגנון שמונע כפילויות כשאותה פעולה נשלחת פעמיים.
- Contracts ברורים: שימוש ב-OpenAPI 3 ו-JSON Schema מקטין ויכוחים בין צוותים.
- ניטור עסקי ולא רק טכני: לא מספיק לדעת ש-request עבר. צריך לדעת שהזמנה באמת נפתחה, חשבונית נקלטה, או lead סונכרן.
בפרויקטים מורכבים אני מעדיף להחליט מוקדם איזה flows חייבים real-time, אילו יכולים לרוץ ב-batch, ואיפה נכון לעבוד באירועים. אם כל דבר real-time, המערכת מסתבכת. אם הכול batch, המשתמשים מרגישים פיגור ומאבדים אמון.
אבטחת מידע מתחילה לפני ה-commit הראשון
בארגונים רבים אבטחה נכנסת מאוחר מדי. קודם בונים, אחר כך "נעשה hardening". זו טעות יקרה. צריך לבצע threat modeling בשלב האיפיון, לפני שהארכיטקטורה מתקבעת. אם יש משתמשי קצה, אינטגרציות, גישה מרחוק, או רכיבי AI שמקבלים החלטות או מייצרים תוכן, משטח התקיפה רק גדל.
בפועל, זה אומר:
- OAuth2 עם scopes מדויקים: לא הרשאות רחבות מדי כי "נוח להתחיל".
- הצפנה במנוחה ובתנועה: בסיסי, אבל חייב להיות עקבי.
- Logging מרכזי עם SIEM: כדי לזהות חריגות ולא רק לשמור לוגים.
- Penetration testing חיצוני לפני ייצור: לא nice to have.
- בקרת הרשאות ורציפות תפעולית: במיוחד במערכות ציבוריות ורגישות.
דוחות מבקר המדינה על מערכות מידע וסייבר במגזר הציבורי מחדדים שוב ושוב שהכשלים האמיתיים נמצאים בהרשאות, בבקרות, בתיעוד ובחיבורים בין מערכות, ולא רק בקוד של המערכת עצמה. עבור צוותי CTO, זה אומר לשלב פרטיות, תאימות ו-ISO 27001 כבר בארכיטקטורה ולא כטלאי בסוף.
ניהול פרויקט ההטמעה ומנהלי סיכונים
פרויקט הטמעה בלי שיטת עבודה ברורה נהיה מהר מאוד אוסף של פגישות סטטוס, משימות פתוחות ותחושת דחיפות כללית. צוותי פיתוח דוחפים features, העסק משנה כיוון תוך כדי, ורגע ה-cutover מגיע כשהרבה דברים "כמעט מוכנים". זה המקום שבו פרויקטים מאבדים שליטה.
המודל שעובד טוב ברוב הארגונים הוא Hybrid Agile-Waterfall. Discovery, איפיון ותלותים חוצי-מערכת נסגרים באופן יחסית קשיח. אחר כך הפיתוח מתקדם בספרינטים, עם demos קבועים לבעלי עניין. ה-cutover עצמו צריך לחזור למשמעת גבוהה, עם checklist, go או no-go, חלון rollback ותיאום מלא בין עסק, IT, DevOps וסייבר.
RACI טוב פותר יותר בעיות מעוד כלי ניהול
אם אין RACI, האחריות תתפזר. אם יש RACI רק לצוות הטכנולוגי, העסק יתנתק. בכל מודול צריך owner עסקי, לא רק PM טכני.
- Responsible: מי מבצע בפועל.
- Accountable: מי נושא באחריות סופית.
- Consulted: מי חייבים לשמוע לפני החלטה.
- Informed: מי צריך לדעת, בלי לעכב.
במערכת CRM, למשל, Accountable על pipeline חייב להיות מנהל מכירות. במערכת תפעולית, מנהלת תפעול. בפתרון AI או אוטומציה, חייב להיות גם owner עסקי וגם owner טכנולוגי, כי בלי זה אין מי שמכריע בין איכות, סיכון ומהירות.
הקצאת תקציב אופיינית לפרויקט הטמעה
| קטגוריה | אחוז מתקציב | הערות |
|---|---|---|
| פיתוח | 30% | התאמות מוצר, workflows, APIs ומסכים |
| אינטגרציה | 25% | חיבורים למערכות ליבה, middleware, בדיקות |
| ניהול שינוי | 20% | הדרכה, חניכה, תיעוד, champions |
| תשתיות ורישיונות | 15% | ענן, כלים, ניטור, אבטחה, רישוי |
| חירום | 10% | תקלות, שינויים, תלותים שהתגלו מאוחר |
החלוקה הזו לא מתאימה לכל ארגון, אבל היא מזכירה נקודה חשובה: הטמעה היא לא רק פיתוח. מי שבונה תקציב כאילו הכול קוד, יגלה מהר שהפרויקט דלף דרך אינטגרציה, הדרכה ותמיכה.
סיכונים אמיתיים בשטח
בישראל אני רואה שוב ושוב שני סיכונים מרכזיים. הראשון הוא תלות באדם אחד, בדרך כלל מפתח מפתח, admin יחיד או ספק שמחזיק ידע קריטי. השני הוא תיעוד חסר, שמתגלה דווקא ברגע הכי רגיש, כשהמערכת נופלת, מישהו יוצא לחופשה, או צריך לעשות handover.
נקודת בקרה: milestone טוב בפרויקט הטמעה הוא לא "סיימנו מסך". הוא "המשתמשים של הדומיין הזה עברו לבצע את התהליך החדש בתוך המערכת".
כשארגון צריך גם פיתוח מותאם אישית וגם ליווי ארכיטקטוני, אפשר לעבוד עם צוות פנימי, עם אינטגרטור ייעודי, או עם גוף חיצוני שמחבר בין פיתוח, delivery ותפעול כמו מיסטרביט. העיקר הוא לא מי מבצע, אלא שמישהו מחזיק אחריות מלאה על התמונה מקצה לקצה.
הדרכה, חניכה ואימוץ משתמשים
החלק הכי פחות "טכנולוגי" הוא בדרך כלל זה שקובע אם הפרויקט ישרוד. מערכת יכולה להיות בנויה היטב, עם APIים מסודרים, Azure AD, תשתית AWS, ו-frontend נקי ב-React או Vue. אם המשתמשים לא מכניסים אליה את העבודה האמיתית, היא תישאר שכבת תצוגה.
דוגמה שכיחה היא מנהלת תפעול בחברת ביטוח שמגלה אחרי השקת CRM חדש שחלק מהנציגים עדיין מקלידים פניות במייל חיצוני או מנהלים מעקב בערוץ צדדי. לא כי הם מתנגדים לטכנולוגיה, אלא כי הם מרגישים שהמערכת מאטה אותם, לא מכסה חריגים, או לא משקפת את המציאות שבה הם חיים.
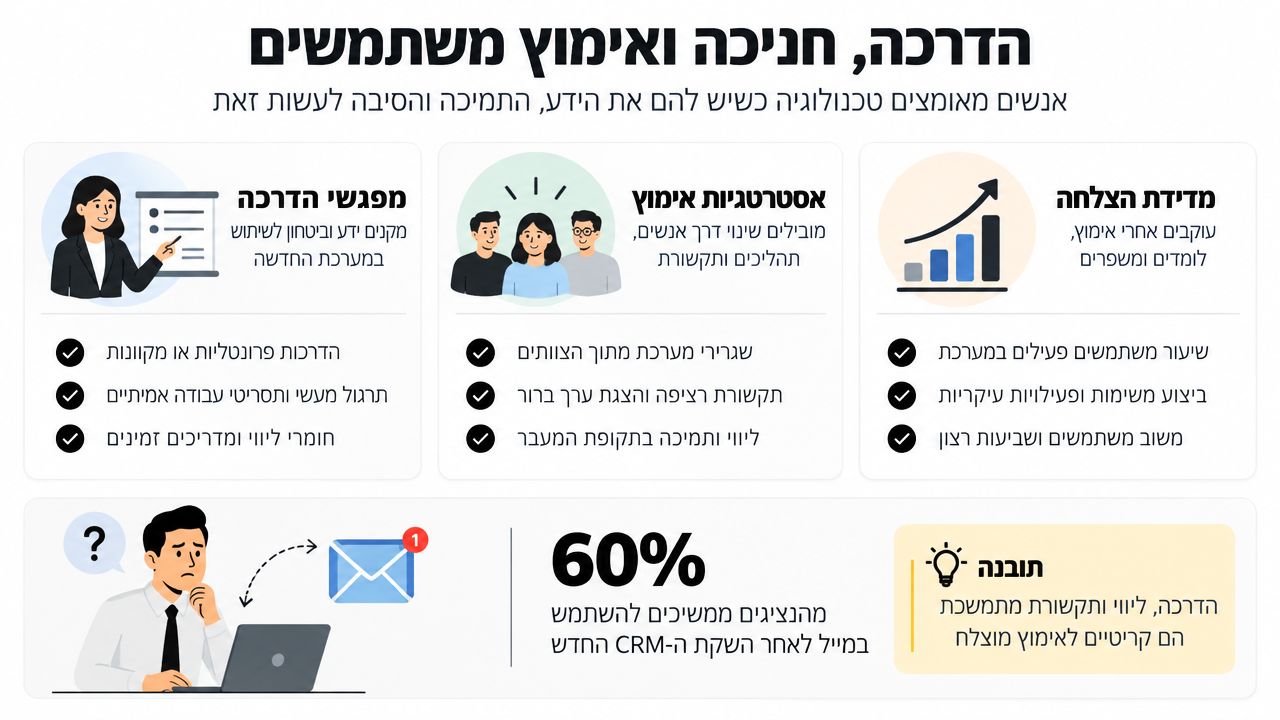
למה הדרכה גנרית לא מספיקה
הדרכה של היצרן מסבירה איפה לוחצים. היא כמעט אף פעם לא מסבירה איך הארגון עובד. המשתמש לא צריך סרטון כללי על "יצירת רשומה". הוא צריך להבין איך פותחים פנייה לפי תרחיש אמיתי, מתי מעבירים לטיפול, מה עושים אם חסר מסמך, ואיך מתועדת החרגה.
מה שעובד טוב יותר:
- חומרי הדרכה לפי תהליך ארגוני: צילומי מסך של המערכת שלכם, בשפה שלכם.
- סדנאות hands-on: עם תרחישים אמיתיים ולא תפריטים תאורטיים.
- מדריכים קצרים לפי תפקיד: נציג שירות, מנהל צוות, Back Office, הנהלה.
- שעות office hours אחרי העלייה לאוויר: כדי לפתור friction בזמן אמת.
תוכנית champions משנה את התמונה
במערכות גדולות, הדרכה מרכזית אחת פשוט לא מספיקה. המודל היעיל יותר הוא לבחור בכל מחלקה champion. מישהו שמכיר את התהליך, עבר הכשרה עמוקה יותר, וקיבל גם זמן אמיתי ללוות עמיתים.
היתרון כפול. מצד אחד יש למשתמשים כתובת קרובה ולא רק "פתחו טיקט". מצד שני, צוות הפרויקט מקבל feedback מהשטח לפני שההתנגדות מתקבעת. כך מזהים אם מסך אחד מבלבל, אם workflow מסוים ארוך מדי, או אם אוטומציה עסקית מייצרת חיכוך במקום לחסוך זמן.
משתמשים לא מתנגדים למערכת חדשה כי הם "לא אוהבים שינוי". הם מתנגדים כששינו להם את היום בלי לשפר אותו.
מה למדוד בשבועות הראשונים
אימוץ לא בודקים ברמת תחושה. בודקים התנהגות:
- כניסות למערכת: לא כמדד יחיד, אלא כסיגנל.
- השלמת משימות בפועל: האם התהליך באמת רץ במערכת.
- פניות תמיכה חוזרות: איפה המשתמשים נתקעים.
- שימוש בפיצ'רים קריטיים: האם המודולים שבאמת חשובים מופעלים.
- מעקפים: איפה עוד משתמשים במייל, אקסל או כלי צד.
במקרים רבים, השיפורים הקטנים של השבועיים הראשונים משפיעים יותר מכל ישיבת steering committee. מי שרוצה להעמיק בגישות פרקטיות להובלת delivery, שינוי ותוכן טכנולוגי בארגונים יכול למצוא כיוונים נוספים גם ב-הבלוג של מיסטרביט.
מדידת הצלחה ותחזוקה שוטפת
השלב שאחרי ההשקה הוא לא "תמיכה". הוא השלב שבו בודקים אם המערכת באמת שינתה את הארגון. זו בדיוק הסיבה שהצלחה צריכה להימדד מול היעדים שהוגדרו באיפיון, לא מול רשימת הפיצ'רים שסומנו כ-done.
בישראל, הביקוש למי שמחברים בין הטמעה, תפעול, שיפור תהליכים ולעיתים גם AI הולך ומתרחב. במקביל, שוק העבודה המקומי מציג יותר ויותר תפקידים היברידיים של הדרכה, תמיכה, טיפול בתקלות, אפיון שיפורים והעברת משוב לפיתוח, לצד אזכור של כלי AI. הזווית הזו משקפת מציאות שבה מטמיעת מערכות מידע היא כבר לא תפקיד הדרכתי בלבד, אלא פונקציה של adoption, enablement ו-workflow optimisation בארגון דיגיטלי, כפי שמשתקף ב-סקירה המקצועית על התרחבות התפקיד בישראל.
אילו מדדים באמת שווים מעקב
צריך להחזיק יחד מדדים עסקיים, תפעוליים וטכנולוגיים.
- מדדים עסקיים: האם התהליך התקצר, האם פחות שלבים מתבצעים מחוץ למערכת, האם הנתונים שלמים יותר.
- מדדי שימוש: משתמשים פעילים, שימוש בפיצ'רים קריטיים, עומק שימוש לפי תפקיד.
- מדדי תפעול: זמני תגובה, תקלות חוזרות, backlog פתוח, איכות אינטגרציה.
- מדדי delivery: DORA יכול לעזור להבין אם צוות התחזוקה והפיתוח משחרר יציב ומהיר.
- סנטימנט פנימי: NPS פנימי או סקרי שביעות רצון יכולים לחשוף התנגדות שעדיין לא נראית בדוחות.
מודל תחזוקה שלא חונק את הצוות
מערכת שמצליחה לאורך זמן צריכה מודל שירות ברור:
- SLA מוגדר: מי מגיב למה, תוך כמה זמן, ובאילו שעות.
- Incident management: כולל on-call, escalation ו-postmortem אחרי אירועים משמעותיים.
- חלונות שדרוג מסודרים: כדי לא להפתיע משתמשים.
- FinOps בענן: ניטור צריכת AWS, Azure או GCP כדי למנוע זחילת עלויות.
- מחזורי שיפור רבעוניים: לאסוף feedback, לתעדף backlog ולהחליט מה מייצר ROI אמיתי.
כאן גם נכנסת השאלה של AI. לפי תוכנית ה-AI הלאומית פועלות בישראל כ־2,300 חברות AI, והן מהוות כרבע מתעשיית ההייטק הישראלית. בנוסף, 49% מהסטארטאפים החדשים שהוקמו ב־2023 היו סטארטאפי AI, לעומת 34% בשנה שלפניה, לפי תוכנית ה-AI הלאומית של רשות החדשנות. לפי ה-IMF, ישראל מדורגת במקום ה־18 בעולם במדד מוכנות ל-AI, וכ־28% מהחברות בישראל דיווחו על שימוש ב-AI, כפי שמופיע ב-דוח ה-IMF על מוכנות ואימוץ AI בישראל. המשמעות המעשית היא שיותר ארגונים ינסו לשלב Agentic AI, אוטומציות עסקיות, שכבות חיפוש, סיווג מסמכים ועוזרים פנימיים. בלי משמעת מדידה, governance ותחזוקה, גם רכיבי AI יהפכו מהר לעוד פיילוט שלא שינה עבודה.
צ'קליסט ל-90 הימים הראשונים אחרי Go-Live
- בשבוע הראשון: לבדוק תקלות קריטיות, מעקפים ידניים והרשאות.
- בשבועות הראשונים: למדוד שימוש בפיצ'רים הליבתיים ולסגור friction מהיר.
- בחודש הראשון: לעדכן חומרי הדרכה לפי שאלות חוזרות, לא לפי התכנון המקורי.
- ברבעון הראשון: לבצע retrospective עסקי. לא רק טכני.
- בסוף 90 יום: להחליט אילו שיפורים נכנסים לגל הבא, ואילו תהליכים עדיין לא עברו באמת למערכת.
מערכת טובה היא לא מערכת שעלתה יפה. היא מערכת שאנשים הפסיקו לחשוב עליה כמערכת חדשה, והתחילו לעבוד דרכה באופן טבעי.
מיסטרביט מלווה ארגונים בדיוק בנקודה הזו, כשצריך לחבר בין איפיון עסקי, ארכיטקטורת תוכנה, פיתוח מותאם אישית, אינטגרציה, AI והטמעה מעשית שלא נעצרת ביום העלייה לאוויר. אם אתם בונים מוצר חדש, משדרגים מערכת פנים-ארגונית או מחפשים צוות חיצוני שיודע להחזיק גם delivery וגם adoption, אפשר להכיר את השירותים של מיסטרביט ולבחון מה נכון לארגון שלכם.