מיישם הגנה בסייבר: מדריך לתפקיד ובחירת ספק
בישראל, מיישם הגנה בסייבר הוא תפקיד מוסדר שמוגדר סביב הפעלה שוטפת של מערכות ההגנה ותגובה ראשונית לאירועים, ולא סביב כתיבת מדיניות או חקירה פורנזית. החשיבות שלו בולטת במיוחד כשמבקר המדינה דיווח כי מערך הסייבר הלאומי אימת 17,078 אירועי סייבר בשנת 2024, לעומת 13,040 בשנת 2023, כלומר עלייה של 24% (תקציר דוח מבקר המדינה על אירועי הסייבר בישראל).
אם אתם מנהלים סטארטאפ, מוצר SaaS, אפליקציית Web או סביבת ענן ב-AWS, Azure או GCP, כנראה שאתם כבר מכירים את הפער הזה. יש נהלים, יש כלי אבטחה, יש לפעמים אפילו ארכיטקטורה יפה ב-Miro או Confluence. אבל בין המסמך לבין המציאות יש שכבה אחת שמכריעה אם הארגון באמת מוגן. מישהו צריך לוודא שה-WAF מוגדר נכון, שהרשאות לא נפתחו בלי בקרה, שהתרעות מה-SIEM לא נשארות אדומות כל הלילה, ושבזמן אירוע יש מי שמבודד נכס חשוד לפני שהנזק מתפשט.
זה בדיוק המקום שבו נכנס מיישם הגנה בסייבר. לא כתפקיד זוטר שמתקין אנטי-וירוס, אלא כפונקציה תפעולית קריטית שמחברת בין מדיניות אבטחה, תשתיות, פיתוח ותפעול שוטף.
תוכן עניינים
- מה זה באמת תפקיד מיישם הגנה בסייבר
- תחומי האחריות והיכולות הטכנולוגיות
- ההבדל הקריטי בין יישום לניהול וחדירה
- מתי לשכור מיישם פנימי ומתי להשתמש ב-Team Extension
- קריטריונים לבחינת ספק יישום סייבר
- תהליך ההטמעה ותוצאות עסקיות צפויות
- סיכום – בניית תשתית אמינה לתפקיד
מה זה באמת תפקיד מיישם הגנה בסייבר
בחברת טכנולוגיה, התקלה מתחילה לעיתים בשינוי קטן: כלל FW שנשאר מאחור, הרשאת Admin זמנית שלא נסגרה, Agent שלא רץ על שרת חדש, או התרעה שממתינה לאימות. ה-CTO או ה-CISO יכולים להגדיר מדיניות, צוות הפיתוח יכול לשחרר גרסה, ו-DevOps יכול להקים תשתית. עדיין נדרש בעל תפקיד שמוודא שההגנה עובדת בתוך המערכות החיות, בכל יום.
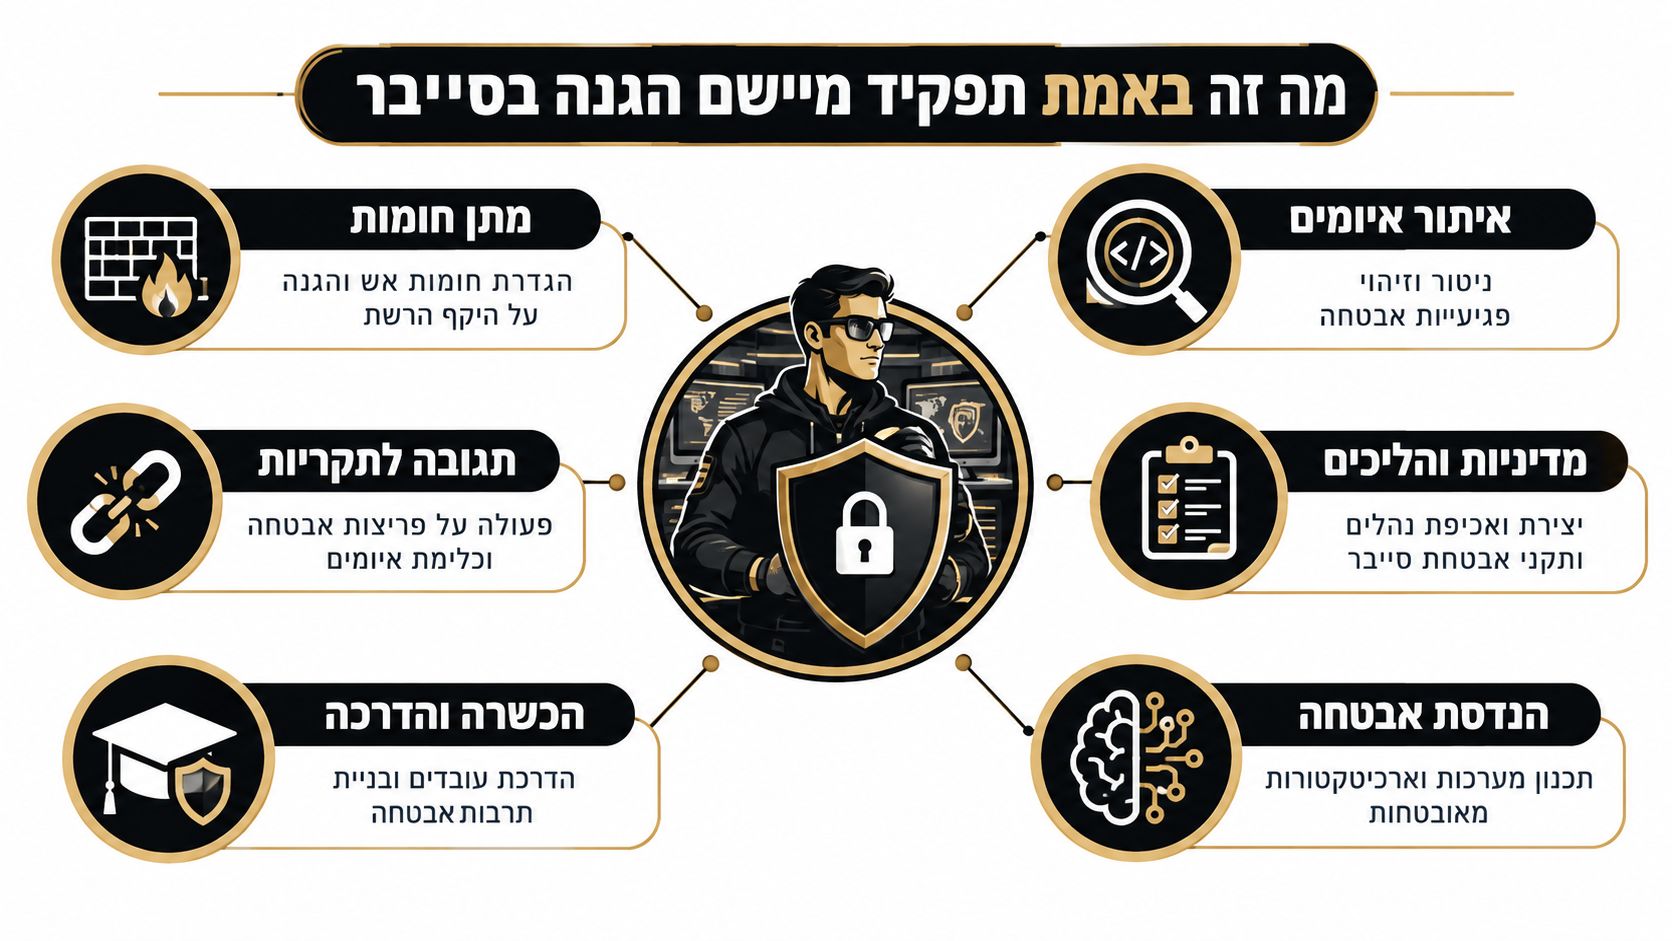
בישראל, מיישם הגנה בסייבר הוא מקצוע מוסדר המתמקד בהפעלה שוטפת של מערכות ההגנה בארגון ובתגובה ראשונית לאירועים. הגדרת התפקיד במסמך ההכשרה הממשלתי מתארת אחריות על תפעול תקין של מערכות הגנת הסייבר, על תהליכי אבטחה שגרתיים ועל טיפול באירוע.
מנוע תפעולי: מה המיישם עושה בפועל כל יום
המיישם הופך עקרונות אבטחה לבקרות שאפשר להפעיל, לבדוק ולתחזק:
- הטמעה בפועל. התקנת מוצרי הגנה, הקשחת מערכות, הגדרת תצורות ובדיקת תקינות.
- ניטור ובקרה. בדיקת התרעות, אימות אינדיקציות ותיעדוף לפי הסיכון העסקי.
- תחזוקה רציפה. עדכונים, בדיקת כיסוי של תחנות ושרתים, וטיפול בחריגות ובהרשאות.
- תגובה ראשונית. בידוד נכס חשוד, איסוף לוגים והסלמה מסודרת לגורם המתאים.
ההבחנה בין התפקידים חשובה. מנהל אבטחה קובע סדרי עדיפויות ומדיניות, מבקר בוחן אם הבקרות עומדות בדרישות, ובודק חדירה מחפש חולשות באמצעות תקיפה מבוקרת. המיישם אחראי לכך שההחלטות וההמלצות יופעלו בפועל, בלי לשבש את זמינות המוצר ובלי להעמיס בקרות שאיש אינו מתחזק.
בחברות שמפתחות MVP, מוצרי AI, מערכות SaaS או אפליקציות מובייל, התשתית משתנה לעיתים קרובות. כל פיצ'ר, אינטגרציה או Agent חדש משנה הרשאות, לוגים ומשטח תקיפה. לכן התפקיד מחבר בין ארכיטקטורת תוכנה, תפעול ואבטחה, ומחזיק את שכבת הביצוע בזמן שגרה ובזמן אירוע.
כלל פרקטי: מדיניות טובה ללא בעל תפקיד שמוודא שכלי ההגנה פעילים, מכוילים ומתוחזקים משאירה את הארגון עם מסמך, לא עם יכולת הגנה יציבה.
תחומי האחריות והיכולות הטכנולוגיות
מיישם הגנה בסייבר נמדד ברגע שבו מערכת חיה משתנה. צוות הפיתוח מעלה גרסה, הרשאה חדשה נפתחת, שירות ענן מתחבר או Agent מקבל גישה למידע. באותו רגע המיישם צריך להבין מה השתנה, אילו בקרות הושפעו, ומה יש לבדוק לפני שהשינוי הופך לפתח תפעולי. העבודה מחברת בין מניעה, גילוי ותגובה ראשונית, אך מתבצעת בתוך מערכות פעילות ובתיאום עם פיתוח, תשתיות וענן.
מסלול ההכשרה הממשלתי מציג 6 אשכולות ידע מרכזיים: מבוא לאבטחת מידע ולהגנת סייבר, תקנים וניהול סיכונים, מבנה מחשב, סביבות טכנולוגיות, מוצרי אבטחה ותהליכי טיפול באירועים. החלוקה הזאת משקפת את רוחב התפקיד. מיישם טוב צריך בסיס מקצועי, אך גם יכולת להפעיל את הידע על תצורה, הרשאה, לוג או התרעה ממשיים.
מה רואים ביום עבודה אמיתי
מסמך רשמי נוסף מתאר אחריות על ניטור, מניעה, גילוי, מענה ראשוני וגיבוש תגובה. מסלול ההכשרה המתואר בו נמשך 20 שבועות וכולל כלים וסביבות כמו Database Firewall, הגנת תחנות קצה, Web Application Firewall, ניהול חשבונות והרשאות, ניהול סיסמאות, סביבות סיסטם, תקשורת, Web, ענן, מובייל ו-SIEM (תיאור המסלול והכלים במסמך הכנסת).
יום עבודה יכול להתחיל בהתרעה על התחברות חריגה. המיישם בודק את זהות המשתמש, משווה את האירוע ללוגים משירותים אחרים, בוחן אם התרחש שינוי בהרשאות ומחליט אם לחסום, לבודד או להסלים. במקביל הוא צריך לוודא שהפעולה אינה משביתה שירות עסקי, ושכל החלטה מתועדת ב-SIEM או ב-SOAR.
בענן המשמעות היא בדיקת הרשאות, חיבור לוגים ובקרת תצורות. באפליקציות Web ומובייל נדרשת עבודה עם WAF והתאמת הבקרות לשינויים בגרסאות. במערכות SaaS צריך לבדוק שכיסוי הניטור נשמר לאחר Deploy, אינטגרציה חדשה או שינוי SSO. בצוותי AI ו-Agentic AI מתווספים ניהול סודות, גישה למודלים והרשאות ל-Automations ול-Agents.
מה חשוב יותר מידע תאורטי
המיישם אינו חייב להיות ארכיטקט אבטחה, אבל הוא חייב להבין את המוצר ואת סביבת ההפעלה שלו. אם המערכת משתמשת ב-React, Angular או Vue בצד הלקוח וב-Node.js או Python בצד השרת, עליו להבין Session, Token, הרשאות שירות-לשירות ואת משטח החשיפה שנוצר מפיצ'ר מהיר ל-MVP.
הערך אינו בהיכרות מצוינת עם מוצר יחיד. הוא נוצר מהיכולת לחבר בין זהויות, תחנות קצה, לוגים, WAF, מדיניות גישה ונהלי תגובה. בקרה מבודדת יכולה להיראות תקינה, ועדיין להשאיר פער בין ההתרעה לבין פעולת containment שאפשר לבצע בלי לשבור את הפרודקשן.
המדד התפעולי הוא הזמן והאיכות שבהם הארגון עובר מהתרעה מאומתת לפעולה שמצמצמת נזק. Playbooks, הרשאות מינימליות, תיעוד מלא והסלמה ברורה חשובים יותר מרשימת כלים ארוכה. [6 אשכולות ידע מרכזיים]_
ההבדל הקריטי בין יישום לניהול וחדירה
מנהלים רבים מחפשים "מישהו לסייבר" ומעמיסים עליו שלוש עבודות שונות. גם להגדיר מדיניות, גם לתפעל הגנות, גם לעשות בדיקות חדירה, ולפעמים גם לחקור אירועים. זאת טעות מבנית.
לפי מדיניות רשמית בישראל, התפקיד שונה מתפקידים מקצועיים אחרים ובהם מוסמך טכנולוגיות הגנת סייבר, מוסמך מתודולוגיות הגנת סייבר, מוסמך מבדקי חדירה ומוסמך תחקור סייבר. ההבחנה הזאת נועדה למנוע הטלת אחריות לא מתאימה על תפקיד יחיד (הגדרות התפקידים במדיניות המקצועית).
השוואה קצרה בין תפקידים
| תפקיד | אחריות עיקרית | איפה הוא חזק | מה הוא לא אמור להחליף |
|---|---|---|---|
| מיישם הגנה בסייבר | תפעול, תחזוקה, ניטור ותגובה ראשונית | רציפות תפעולית של שכבת ההגנה | ארכיטקט, חוקר פורנזי, פנטסטר |
| מגדיר מדיניות או ארכיטקט | מסגרת, עקרונות, חלוקת אחריות | תכנון ושליטה מערכתית | ביצוע שוטף |
| מבצע בדיקות חדירה | מציאת חולשות ובדיקת עמידות | חשיבה התקפית והוכחת פערים | ניהול יומיומי של ההגנות |
| חוקר אירועים | תחקור עמוק לאחר אירוע | איסוף ראיות, ניתוח שרשרת תקיפה | תחזוקת בקרות ביום-יום |
עובד פנימי מול מיקור חוץ
אם הארגון קטן, הפיתוי ברור. לקחת איש IT חזק, להוסיף לו אחריות אבטחה, ולקוות שזה יספיק. זה לפעמים עובד לתקופה קצרה, אבל נשבר ברגע שהסביבה נעשית מורכבת: כמה חשבונות ענן, כמה סביבות, SaaS פנימי, Agentic AI, CI/CD, ומפתחים שמשנים קונפיגורציה מהר.
מצד שני, מיקור חוץ מלא יכול ליצור ריחוק מהקונטקסט המוצרי. ספק שלא מבין את אופי המוצר, את ה-Release cadence, או את התלויות בין שירותי Python, Node.js ו-Frontend, יפעיל בקרה מנותקת מהמציאות.
ההכרעה הנכונה היא לא "פנימי או חיצוני". ההכרעה היא מי מחזיק בעלות תפעולית ברורה, עם גישה, סמכות ונהלי הסלמה שעובדים בפועל.
מתי לשכור מיישם פנימי ומתי להשתמש ב-Team Extension
כשמסתכלים על התפקיד לעומק, מבינים שזו לא שאלה של תקן בלבד אלא של מודל הפעלה. במכרז ממשלתי לתפקיד מנהל או מנהלת יישום הגנת סייבר מפורטות משימות אופרטיביות מאוד: הובלת צוות מיישמים, התקנה, ניהול, תפעול ותחזוקה של מוצרי הגנת סייבר, ופיקוח על היישום ביחידות הטכנולוגיה (פירוט המשימות האופרטיביות במכרז הממשלתי). זאת בדיוק הסיבה שהבחירה בין גיוס פנימי ל-Team Extension צריכה להיעשות לפי עומק האחריות, לא לפי טרנד.
מתי גיוס פנימי מתאים יותר
יש ארגונים שבהם נכון לבנות את היכולת בתוך הבית:
- מוצר רגיש מאוד. כשקיימת תלות גבוהה בהקשרים עסקיים, רגולטוריים ותפעוליים פנימיים.
- סביבת פיתוח מהירה במיוחד. כשצוותי React, Node.js או Python משחררים שינויים בתדירות גבוהה, ומישהו חייב לחיות עם השינויים הללו ביום-יום.
- תלות חזקה בין אבטחה לתשתית. למשל בארכיטקטורת Microservices, מערכות SaaS או AI pipelines שדורשות קירבה רציפה ל-R&D.
היתרון של עובד פנימי הוא Ownership. הוא יושב בדיוני ארכיטקטורה, מכיר את ה-Backlog, מבין איפה מפתחים מעגלים פינות, ורואה חריגות מוקדם.
מתי Team Extension יעיל יותר
בשלבים אחרים, במיוחד בחברות MVP, סטארטאפים או ארגונים בתהליך AI Transformation, Team Extension הוא מודל מדויק יותר. לא כי אבטחה פחות חשובה, אלא כי צריך יכולת רחבה בלי להעמיס תקנים קבועים מהר מדי.
מצבים טיפוסיים:
- אין עדיין מסה קריטית לתפקיד מלא. יש צורך בכיסוי מעשי, אך לא בהכרח במשרה אחת שמחזיקה הכול.
- נדרשת מומחיות משתנה. יום אחד ענן, יום אחר WAF, ובהמשך אבטחת Automations או Agentic AI.
- צריך להעלות רמה מהר. ספק טוב מגיע עם תבניות עבודה, Playbooks, והרגלי תפעול שכבר נוסו.
בטווח הזה, הרחבת צוות דרך שירותי Team Extension ופיתוח של מיסטרביט יכולה להתאים לארגונים שצריכים חיבור בין פיתוח, ענן, ארכיטקטורה ואבטחה תפעולית, בלי לבנות הכול מאפס מהיום הראשון.
הטרייד-אוף האמיתי
פנימי נותן קונטקסט עמוק ויציבות. Team Extension נותן גמישות, זמינות רחבה יותר של מיומנויות, ויכולת לגדול או להתכווץ לפי שלב המוצר. הבחירה הנכונה אינה אידאולוגית. היא תלוית קצב שינוי, מורכבות סביבתית, ורמת הבשלות של הארגון בניהול אבטחה כתהליך תפעולי.
קריטריונים לבחינת ספק יישום סייבר
ספק יישום סייבר לא צריך להרשים אתכם במצגת. הוא צריך להראות איך הוא מפעיל הגנה בלי לשתק פיתוח, בלי להעמיס רעש, ובלי להשאיר את האירוע הראשון למבחן אמיתי. זאת נקודת הבקרה החשובה ביותר בבחירת ספק.
ההסמכה הממשלתית בתחום כוללת מבחן עיוני ומעשי, ומשקפת תפקיד שמחבר בין תפעול כלי אבטחה לבין יישום תהליכי מניעה, גילוי ותגובה. במסגרתה, מדד ביצוע מרכזי הוא קיצור הזמן מהתרעה מאומתת ועד containment (תיאור ההסמכה והמדד המבצעי במסמך מבקר המדינה). זה צריך להיות גם קו המחשבה שלכם מול ספקים.
שאלות שחייבים לשאול
לא צריך לחפש הבטחות שיווקיות. צריך לחפש יכולת תפעולית מוכחת.
איך אתם מטפלים בהתרעה מאומתת
בקשו תיאור עבודה אמיתי: מי בודק, מי מבודד, מי מאשר, ואיך מתועדת ההסלמה.איך אתם עובדים מול צוותי פיתוח
ספק טוב יודע להשתלב במחזורי פיתוח של Web, מובייל ו-SaaS, ולא רק "לבקש לפתוח טיקט".איך אתם מונעים עודף רעש
השאלה אינה רק אם יש SIEM או WAF, אלא איך מכיילים אותם כך שהצוות יבדיל בין false positives לבין אירוע שדורש פעולה.מה קורה כשהכלי עצמו נכשל
לפעמים בעיית האבטחה היא לא תקיפה אלא בקרה שלא רצה, Agent שנפל, לוגים שלא מגיעים, או תצורה שנדרסה.
סימני אזהרה בבחירת ספק
| סימן | למה זה בעייתי |
|---|---|
| הספק מדבר רק על מוצרים | מוצרים לא מחליפים תהליך, גישה והרשאות |
| אין לו שפה משותפת עם R&D | אבטחה תיתפס כחסם ולא כחלק מהמערכת |
| הוא לא מגדיר Playbooks | בזמן אירוע יתחילו לאלתר |
| אין הבחנה בין טיפול ראשוני לחקירה מלאה | האחריות תתערבב ותיווצר הסלמה לא מסודרת |
ספק חזק לא מבטיח "הגנה מוחלטת". הוא מראה איך הוא מקצר את הדרך בין זיהוי לבין פעולה, בלי לנתק את הייצור ובלי לשחוק את המפתחים.
מה עובד בפועל
מה שעובד הוא חיבור בין שלושה דברים: הבנת תשתיות, משמעת תפעולית, ויכולת לעבוד עם בני אדם. זה נכון באותה מידה במערכת פנים-ארגונית, באפליקציית מובייל, בפלטפורמת AI או במוצר SaaS רב-דיירים. אם הספק לא מבין איך מערכות באמת נבנות ומתוחזקות, הוא יישם אבטחה שנראית טוב ב-Audit ונשברת בפרודקשן.
תהליך ההטמעה ותוצאות עסקיות צפויות
הטמעה מוצלחת נבחנת ברגע שבו המערכת משתנה, עובד עוזב, ספק חיצוני מתחבר או התרעה מגיעה באמצע יום עבודה עמוס. מיישם הגנה בסייבר מתרגם את מדיניות הארגון להגדרות, הרשאות ובקרות שאפשר להפעיל ולתחזק לאורך זמן. לכן התהליך מתחיל בהבנת הנכסים והסיכונים, ולא בבחירת מוצר.
הצורך התפעולי גדל יחד עם נפח ואופי אירועי הסייבר. נתוני דוח מבקר המדינה על היקף אירועי הסייבר בישראל ממחישים את הלחץ על ארגונים לשמור על ניטור, תחזוקה ותגובה עקבית. מערכת שהוגדרה פעם אחת ונשכחה אינה שכבת הגנה אמינה.
איך נראה תהליך הטמעה בריא
בפועל, מיישם מנוסה מתקדם לפי סדר עבודה ברור:
מיפוי נכסים ותלויות
המיפוי כולל שרתים ותחנות, שירותי ענן, סביבות פיתוח, מאגרי מידע, אפליקציות, חשבונות שירות, אינטגרציות ורכיבי AI. חשוב לתעד גם בעלים עסקיים ותלות בין מערכות, משום שכשל ברכיב אחד עלול להשפיע על שירות שלם.יישור קו על אחריות
הארגון מגדיר מי מאשר הרשאות, מי בודק התרעות, מי מבודד נכס, מי מתקשר עם בעלי המערכת ומי מקבל החלטה כאשר בידוד עלול לפגוע בזמינות.פריסה והקשחה של בקרות
העבודה כוללת WAF, הגנת תחנות קצה, ניהול הרשאות, איסוף לוגים, חיבורי SIEM ובקרת חריגות. כל שינוי צריך להיבדק בסביבת העבודה הרלוונטית, כדי לצמצם תקלות בפרודקשן.בניית Playbooks
רצפי פעולה קצרים וברורים, עם הרשאות מתאימות ונתיב הסלמה עובד, במקום נהלים שנכתבו למצגת ולא לביצוע.
מה התוצאה העסקית האמיתית
מנהלים מחפשים ודאות תפעולית גבוהה יותר. יישום טוב מקצר את הזמן שבין זיהוי התרעה לבין פעולה, מצמצם תלות באדם יחיד ומאפשר לצוות לקבל החלטות גם תחת לחץ.
התוצאה ניכרת בכמה צירים:
- רציפות מוצרית. הסבירות שאירוע יהפוך לשיבוש מתמשך יורדת.
- אמון לקוחות. קל יותר לענות על שאלות אבטחה ותפעול במוצרי SaaS ו-AI.
- יכולת צמיחה. הרחבת המערכת נעשית עם בקרות מתועדות ומתוחזקות.
- שיתוף פעולה טוב יותר עם פיתוח. דרישות האבטחה נכנסות לתהליך העבודה במקום להופיע רק בסופו.
הערת עבודה חשובה: לאחר אירוע, יש לתעד lessons learned ולעדכן בקרות, הרשאות ותצורה. בלי הסגירה הזו, אותו כשל יחזור בצורה אחרת.
למי שמחבר אבטחה ל-Delivery, ענן וארכיטקטורה, הבלוג הטכנולוגי של מיסטרביט מספק חומר מקצועי שיכול לסייע בבניית תהליך יישום מעשי.
סיכום – בניית תשתית אמינה לתפקיד
הדרך המדויקת להסתכל על מיישם הגנה בסייבר היא לא כעל תפקיד כניסה, אלא כעל פונקציה תפעולית שמחזיקה את שכבת ההגנה בחיים. מי שמבדיל נכון בין מדיניות, יישום, בדיקות חדירה וחקירה, בונה מערכת שעובדת גם ביום שקט וגם בזמן אירוע. מי שמערבב הכול לאדם אחד, בדרך כלל מקבל פערים, עומס, ובקרות שלא מחזיקות לאורך זמן.
בסטארטאפ בתחילת הדרך זה יכול להתחיל מאחריות חלקית עם Team Extension. בארגון בשל יותר זה יכול להיות תפקיד פנימי עם חיבור הדוק ל-R&D, DevOps ו-IT. בשני המקרים, העיקרון זהה: צריך בעלות ברורה, תהליך ברור, וכלים שמנוהלים באמת.
אם אתם CTO, VP R&D או מנכ"ל שבוחן את הפער הזה עכשיו, תתחילו משלוש שאלות פשוטות. מי בודק שהבקרות אכן פעילות. מי מגיב ראשון לאירוע. ומי אחראי לוודא שהלקחים חוזרים חזרה לתצורה, להרשאות ולנהלי העבודה. שם נמצא ההבדל בין ארגון עם אבטחה על הנייר לבין ארגון עם הגנה תפעולית אמיתית.
מיסטרביט מסייעת לחברות לבנות מוצרים ותשתיות טכנולוגיות בצורה נכונה, כולל חיזוק צוותי פיתוח, ייעוץ ארכיטקטוני, פיתוח תוכנה מותאם ופתרונות AI שמשתלבים עם דרישות אבטחה ותפעול. אם אתם צריכים לחשוב נכון על שילוב בין פיתוח, ענן, SaaS, AI והגנה תפעולית, אפשר לבקר במיסטרביט ולבחון איך לגשת לפער הזה בצורה מעשית.