ארכיטקטורת תוכנה
יזם פונה אליך אחרי שבוע של ויכוחים: האם לבנות עכשיו Microservices, כדי להיות מוכנים לצמיחה, או להתחיל ב-Monolith כדי להשיק מהר? בינתיים המוצר עדיין משתנה, צוות הפיתוח קטן, והמשקיעים רוצים לראות התקדמות. זו לא שאלה של העדפה טכנולוגית. זו החלטה שתשפיע על קצב הפיתוח, על אופן גיוס המהנדסים, על עלות התפעול, על היכולת להתרחב ועל הביטחון של הנהלת החברה לקראת הסבב הבא.
הטעות הנפוצה היא להתייחס אל ארכיטקטורת תוכנה כאל שכבת קוד שניתן להחליף מאוחר יותר בלי מחיר. בפועל, היא קובעת איך צוותים עובדים, איך שירותים מתקשרים, איך המוצר מתמודד עם תקלות ואיך הארגון עובר מענן, AI ו-Automation למערכת יציבה. בישראל, שבה המעבר לענן מתקדם בקצב מורכב יותר מסביבות אחרות, הבחירה הארכיטקטונית מקבלת משקל נוסף. דו״ח Deloitte מצא שרק 26% מהעסקים בישראל צפו אימוץ של Hybrid Cloud עד 2025, לעומת 49% בשאר העולם, ובמקביל 28% ממחלקות ה-IT בישראל עדיין פעלו על תשתיות דאטה סנטר מסורתיות, לעומת 18% בלבד בשאר העולם. הנתונים מופיעים בדו״ח מצב ההייטק של רשות החדשנות.
תוכן עניינים
- ההחלטה שתקבע את כל המוצר
- מהי ארכיטקטורת תוכנה באמת
- שלושת הדפוסים המרכזיים והפשרות ביניהם
- סקיילביליות אמינות ואבטחה כמנופי החלטה
- בחירת טכנולוגיות בעידן הענן וה-AI
- מיתוסים ארכיטקטוניים שסטארטאפים מאמצים מוקדם מדי
- המלצות פרקטיות לקבלת החלטה נכונה
ההחלטה שתקבע את כל המוצר
דמיין CTO של סטארטאפ ישראלי בשלב A. יש לו צוות של כמה מפתחים, לקוחות ראשונים שמבקשים התאמות, ודדליין ברור להשקת גרסה מסחרית. במהלך תכנון הספרינט עולה השאלה אם להפריד כבר עכשיו את הלקוחות, החיוב, הרשאות המשתמשים והדוחות לשירותים עצמאיים.
מהנדס אחד מציג תרשים Microservices מרשים. יש בו API Gateway, message broker, שירותי משתמשים, שירות חיוב, מערכת ניטור ופריסות נפרדות. הכול נראה מוכן לסקייל. הבעיה היא שהמוצר עדיין לא יודע אילו מודולים באמת יישארו, אילו זרימות משתמשים ייעלמו, ואיזה חלק מהמערכת יהפוך לצוואר הבקבוק.
מה המחיר של החלטה מוקדמת
ב-Monolith מודולרי, הצוות יכול לשנות במהירות את המודל העסקי, לבצע פריסה אחת ולדבג תהליך מקצה לקצה בלי לקפוץ בין שירותים. המחיר הוא שעם הזמן עלולות להיווצר תלותיות, מודולים לא ברורים וצוות גדול שמתקשה לעבוד במקביל.
ב-Microservices, צוותים יכולים לקבל עצמאות, לבחור קצב פריסה שונה ולבודד עומסי עבודה. אבל כל שירות מוסיף חוזים, הרשאות, ניטור, ניהול סודות, תקלות רשת, בדיקות אינטגרציה וידע תפעולי. אם הצוות עדיין קטן, המורכבות הזאת עלולה להאט את המוצר במקום להכין אותו לצמיחה.
כלל ניהולי: אל תבנה מערכת שמשרתת את הארגון שתרצה להיות בעתיד, לפני שהבנת את הארגון והמוצר שיש לך היום.
הבחירה משפיעה גם על גיוס. צוות שמפתח מערכת מבוזרת צריך מהנדסים שמבינים תצפיתיות, תורים, Consistency ו-Deployment. צוות שמפתח Monolith מסודר צריך משמעת בגבולות מודולריים, בדיקות, API פנימי ותיעוד. בשני המקרים, הארכיטקטורה מכתיבה את פרופיל העובדים ואת זמן הקליטה שלהם.
היא משפיעה גם על שווי החברה, לא דרך דיאגרמה יפה, אלא דרך היכולת להראות למשקיעים מוצר יציב, קצב אספקה עקבי, שליטה בעלויות ותכנית אמינה לצמיחה. ארכיטקטורה נכונה אינה בהכרח המתקדמת ביותר. היא זו שמאפשרת לשרשרת הערך של המוצר לעבוד, מהרעיון, דרך פיתוח MVP, ועד SaaS מורכב, אפליקציות Web ומובייל, AI ואוטומציות עסקיות.
מהי ארכיטקטורת תוכנה באמת
ארכיטקטורת תוכנה היא סדרת החלטות שמגדירה מי אחראי על מה, איך רכיבים מתקשרים, מה אפשר להחליף, ומה יקרה כשהמערכת תגדל או תיכשל. מנהל מוצר לא צריך לדעת את כל פרטי המימוש, אבל הוא חייב להבין אילו החלטות ייקרו שינוי עתידי ואילו החלטות ישמרו על גמישות.
חמישה עקרונות שמנהלים צריכים לדרוש
הפרדת אחריות אומרת שכל רכיב מתמקד בתחום ברור. שירות הרשאות לא אמור להכיל לוגיקה של חיוב, ורכיב UI לא אמור להחליט איך מסד הנתונים שומר עסקאות. ההפרדה מקלה על שינוי, בדיקה וגיוס עובדים.
צימוד רופף אומר שרכיבים לא תלויים בפרטים הפנימיים זה של זה. אם מחליפים ספק תשלומים, לא אמורים לשכתב את כל המוצר. ממשק יציב מאפשר להחליף מימוש, מסד נתונים או ספק AI בלי להפיל שכבות אחרות.
התלכדות גבוהה מחייבת לרכז באותו מודול קוד שעוסק באותה החלטה עסקית. מודול לקוחות שמפוזר בין תיקיות, שירותים וטריגרים לא באמת מבודד, גם אם התרשים נראה מודולרי.
ניתנות להרחבה אינה אומרת להכין מראש כל תכונה אפשרית. היא אומרת לזהות היכן צפוי שינוי ולבנות נקודת הרחבה מוגדרת, למשל ספק מודלים שניתן להחליף או מנגנון Feature Flags שמאפשר להפעיל יכולת בהדרגה.
פשטות היא עיקרון הנדסי, לא ויתור על איכות. כל שכבה, תור או שירות צריכים להצדיק את העלות שהם מוסיפים להבנה ולתפעול.
אנלוגיה ארגונית שעובדת
חשוב על חברה שבה מחלקת הכספים, המכירות, התפעול והמשפטים אחראיות לתחומים נפרדים. כל מחלקה מתקשרת עם האחרות דרך תהליכים מוסכמים, ולא דרך גישה חופשית לכל מסמך פנימי. אם מחליפים את ספק השכר, החברה לא אמורה לקרוס מפני שמחלקת המכירות תלויה ישירות במסד הנתונים שלו.
זה בדיוק התפקיד של גבולות ארכיטקטוניים. הם מגדירים אחריות, ממשקים ויכולת החלפה. במוצר SaaS, ב-Web או במובייל, הגבולות האלה חשובים יותר מהבחירה אם להשתמש ב-React, Angular, Vue, Node.js או Python.
לצורך העמקת הידע המעשי, אפשר לעיין במאמרים מקצועיים על פיתוח וארכיטקטורת תוכנה, אבל את ההחלטה עצמה צריך לבסס על צרכי המוצר, על יכולת הצוות ועל הסיכונים העסקיים. העקרונות האלה הם המסנן שדרכו בוחרים דפוס ארכיטקטוני, לא להפך.
שלושת הדפוסים המרכזיים והפשרות ביניהם
אין דפוס שמנצח בכל מוצר. Monolith מצמצם מספר החלטות ומקצר את הדרך ל-MVP. Microservices מאפשר עצמאות ובידוד, אבל דורש בגרות תפעולית. Event-Driven מתאים למערכות שבהן פעולות צריכות להתבצע באופן אסינכרוני, אך הוא מכניס מורכבות של סדר אירועים, עקביות וכשל חלקי.
Monolith
Monolith מודרני הוא לא בהכרח קוד מבולגן. הוא יכול להכיל מודולים ברורים, שכבות API, Domain ו-Data, בדיקות אוטומטיות וגבולות פנימיים שאפשר לחלץ בהמשך. היתרון הגדול שלו הוא פשטות: פריסה אחת, תהליך דיבוג אחד ועסקה שקל יחסית להבין.
הוא משתלם כאשר המוצר עדיין משתנה, כאשר הצוות קטן, וכאשר אין עומס שמחייב בידוד. בתרחיש של צוות עד 5 מפתחים או עד 50K משתמשים, אפשר להתחיל ממנו, אך המספרים האלה הם כלל אצבע עריכתי ולא אמת אוניברסלית. מה שחשוב הוא לא לספור משתמשים באופן מכני, אלא לבדוק האם גבולות המודולים והעומסים יוצרים חיכוך אמיתי.
Microservices
Microservices מתאים כשיש גבולות דומיין יציבים, צוותים שצריכים לפרוס באופן עצמאי, או רכיב אחד שמצריך סקייל שונה מהמערכת כולה. שירות חיוב, למשל, עשוי לדרוש הרשאות, ניטור ושרידות שונים משירות המלצות.
המחיר הוא תפעול. צריך לנהל תקשורת בין שירותים, חוזי API, גרסאות, תקלות חלקיות, הרשאות, Logs ו-Traces. אם כל שינוי קטן מחייב עדכון של כמה שירותים, הארגון לא קיבל עצמאות. הוא קיבל מערכת מבוזרת עם תלות נסתרת.
Event-Driven
במערכת Event-Driven, רכיב מפרסם אירוע ורכיבים אחרים מגיבים אליו. זה מתאים לשליחת התראות, עיבוד נתונים, Audit Logs, תהליכי AI ואוטומציות שבהם אין צורך להחזיר תשובה מיידית לכל שלב.
היתרון הוא גמישות והפרדה בזמן. החיסרון הוא שקשה יותר להסביר מה קרה, להבטיח סדר, להתמודד עם אירוע שהגיע פעמיים ולדעת מתי כל המערכת התעדכנה. לכן Idempotency, ניהול Retry ויכולת Replay אינם פרטים צדדיים.
| קריטריון | Monolith | Microservices | Event-Driven |
|---|---|---|---|
| מהירות ל-MVP | גבוהה, בגלל פריסה ומודל תפעולי פשוטים | נמוכה יותר, בגלל שירותים ותשתיות נלוות | בינונית, בעיקר אם הצוות כבר מכיר תורים |
| עצמאות צוותים | מוגבלת ללא גבולות מודולריים | גבוהה כאשר גבולות הדומיין יציבים | גבוהה בין מפיקים לצרכני אירועים |
| סקייל | לרוב סקייל של המערכת כולה | סקייל ממוקד לפי שירות | מתאים לעומסי עיבוד אסינכרוניים |
| דיבוג | פשוט יחסית | מורכב בין שירותים | מורכב בגלל תזמון ואירועים חסרים |
| סיכון מרכזי | צימוד פנימי ופריסה גדולה | מורכבות תפעולית | עקביות, סדר וכשל חלקי |
| מתי לבחור | מוצר משתנה וצוות קטן | דומיינים יציבים וצוותים עצמאיים | תהליכים אסינכרוניים ותלות בין רכיבים |
סקיילביליות אמינות ואבטחה כמנופי החלטה
סקיילביליות, אמינות ואבטחה אינן תוויות שמוסיפים למסמך ארכיטקטורה. הן מגבלות שמחייבות החלטות שונות, וכל אחת מהן צורכת תקציב הנדסי, תשתיתי וניהולי.
סקייל אופקי אינו ברירת מחדל בחינם
סקייל אנכי מוסיף משאבים לשרת קיים. הוא פשוט להבנה ולעיתים מספיק בשלב מוקדם. סקייל אופקי מוסיף מופעים ומחייב להתמודד עם Stateless Services, ניהול Session, איזון עומסים, Cache, נעילות ומסדי נתונים.
בענן ציבורי, הסקייל האופקי לרוב מתאים יותר למערכת שצריכה לצמוח בהדרגה, אבל הוא גם חושף חולשות שלא ראית בשרת יחיד. אם קוד מניח שיש מופע אחד, אם יש כתיבה מקומית לקבצים או אם תהליך Background רץ פעמיים, הגדלת מספר המופעים תייצר תקלות.
אמינות מתחילה במדידה
SLA הוא התחייבות עסקית. SLO הוא יעד תפעולי שאפשר למדוד. בלי מדדים ברורים לזמינות, זמן תגובה ושיעור שגיאות, הצוות מתווכח על תחושות במקום לנהל אמינות.
Circuit Breaker מונע משירות כושל להפיל את כל המערכת. Idempotency מאפשר להריץ פעולה מחדש בלי לחייב לקוח פעמיים. Retries עוזרים מול תקלה זמנית, אבל ללא Backoff וגבול ניסיונות הם יכולים להעמיס עוד יותר על רכיב שכבר מתקשה.
כלל תפעולי: כל פעולה אסינכרונית צריכה להגדיר מה קורה אם היא מתבצעת פעמיים, אם היא לא מתבצעת בכלל, ואם היא מתבצעת באיחור.
Zero Trust אינו DevOps עם סיסמה
DevOps עוסק בזרימת שינוי מהירה ובטוחה. Zero Trust עוסק בכך ששום משתמש, שירות או מכשיר לא מקבל אמון אוטומטי רק מפני שהוא נמצא בתוך הרשת. מערכת יכולה להכיל CI/CD מצוין ועדיין לאפשר לשירות אחד גישה רחבה מדי למסד נתונים או לסודות של כל הסביבה.
| ציר | מנוף החלטה | סיכון מרכזי | דפוס מומלץ | דוגמה |
|---|---|---|---|---|
| סקיילביליות | בידוד עומסים והגדלה לפי צורך | צוואר בקבוק במסד נתונים או ב-Session | Stateless, Cache ו-Queue לפי הצורך | שירות חיפוש שגדל בנפרד מהחיוב |
| אמינות | המשך שירות בזמן כשל חלקי | Retry storm או נתונים כפולים | SLO, Circuit Breaker ו-Idempotency | ניסיון חוזר לשליחת Webhook |
| אבטחה | צמצום הרשאות ונזק אפשרי | דליפת סוד או הרשאת יתר | Zero Trust, Secret Management ו-Audit | שירות שמקבל הרשאה רק לטבלאות הדרושות |
אי אפשר לממן את כל הצירים באותה עוצמה. אם ההנהלה רוצה זמן יציאה מהיר, היא צריכה להחליט איזו אמינות נדרשת בגרסה הראשונה. אם הארגון מטפל במידע רגיש, אבטחה אינה סעיף לדחייה. המטרה היא להפוך את הפשרות למפורשות, כדי שהתקציב ישרת סיכון אמיתי ולא מוניטין טכנולוגי.
בחירת טכנולוגיות בעידן הענן וה-AI
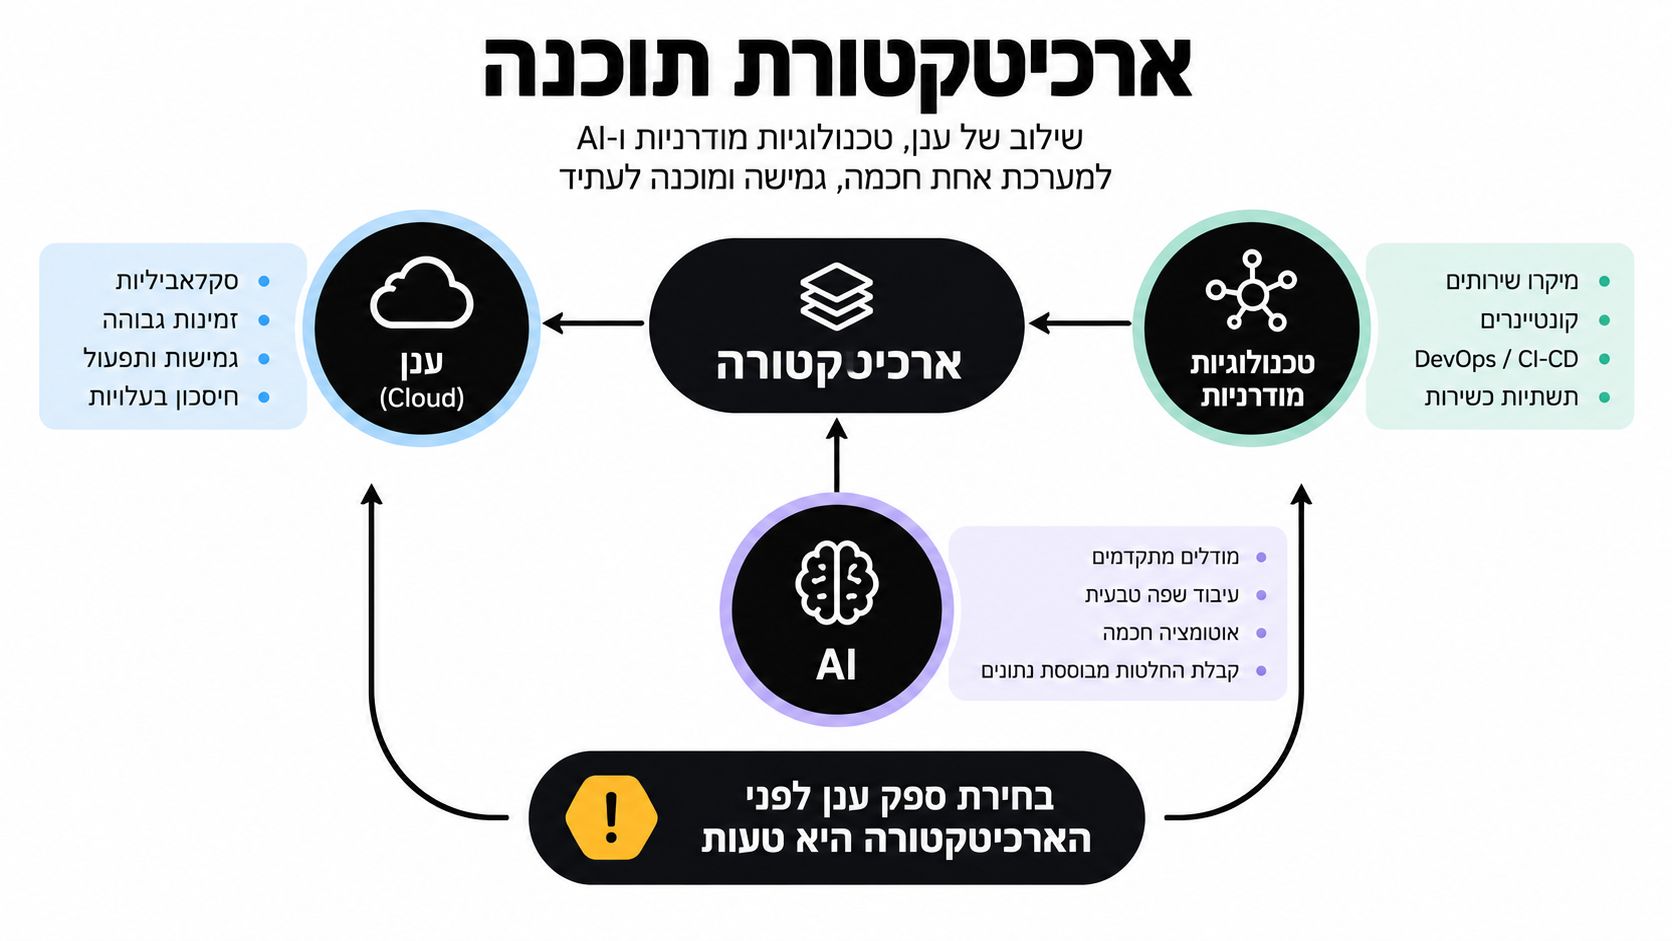
בחירת AWS, Azure או GCP לפני שמגדירים את הארכיטקטורה היא טעות. ספק הענן צריך לשרת את דרישות המערכת, את מדיניות הנתונים, את יכולות הצוות ואת מסלול המיגרציה, לא להחליף את החשיבה הזאת.
במקום לשאול “איזה ענן הכי טוב?”, שאל מה צריך להיות מנוהל ומה שווה להפעיל בעצמנו. Managed Database, Queue או Kubernetes Service עשויים לחסוך תפעול, אבל הם יכולים להגדיל תלות בספק. Self-hosted עשוי להעניק שליטה, אך דורש תחזוקה, ניטור, עדכוני אבטחה ומומחיות שאינם נעלמים.
דוגמאות לבחירה שמתחילה מהצורך
Kafka מתאים כאשר צריך Streaming משמעותי, צרכנים רבים ושליטה עמוקה בזרימת האירועים. Kinesis עשוי להתאים כאשר הארגון כבר נמצא עמוק ב-AWS ומעדיף שירות מנוהל. הבחירה אינה תחרות בין שמות, אלא שאלה של תפעול, נפח, Latency, צוות ויכולת התאוששות.
Postgres הוא בחירה חזקה כאשר קיימים קשרים עסקיים, טרנזקציות ושאילתות מורכבות. DynamoDB מתאים לדפוסי גישה מוגדרים, סקייל גבוה ומודל שבו הצוות מוכן לתכנן סביב המפתחות והשאילתות מראש. מעבר ל-NoSQL רק מפני שהוא “סקיילבילי” הוא מתכון למודל נתונים לא נוח.
ב-AI, שימוש במודל גדול דרך API חיצוני מאפשר להתחיל מהר ולבחון ערך. Fine-tuning או Hosting מקומי עשויים להיות מוצדקים כאשר יש דרישות פרטיות, עקביות, Latency או שליטה בעלויות, אבל הם מוסיפים תפעול ומחייבים איכות נתונים, Evaluation ו-Governance.
AI משנה את צינור הנתונים
מערכת AI אינה רק Endpoint שמקבל Prompt. היא כוללת איסוף נתונים, הרשאות, Retrieval, ניטור איכות, הגנה מפני דליפת מידע, ניהול גרסאות והערכת תשובות. צוותים רבים קופצים ל-Vector Database לפני שהם יודעים אם חיפוש סמנטי באמת פותר את הבעיה, או אם אינדקס טקסטואלי, Metadata מסודר ו-Postgres יספיקו.
Agentic AI מוסיף שכבת החלטות: סוכן יכול לקרוא כלים, לבצע פעולות ולהפעיל תהליכים. לכן צריך Guardrails, הרשאות מצומצמות, Audit Trail ויכולת לעצור פעולה. ב-Agentic SDLC, למשל, סוכן שמקבל גישה ל-CI, ל-Logs ולמערכת משימות יכול לסגור לולאת Feedback, אבל אסור לתת לו הרשאות רחבות בלי מדיניות ברורה ובדיקת אדם במקומות רגישים.
מיתוסים ארכיטקטוניים שסטארטאפים מאמצים מוקדם מדי
המיתוס המזיק ביותר הוא שסטארטאפ רציני חייב Microservices מהיום הראשון. בפועל, רוב המוצרים הצעירים עדיין משנים את מודל הדומיין, את זרימות המשתמש ואת חלוקת האחריות בין מודולים. פיצול מוקדם מקבע החלטות שעדיין אין להן מספיק מידע.
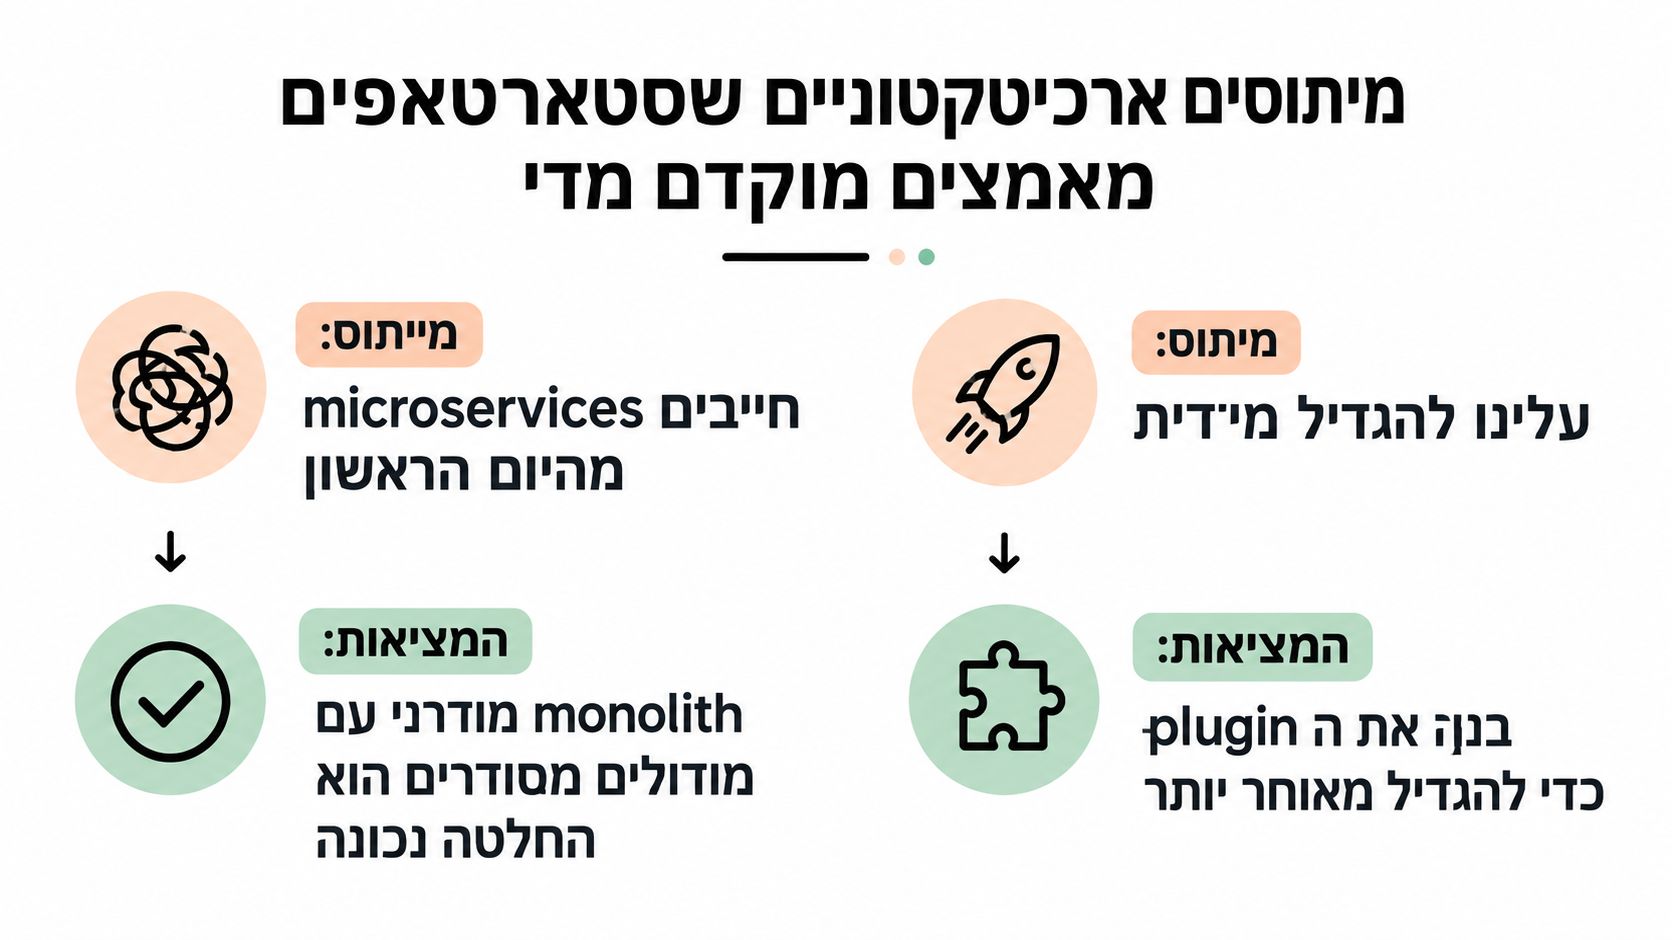
מיתוס ראשון הוא ש-Microservices הם סימן לבגרות
Monolith מודולרי עם גבולות ברורים הוא לעיתים הבחירה המקצועית יותר. הוא מאפשר לצוות ללמוד מהלקוחות, להוציא MVP, להכניס Feature Flags ולמדוד חיכוך לפני שמחלצים שירות.
המעבר לשירות עצמאי צריך להגיע בעקבות כאב מזוהה:
- צוותים חוסמים זה את זה: מודול אחד דורש קצב פריסה שונה.
- עומס מבודד: רכיב מסוים צורך משאבים באופן שונה מהמערכת.
- גבול דומיין יציב: האחריות ברורה ואינה משתנה בכל ספרינט.
- דרישת אבטחה או שרידות: רכיב דורש בידוד ממשי.
אם אין אחד מהכאבים האלה, שירות נוסף הוא בעיקר עוד מערכת שצריך להפעיל.
מיתוס שני הוא ש-NoSQL תמיד עדיף
NoSQL הוא כלי, לא יעד. מסד רלציוני מתאים למערכות שבהן שלמות נתונים, קשרים וטרנזקציות נמצאים בליבת המוצר. DynamoDB או פתרונות דומים יכולים להיות נכונים כאשר דפוסי הגישה צפויים והצוות מתכנן את המודל סביבם.
גם Kubernetes מקבל לעיתים מעמד של תנאי בסיס. קונטיינרים יכולים להקל על אריזה ופריסה, אבל Kubernetes מוסיף שכבת תפעול, הרשאות, ניטור, Networking ותחזוקה. אם צוות קטן יכול לפרוס שירות מנוהל בצורה פשוטה יותר, אין הצדקה להפעיל אשכול רק כדי להיראות כמו חברה גדולה.
Complexity Budget
לכל צוות יש תקציב מורכבות. הוא כולל את מה שהמהנדסים מסוגלים להבין, לתחזק ולדבג תחת לחץ. שמור את התקציב הזה לנקודות שבהן הלקוחות, העומס או דרישות האבטחה באמת מחייבים אותו.
המלצה ברורה: התחל ב-Monolith עם מודולים מסודרים, חלץ שירות רק לאחר חיכוך מוכח, ותעד את הסיבה לפני שאתה מוסיף תשתית.
המלצות פרקטיות לקבלת החלטה נכונה
CTO צריך לקבל החלטה ארכיטקטונית כמו החלטת השקעה. מנסחים את הבעיה, מעריכים את הסיכון, בוחרים פתרון הפיך ככל האפשר ובודקים אותו מול המציאות. לא מתחילים מהטכנולוגיה שהצוות רוצה ללמוד, אלא מהצוואר הצר של המוצר.
שלב ראשון הוא להגדיר דרישות לא-פונקציונליות
לפני שורת קוד, הגדירו מה המערכת חייבת לספק:
- זמינות: אילו תהליכים חייבים להמשיך בזמן תקלה.
- ביצועים: אילו פעולות רגישות לזמן תגובה.
- אבטחה: איזה מידע דורש בידוד, הצפנה ובקרת גישה.
- סקייל: איזה רכיב צפוי לגדול, ובאיזה אופן.
- תפעול: מי יפרוס, ינטר ויתקן את המערכת בשעות לחץ.
הדרישות האלה לא צריכות להיות מסמך בירוקרטי. הן צריכות להכריע בין פתרונות. אם המוצר הוא מערכת פנים-ארגונית עם משתמשים מוגדרים, ייתכן ש-Monolith מנוהל יספיק. אם מדובר בפלטפורמת SaaS עם לקוחות מבודדים, AI ואינטגרציות רבות, צריך לתכנן מראש גבולות נתונים, הרשאות ותצפיתיות.
שלב שני הוא לבחור מתוך הצוואר הצר
בנו את מה שמגביל את המוצר, לא את מה שמופיע בכנס האחרון. אם הבעיה היא זמן אספקה, השקיעו במודולריות, CI ובדיקות. אם הבעיה היא עיבוד אסינכרוני, שקלו Queue או Event-Driven. אם הבעיה היא איכות תשובות AI, השקיעו ב-Evaluation, Retrieval ונתונים לפני שתוסיפו מודל מורכב יותר.
בשלב הזה אפשר להיעזר ב-CTO as a Service, ב-Team Extension או בייעוץ ארכיטקטוני חיצוני. מיסטרביט מספקת ייעוץ טכנולוגי, פיתוח תוכנה מותאם אישית וחיזוק צוותי פיתוח לפרויקטים הכוללים מערכות Web, מובייל, SaaS, ענן ו-AI.
שלב שלישי הוא לבנות מסלול מיגרציה
התחלה ב-Monolith מודולרי אינה פוטרת מתכנון. הגדירו גבולות מודולים, השתמשו ב-Feature Flags, הפרידו תלויות חיצוניות, שמרו על חוזי API פנימיים ותעדו את ההחלטות. כך תוכלו להוציא שירות בעתיד בלי לבצע Rewrite מסוכן.
הקצו תקציב תשתית חודשי כמו תקציב פיצ'רים. בצעו Architecture Review בכל רבעון, בדקו אילו החלטות יוצרות חיכוך, ומחקו רכיבים שאינם מצדיקים את עלותם. ארכיטקטורה טובה אינה זו שמונעת כל שינוי. היא זו שמאפשרת להחליף החלטות בלי להרוס את המוצר.
מיסטרביט מציעה ליווי ארכיטקטוני, פיתוח תוכנה מותאם אישית, פתרונות AI וחיזוק צוותי פיתוח, משלב ה-MVP ועד מערכות SaaS וענן מורכבות. אם אתם עומדים בפני בחירת ארכיטקטורה, מעבר לענן או שילוב Agentic AI, בקרו באתר מיסטרביט כדי לבחון את ההחלטה עם צוות טכנולוגי מנוסה.